

Pozdrav svima. Uoči početka kursa pripremili smo za vas prevod zanimljivog članka.
Današnji vodič će vas upoznati sa osnovama za početak rada s paketom aircrack-ng. Naravno, nije moguće pružiti sve potrebne informacije i obuhvatiti svaki scenario. Tako da budite spremni da radite domaće zadatke i istražujete sami. Na i u ima mnogo dodatnih tutorijala i drugih korisnih informacija.
Iako ne pokriva sve korake od početka do kraja, vodič detaljnije objašnjava rad sa aircrack-ng.
Podešavanje opreme, instalacija Aircrack-ng
Prvi korak u osiguranju pravilnog rada aircrack-ng u vašem Linux sistemu je patchovanje i instalacija odgovarajuće upravljačke jedinice za vašu mrežnu karticu. Mnoge kartice rade s više upravljačkih jedinica, a neke od njih pružaju potrebnu funkcionalnost za korišćenje aircrack-ng, dok druge ne.
Mislim da je suvišno govoriti da vam je potrebna mrežna kartica koja je kompatibilna s paketom aircrack-ng. To jest, to je hardver koji je potpuno kompatibilan i može implementirati upadanje paketa. Uz kompatibilnu mrežnu karticu možete da hakujete bežičnu tačku pristupa za manje od sat vremena.
Da biste utvrdili kojoj kategoriji pripada vaša kartica, upoznajte se s stranicom . Pročitajte , ako ne znate kako se snalaziti u tabeli. Ipak, to vam neće smetati prilikom čitanja vodiča koji će vam pomoći da saznate nešto novo i potvrdite određene karakteristike vaše kartice.
Za početak, morate znati koji čipset se koristi u vašoj mrežnoj kartici i koja vam upravljačka jedinica treba za njega. Ovo treba da utvrdite pomoću informacija iz prethodnog odeljka. U delu saznaćete koje upravljačke jedinice su vam potrebne.
Instalacija aircrack-ng
Najnoviju verziju aircrack-ng možete dobiti, , ili možete koristiti distribuciju za testiranje provale, kao što su Kali Linux ili Pentoo, gde je poslednja verzija aircrack-ng.
Da biste instalirali aircrack-ng, obratite se .
Osnove IEEE 802.11
Dobro, sada kada je sve spremno, vreme je da se zaustavimo pre nego što počnemo delovati i naučimo nešto o tome kako funkcionišu bežične mreže.
Sledeći deo je važno razumeti kako biste mogli da se snađete u slučaju da nešto ne funkcioniše onako kako se očekuje. Razumevanje načina na koji sve ovo funkcioniše pomoći će vam da pronađete problem ili, barem, da ga pravilno opišete kako bi vam neko drugi mogao pomoći. Ovdje se sve malo komplikovano, i možda ćete želeti da preskočite ovaj deo. Međutim, za hakovanje bežičnih mreža potrebno je malo znanja, tako da hakovanje zahteva više od samo unošenja jedne komande i dopuštanja da aircrack učini sve za vas.
Kako pronaći bežičnu mrežu
Ovaj deo je kratak uvod u upravljane mreže koje rade sa pristupnim tačkama (Access Point, AP). Svaka pristupna tačka šalje oko 10 takozvanih beacon frejmova u sekundi. Ovi paketi sadrže sledeće informacije:
- Ime mreže (ESSID);
- Da li se koristi enkripcija (i koja enkripcija se koristi, ali imajte na umu da ova informacija možda nije tačna samo zato što pristupna tačka to izjavljuje);
- Koje brzine prenosa se podržavaju (u MBit);
- Na kojem kanalu se nalazi mreža.
Ove informacije se prikazuju u alatu koji se povezuje posebno na ovu mrežu. Prikazuju se kada omogućite kartici da skenira mreže koristeći iwlist <interface> scan
Svaka pristupna tačka ima jedinstvenu MAC adresu (48 bitova, 6 parova heksadecimalnih brojeva). Izgleda otprilike ovako: 00:01:23:4A:BC:DE. Svaki mrežni uređaj ima takvu adresu, a mrežni uređaji međusobno komuniciraju pomoću njih. Dakle, to je nešto poput jedinstvenog imena. MAC adrese su jedinstvene i ne postoje dva uređaja sa istim MAC adresama.
Povezivanje s mrežom
Postoji nekoliko načina za povezivanje na bežičnu mrežu. U većini slučajeva se koristi Open System Authentication. (Opcionalno: ako želite da saznate više o autentifikaciji, .)
Open System Authentication:
- Zahteva autentifikaciju pristupne tačke;
- Pristupna tačka odgovara: OK, autentifikovani ste.
- Zahteva asocijaciju pristupne tačke;
- Pristupna tačka odgovara: OK, povezeni ste.
Ovo je najjednostavniji slučaj, ali problemi nastaju kada nemate pristupna prava jer:
- Koristi se WPA/WPA2, a potrebna vam je APOL autentifikacija. Pristupna tačka će odbiti odgovor u drugom koraku.
- Pristupna tačka ima listu dozvoljenih klijenata (MAC adresa) i neće omogućiti povezivanje nikome drugom. Ovo se naziva filtracija po MAC-u.
- Pristupna tačka koristi Shared Key Authentication, što znači da morate uneti ispravan WEP ključ da biste se povezali. (Pogledajte sekciju da biste saznali više o tome)
Jednostavno snimanje i hakovanje
Otkrivanje mreža
Prvo što treba da uradite je da pronađete potencijalnu metu. U paketu aircrack-ng za to postoji , ali možete koristiti i druge programe kao, na primer, .
Pre nego što počnete da tražite mreže, morate prebaciti svoju mrežnu kartu u takozvani "monitor mode". Monitor mode je specijalan režim koji omogućava vašem računaru da nadgleda mrežne pakete. Ovaj režim takođe omogućava uvođenje injekcija. O injekcijama ćemo razgovarati sledeći put.
Da biste prebacili mrežnu kartu u monitor mode, koristite :
airmon-ng start wlan0Tako ćete kreirati još jedan interfejs i dodati mu "mon". Dakle, wlan0 postati wlan0mon. Da biste proverili da li je mrežna karta zaista u monitor mode-u, izvršite iwconfig i uverite se u to.
Zatim, pokrenite da biste pronašli mreže:
airodump-ng wlan0monAko airodump-ng neće moći da se poveže sa WLAN uređajem, videćete nešto poput:
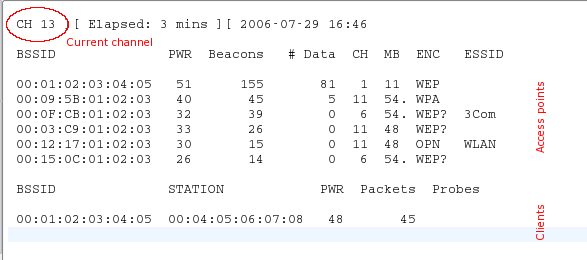
skakanje sa kanala na kanal i prikazuje sve pristupne tačke od kojih dobija beacon signale. Kanali od 1 do 14 koriste se za standarde 802.11 b i g (u SAD-u je dozvoljeno koristiti samo od 1 do 11; u Evropi od 1 do 13 uz neka izuzeća; u Japanu od 1 do 14). 802.11a radi u opsegu od 5 GHz, a njegova dostupnost varira u različitim zemljama više nego u opsegu od 2,4 GHz. Uglavnom, poznati kanali počinju od 36 (32 u nekim zemljama) do 64 (68 u nekim zemljama) i od 96 do 165. Na Vikipediji možete pronaći detaljnije informacije o dostupnosti kanala. U Linuxu se o dozvolama/zabrani prenosa na određenim kanalima za vašu zemlju brine ; međutim, on mora biti pravilno podešen.
Trenutni kanal je prikazan u gornjem levom uglu.
Za neko vreme će se pojaviti pristupne tačke i (nadam se) neki povezani klijenti.
Gornji blok prikazuje otkrivene pristupne tačke:
bssid
mac-adresa pristupne tačke
pwr
kvalitet signala kada je odabran kanal
pwr
jačina signala. neki drajveri je ne javljaju.
beacons
broj primljenih beacon-a. ako nemate pokazatelj jačine signala, možete je izmjeriti u beacon-ima: što ih je više, to je bolji signal.
data
broj primljenih podataka
ch
kanal na kojem radi pristupna tačka
mb
brzina ili režim pristupne tačke. 11 je čisti 802.11b, 54 je čisti 802.11g. vrednosti između ta dva su mešavina.
enc
enkripcija: opn: bez enkripcije, wep: wep enkripcija, wpa: wpa ili wpa2, wep?: wep ili wpa (još nije jasno)
essid
ime mreže, ponekad skriveno
Donji blok prikazuje otkrivene klijente:
bssid
mac-adresa sa kojom se klijent povezuje na ovoj pristupnoj tački
station
mac-adresa samog klijenta
pwr
jačina signala. neki drajveri je ne javljaju.
packets
broj primljenih podataka
probes
imena mreža (essid) koje je ovaj klijent već isprobao
Sada treba da pratite ciljanju mrežu. Na njoj treba biti povezan bar jedan klijent, jer je hakovanje mreža bez klijenata složenija tema (vidi deo ). Ona mora koristiti WEP enkripciju i imati dobar signal. Možda možete promeniti položaj antene da poboljšate prijem signala. Ponekad par centimetara može biti presudno za jačinu signala.
U gornjem primeru postoji mreža 00:01:02:03:04:05. Ona se pokazala kao jedina moguća meta, jer je samo na nju povezan klijent. Takođe, ima dobar signal, pa je pogodna meta za vežbu.
Sniffer Vektora Inicijalizacije
Zbog preskakanja između kanala nećete snimati sve pakete iz ciljne mreže. Zato želimo da slušamo samo na jednom kanalu i da dodatno snimimo sve podatke na disk, kako bismo ih kasnije mogli iskoristiti za hakovanje:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Sa parametrom -c birate kanal, a parametar posle -w je prefiks mrežnih dumpova snimljenih na disk. Flag --bssid uz MAC-adresu pristupne tačke ograničava primanje paketa na jednu pristupnu tačku. Flag --bssid je dostupan samo u novijim verzijama airodump-ng.
Prije nego što provalite WEP, trebat će vam između 40.000 i 85.000 različitih inicijalizacijskih vektora (Initialization Vector, IV). Svaki paket podataka sadrži inicijalizacijski vektor. Oni se mogu ponovo upotrebljavati, pa je broj vektora obično malo manji od broja presretnutih paketa.
Dakle, morat ćete čekati da presretnete između 40k i 85k paketa podataka (s IV). Ako mreža nije zauzeta, to može potrajati vrlo dugo. Možete ubrzati ovaj proces korištenjem aktivnog napada (ili napada ponovnog reprodukcije). O njima ćemo govoriti u sljedećem dijelu.
Provala
Kada već imate dovoljno presretnutih inicijalizacijskih vektora pohranjenih u jednom ili više datoteka, možete pokušati provaliti WEP ključ:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC adresa nakon oznake -b – to je BSSID cilja, a dump-01.cap – to je datoteka koja sadrži presretnute pakete. Možete koristiti više datoteka, za to jednostavno dodajte sva imena u komandu ili upotrijebite znak za zamjenu, kao što je dump*.cap.
Više informacija o parametrima , ispisu i korištenju možete dobiti iz .
Broj inicijalizacijskih vektora potrebnih za provalu ključa nije ograničen. To se događa jer su neki vektori slabiji i gube više informacija o ključu nego drugi. Obično se ti inicijalizacijski vektori miješaju sa jačima. Dakle, ako imate sreće, možete provaliti ključ samo s 20.000 vektora inicijalizacije. Međutim, često ni to nije dovoljno, aircrack-ng to može trajati dugo (tjedan dana ili više u slučaju visoke pogreške) i onda vam reći da ključ ne može biti provaljen. Što više imate inicijalizacijskih vektora, brže će se provala dogoditi i obično to traje nekoliko minuta ili čak sekundi. Iskustvo pokazuje da je za provalu dovoljno 40.000 – 85.000 vektora.
Postoje napredniji pristupnici koji koriste posebne algoritme za filtriranje slabih inicijalizacijskih vektora. Kao rezultat, nećete moći dobiti više od N vektora od pristupnika, ili će vam trebati milioni vektora (npr. 5-7 miliona) da biste provalili ključ. Možete , što učiniti u takvim slučajevima.
Aktivni napadi
Većina uređaja ne podržava injekcije, barem ne bez ispravljenih drajvera. Neki podržavaju samo određene napade. Obratite se i pogledajte u kolonu aireplay. Ponekad ova tabela ne daje aktuelne informacije, pa ako vidite reč “NO” pored vašeg drajvera, nemojte se obeshrabriti, nego radije provjerite početnu stranu drajvera ili spisak drajvera na . Ako ste uspeli da ponovite proces koristeći drajver koji nije na listi podržanih, slobodno predložite izmene na stranici tabele kompatibilnosti i dodajte link na kratak vodič. (Za to je potrebno zatražiti nalog na wiki putem IRC-a.)
Za početak, treba se osigurati da injekcija paketa zaista radi sa vašom mrežnom karticom i drajverom. Najlakši način da to proverite je da izvršite testni napad injekcijom. Pre nego što nastavite, osigurajte se da ste prošli ovaj test. Vaša kartica mora biti sposobna za injekcije da biste mogli izvršiti sledeće korake.
Biće vam potreban BSSID (MAC adresa pristupne tačke) i ESSID (ime mreže) pristupne tačke koja ne izvodi filtraciju prema MAC adresama (na primer, vaša vlastita) i koja se nalazi u dostupnom dometu.
Pokušajte da se povežete sa pristupnom tačkom pomoću :
aireplay-ng --fakeauth 0 -e "vaš mrežni ESSID" -a 00:01:02:03:04:05 wlan0mon Vrednost posle -a biće BSSID vaše pristupne tačke.
Injekcija je uspela ako vidite nešto poput ovog:
12:14:06  Slanje zahteva za autentifikaciju
12:14:06  Autentifikacija uspešna
12:14:06  Slanje zahteva za asocijaciju
12:14:07  Asocijacija uspešna :-)
Ako nije:
- Ponovo proverite tačnost ESSID-a i BSSID-a;
- Uverite se da je na vašoj pristupnoj tački isključena filtracija prema MAC adresama;
- Pokušajte isto na drugoj pristupnoj tački;
- Uverite se da je vaš drajver ispravno podešen i podržan;
- Umesto „0“, pokušajte „6000 -o 1 -q 10“.
ARP replay
Sada kada znamo da injekcija paketa radi, možemo uraditi nešto što će znatno ubrzati presretanje vektora inicijalizacije: napad injekcijama .
Osnovna ideja
Jednostavnim jezikom rečeno, ARP funkcioniše tako što šalje širokopojasni zahtev na IP adresu, a uređaj sa tom IP adresom vraća odgovor. Pošto WEP ne štiti od ponovnog reprodukovanja, možete presnimiti paket i slati ga ponovo i ponovo sve dok je validan. Tako da treba samo presresti i ponovo reprodukovati ARP zahtev poslat pristupnoj tački kako biste generisali saobraćaj (i dobili vektore inicijalizacije).
Lenj način
Prvo otvorite prozor sa airodump-ng, koji presnimava saobraćaj (vidi gore). Aireplay-ng i airodump-ng mogu raditi istovremeno. Sačekajte da se klijent pojavi u ciljnoj mreži i započnite napad:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b ukazuje na ciljani BSSID, -h na MAC adresu povezanog klijenta.
Sada treba da sačekate da primite ARP paket. Obično treba čekati nekoliko minuta (ili pročitajte članak dalje).
Ako imate sreće, videćete nešto poput:
Snimanje ARP zahteva u replay_arp-0627-121526.cap
Takođe morate pokrenuti airodump da biste uhvatili odgovore.
Pročitao 2493 paketa (dobio 1 ARP zahtev), poslao 1305 paketa...
Ako trebate da prekinete reprodukciju, ne morate čekati sledeći ARP paket, jednostavno možete koristiti prethodno presnimljene pakete pomoću parametra -r <filename>
Kada koristite ARP injekcije, možete primeniti PTW metodu za hakovanje WEP ključa. Ona značajno smanjuje broj potrebnih paketa, a samim tim i vreme potrebno za hakovanje. Treba da presretnete kompletan paket koristeći airodump-ng, to jest ne koristite opciju “--ivs” prilikom izvršavanja komande. Za aircrack-ng koristite “aircrack -z <file name>”
Ako broj podataka koje primate airodump-ng prestane da raste, možda ćete morati da smanjite brzinu reprodukcije. To učinite pomoću parametra -x <packets per second>.
Agresivan način
Većina operativnih sistema čisti ARP keš prilikom isključivanja. Ako treba poslati sledeći paket nakon ponovnog povezivanja (ili jednostavno koristiti DHCP), šalju ARP zahtev. Kao sporedni efekat, možete uhvatiti ESSID i, možda, keystream tokom ponovnog povezivanja. Ovo je korisno ako je ESSID vaše mete skriven ili koristi shared-key autentifikaciju.
Neka airodump-ng i aireplay-ng rade. Otvorite još jedan prozor i pokrenite :
Ovde -a – to je BSSID pristupne tačke, -c MAC adresa odabranog klijenta.
Sačekajte nekoliko sekundi i ARP replay će raditi.
Većina klijenata pokušava automatski da uspostavi vezu. Ali rizik da neko prepozna ovaj napad, ili barem obrati pažnju na ono što se dešava na WLAN, je veći nego kod drugih napada.
Više alata i informacija o njima možete .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish