

Imamo 2 analizatora koda, 4 alata za dinamičko testiranje, naše vlastite projekte i 250 skripti. Nije da je sve to bilo potrebno u trenutnom procesu, ali kada sam započeo implementaciju DevSecOps-a, trebam ići do kraja.
. Autori likova: Justin Roiland i Dan Harmon.
Šta je SecDevOps? A DevSecOps? Koje su razlike? Application Security — o čemu se radi? Zašto klasičan pristup više ne funkcioniše? Na sva ta pitanja zna odgovor Yuri Shabalin iz Swordfish Security. Yuri će detaljno odgovoriti na sve i razjasniti probleme prelaska s klasičnog modela Application Security na proces DevSecOps: kako pravilno pristupiti integraciji procesa sigurne izrade unutar DevOps procesa i ne slomiti ništa, kako proći kroz osnovne faze testiranja na sigurnost, koje alate koristiti, koja su njihova odstupanja i kako ih pravilno podesiti da bi se izbegle zamke.
O speakeru: Yuri Shabalin — Glavni arhitekta sigurnosti u kompaniji Swordfish Security. Odgovoran za implementaciju SSDL, za ukupnu integraciju alata za analizu aplikacija u jedinstvenu razvojnu i testnu ekosistem. 7 godina iskustva u informacionoj sigurnosti. Radio je u Alfa-Banku, Sberbank-u i u Positive Technologies, koja razvija softver i pruža usluge. Govornik na međunarodnim konferencijama ZerONights, PHDays, RISSPA, OWASP.
Application Security: o čemu se radi?
Application Security — to je područje sigurnosti koje se bavi sigurnošću aplikacija. To se ne odnosi na infrastrukturu ili mrežnu sigurnost, već na ono što pišemo i na čemu rade programeri — to su nedostaci i ranjivosti same aplikacije.
Pravnica — Ciklus razvoja bezbednosti — razvila kompanija Microsoft. Na dijagramu je kanonski model SDLC, čija je glavna svrha uključivanje sigurnosti u svakoj fazi razvoja, od zahteva do objavljivanja i izlaska u produkciju. U Microsoftu su shvatili da u proizvodnji ima previše grešaka, da ih je sve više i da se nešto s tim mora učiniti, i predložili su ovaj pristup, koji je postao kanonski.
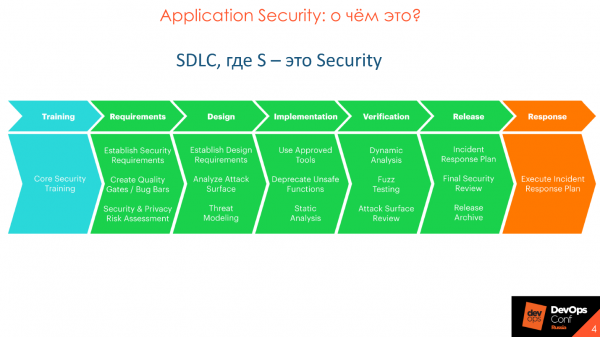
Application Security i SSDL nisu usmereni na otkrivanje ranjivosti, kako se obično smatra, već na sprečavanje njihovog pojavljivanja. Tokom vremena, kanonski pristup od Microsofta je unapređen, razvijen, u njemu su se pojavili dublji detaljni uvidi.
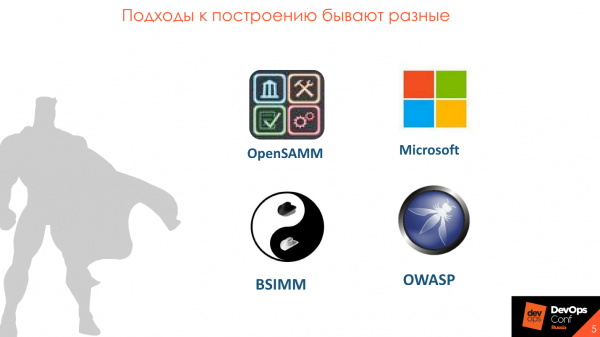
Kanonik SDLC je vrlo detaljno opisan u različitim metodologijama — OpenSAMM, BSIMM, OWASP. Metodologije se razlikuju, ali su u načelu slične.
Model zrelosti za izgradnju sigurnosti
Najviše mi se sviđa BSIMM — . Osnova metodologije je razdvajanje procesa aplikacijske sigurnosti na 4 domena: Upravljanje, Obavještavanje, SSDL kontakte i Implementaciju. U svakoj domeni postoje 12 praksi, prikazanih kroz 112 aktivnosti.

Svaka od 112 aktivnosti ima 3 nivoa zrelosti: osnovni, srednji i napredni. Sve 12 praksi možete proučavati prema sekcijama, birajući važne stavke za vas, razumijevajući kako ih implementirati i postepeno dodavati elemente, na primjer, statičku i dinamičku analizu koda ili pregled koda. Pripremate plan i na osnovu njega mirno radite na implementaciji odabranih aktivnosti.
Zašto DevSecOps
DevOps je cjelokupan veliki proces u kojem je potrebno brinuti se o sigurnosti.
Izvorno predviđao je provjere sigurnosti. U praksi, broj sigurnosnih timova bio je mnogo manji nego danas, a djelovali su ne kao učesnici procesa, već kao kontrolna i nadzorna tijela koja postavljaju zahtjeve i provjeravaju kvalitet proizvoda na kraju izdanja. Ovo je klasičan pristup, u kojem su sigurnosni timovi bili odvojeni od razvoja i nisu učestvovali u procesu.
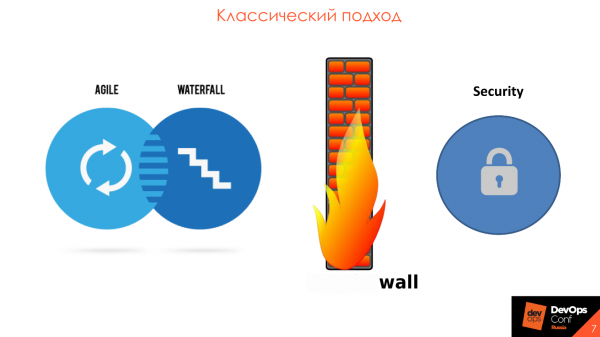
Osnovni problem je u tome što je informatička sigurnost odvojena od razvoja. Obično se radi o određenoj informatičkoj sigurnosti i u njoj su 2-3 velika i skupa alata. Svake pola godine stigne izvorni kod ili aplikacija koja se mora provjeriti, a jednom godišnje se sprovode Sve to dovodi do odlaganja izlaska na tržište, a programeri se suočavaju s ogroman brojem ranjivosti iz automatiziranih sredstava. Sve to ne može se raspraviti i popraviti, jer još nisu razrađeni rezultati od prethodnih šest mjeseci, a sada dolazi nova serija.
Tokom rada naše kompanije primjećujemo da sigurnost u svim oblastima i industrijama shvata da je vreme da se prilagodi i uskladi s razvojem u jednom kolu — u Paradigma DevSecOps se savršeno uklapa u metodologiju agilnog razvoja, u implementaciju, podršku i učestvovanje u svakoj verziji i iteraciji.
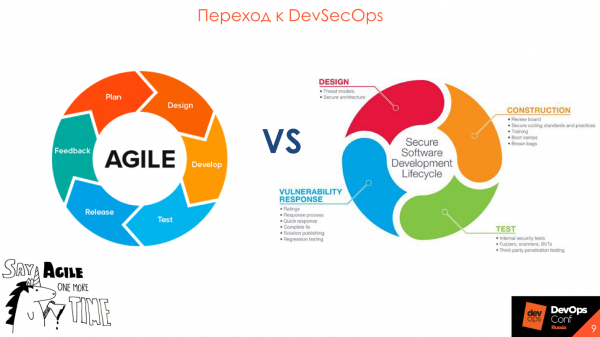
Prijelaz na DevSecOps
Najvažnija riječ u ciklusu razvoja sigurnosti je „proces“Morate to shvatiti prije nego što razmislite o kupovini alata.
Samo uključivanje alata u DevOps proces nije dovoljno – važno je međusobno razumevanje i saradnja među učesnicima procesa.
Ljudi su važniji od alata.
Često planiranje procesa sigurnog razvoja počinje izborom i kupovinom alata, a završava se pokušajima da se alat integriše u trenutni proces koji ostaje samo to – pokušaji. To vodi do tužnih posledica, jer svaki alat ima svoje specifičnosti i ograničenja.
Uobičajen slučaj je kada obezbeđenje odabere dobar, skup alat s širokim mogućnostima i dođe do programera da ga integrišu u proces. No, to ne uspeva – proces je postavljen tako da ograničenja već kupljenog alata ne odgovaraju trenutnoj paradigmi.
Prvo opišite koji rezultat želite i kako bi proces trebao izgledati. To će pomoći da se razumeju uloge alata i bezbednosti u procesu.
Počnite s onim što već imate.
Pre kupovine skupih alata, pogledajte šta već imate. Svaka kompanija ima zahteve za bezbednost koji se postavljaju pred razvoj, postoje revizije, pentesti – zašto ne bismo sve to pretvorili u jasno i razumljivo svima?
Obično su zahtevi samo papirna knjiga koja stoji na polici. Bio je slučaj kada smo otišli u kompaniju da pogledamo procese i pitali smo da nam pokažu zahteve za bezbednost softvera. Stručnjak koji se time bavio, dugo je tražio:
– Sada, negde u beleškama bio je put gde se nalazi taj dokument.
Na kraju smo dokument dobili posle nedelju dana.
Za zahteve, revizije i drugo, kreirajte stranicu, na primer, na Confluence – to je svima praktično.
Lakše je preformatirati ono što već postoji i koristiti za početak.
Koristite Security Champions.
Obično, u prosečnoj kompaniji sa 100-200 programera radi jedan stručnjak za bezbednost, koji obavlja više funkcija i fizički ne stigne sve da proveri. Čak i ako se trudi najviše što može – ne može sam da proveri sav kod koji generiše razvoj. Za takve slučajeve razvijen je koncept – .
Security Champions su osoba unutar razvojnog tima koja je zainteresovana za sigurnost vašeg proizvoda.
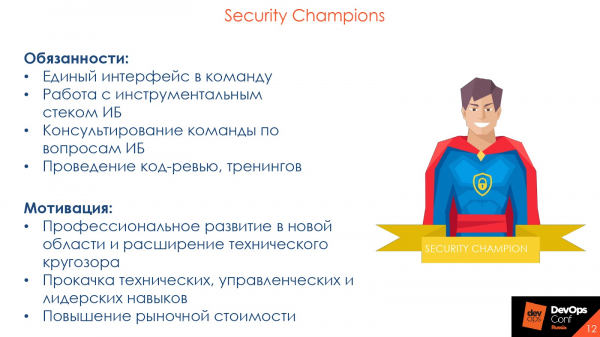
Security Champion je ulazna tačka u razvojni tim i evangelista sigurnosti u jednoj osobi.
Obično, kada u razvojni tim dođe stručnjak za sigurnost i ukaže na grešku u kodu, dobije iznenađeni odgovor:
— A ko ste vi? Vidim vas prvi put. Sve je u redu — moj stariji kolega je stavio 'apply' na code review, idemo dalje!
Ovo je tipična situacija, jer se više veruje starijim ili jednostavno kolegama iz tima, sa kojima programer stalno komunicira na poslu i u code review-u. Ako umesto stručnjaka za sigurnost na grešku i posledice ukaže Security Champion, njegovo će mišljenje imati veću težinu.
Takođe, programeri bolje poznaju svoj kod nego bilo koji stručnjak za sigurnost. Osobi koja ima minimum 5 projekata u alatu za statičku analizu obično je teško da se seti svih nijansi. Security Champions poznaju svoj proizvod: šta se s čim međusobno povezuje i na šta treba obratiti pažnju — oni su efikasniji.
Pa razmislite o uvođenju Security Champions i proširenju uticaja tima za sigurnost. Za samog šampiona to takođe donosi korist: profesionalni razvoj u novoj oblasti, proširenje tehničkog znanja, jačanje tehničkih, menadžerskih i liderskih veština, povećanje tržišne vrednosti. To je neki oblik socijalnog inženjeringa, vaši 'oci' u razvojnog timu.
Faze testiranja
kaže da 20% napora donosi 80% rezultata. Ovih 20% su prakse analize aplikacija koje se mogu i trebaju automatizovati. Primeri takvih aktivnosti su statička analiza — SAST, dinamička analiza — DAST, i kontrola Open Source.Detaljnije ću govoriti o aktivnostima, kao i o alatima, sa kakvim se karakteristikama obično suočavamo prilikom njihove primene u procesu, i kako to uraditi pravilno.
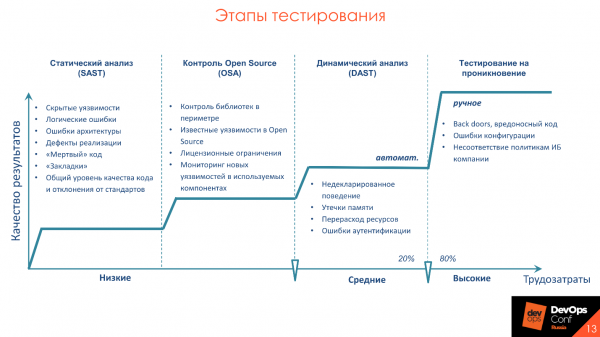
Osnovni problemi alata
Istakao bih aktuelne probleme sa svim alatima koji zahtevaju pažnju. Razradiću ih detaljnije, kako se ne bih ponavljao u daljem tekstu.
Dugo vreme analize. Ako od komita do izlaska na produkciju prođe 30 minuta za sve testove i sastavljanje, provere vezane za informacionu bezbednost će trajati danima. Tako neće nikoga usporavati proces. Uzmite u obzir ovu karakteristiku i donesite zaključke.
Visok nivo lažno negativnih ili lažno pozitivnih rezultata. Svi proizvodi su različiti, svi koriste različite frejmvorke i svoj stil pisanja koda. Na različitim kodnim bazama i tehnologijama alati mogu pokazivati različit nivo lažno negativnih i lažno pozitivnih rezultata. Zato obratite pažnju na to šta tačno u vašoj kompaniji i za vaše aplikacije će pokazivati dobre i pouzdane rezultate.
Nema integracija sa postojećim alatima. Gledajte na alate iz ugla integracija, sa onim što već koristite. Na primer, ako imate Jenkins ili TeamCity — proverite integraciju alata sa tim softverom, a ne sa GitLab CI-jem koji ne koristite.
Nedostatak ili previše složena prilagodljivost. Ako alat nema API, koja je svrha? Sve što se može uraditi u interfejsu trebalo bi da bude dostupno preko API-ja. U idealnom slučaju, alat bi trebao imati mogućnost prilagodbe provere.
Nema roadmap-a razvoja proizvoda. Razvoj ne stoji u mestu, uvek koristimo nove frejmvorke i funkcije, prepisujemo stari kod na nove jezike. Želimo biti sigurni da alat koji kupimo podržava nove frejmvorke i tehnologije. Zato je važno znati da proizvod ima stvaran i ispravan razvoja.
Karakteristike procesa
Pored karakteristika alata, uzmite u obzir i karakteristike procesa razvoja. Na primer, ometanje razvoja je uobičajena greška. Hajde da pogledamo koje još karakteristike treba uzeti u obzir i na šta obratiti pažnju timu bezbednosti.
Da ne bismo prekidali rokove razvoja i izlaska, kreirajte različita pravila i različite show-stoppere — kriterije za zaustavljanje procesa sastavljanja u slučaju prisutnosti ranjivosti — za različita okruženja. Na primer, razumemo da trenutna grana ide na developerski stejdž ili UAT, što znači da nećemo zaustavljati i govoriti:
— Imate ovde ranjivosti, ne možete dalje odavde!
U ovoj fazi je važno reći programerima da postoje problemi sa bezbednošću na koje treba obratiti pažnju.
Prisutnost ranjivosti nije prepreka za daljnje testiranje.: ručno, integracijsko ili manualno. S druge strane, trebamo podići sigurnost proizvoda, kako bismo osigurali da programeri ne zanemaruju ono što sigurnost otkrije. Stoga ponekad postupamo ovako: na testnom okruženju, kada se lansira na razvojno okruženje, jednostavno obavještavamo razvoj;
— Momci, imate problema, molim vas obratite pažnju na njih.
U fazi UAT ponovno prikazujemo upozorenja o ranjivostima, a u fazi izlaska na tržište kažemo:
— Momci, nekoliko puta smo upozoravali, niste ništa učinili — s ovim vas nećemo pustiti van.
Ako govorimo o kodu i dinamici, potrebno je prikazivati i upozoravati na ranjivosti samo onih funkcija i koda koje su nedavno napisane u toj funkciji. Ako programer pomakne dugme za 3 piksela i kažemo mu da ima SQL injekciju koja se mora hitno ispraviti — to nije ispravno. Gledajte samo ono što je trenutno napisano i na promjene koje dolaze u aplikaciju.
Recimo, imamo neki funkcionalni nedostatak — kako aplikacija ne bi trebala raditi: novac se ne prenosi, klikom na dugme nema prelaska na sljedeću stranicu ili se proizvod ne učitava. Sigurnosni nedostaci — to su isti takvi nedostaci, ali ne u kontekstu rada aplikacije, već sigurnosti.
Nisu svi problemi kvalitete softvera problemi sigurnosti. No svi problemi sigurnosti povezani su s kvalitetom softvera. Sherif Mansour, Expedia.
Budući da su sve ranjivosti isti takvi nedostaci, trebaju biti tamo gdje su i svi nedostaci razvoja. Stoga zaboravite na izvještaje i strašne PDF-ove koje niko ne čita.
Kada sam radio u kompaniji koja se bavila razvojem, dobio sam izvještaj iz alata za statičku analizu. Otvorio sam ga, užasnuo se, napravio kafu, prelistao 350 stranica, zatvorio i otišao raditi dalje. Veliki izvještaji su mrtvi izvještaji. Obično ne idu nikuda, e-mailovi se brišu, zaboravljaju, gube ili poslovanje kaže da prihvaća rizike.
Šta raditi? Potvrđeni defekti koje smo pronašli jednostavno pretvaramo u format pogodan za razvoj, na primjer, smještamo ih u backlog u Jira. Defekte prioritetizujemo i rješavamo prema prioritetu, zajedno s funkcionalnim defektima i defektima testova.
Statistička analiza – SAST
To je analiza koda na prisustvo ranjivosti, ali to nije isto što i SonarQube. Provjeravamo ne samo po obrascima ili stilu. Tijekom analize primjenjuje se niz pristupa: po stablu ranjivosti, po , po analizi konfiguracijskih datoteka. To je sve što se tiče direktno koda.
Prednosti pristupa: otkrivanje ranjivosti u kodu u ranom stadiju razvoja, kada još nema testnih okruženja i gotovih alata, i mogućnost inkrementalnog skeniranja: skeniranje dijela koda koji se promijenio, i samo one funkcionalnosti koju trenutno radimo, što smanjuje vrijeme skeniranja.
Mane – to je nedostatak podrške potrebnih jezika.
Potrebne integracije, koje trebaju biti u alatima, po mom subjektivnom mišljenju:
- Integracijski alat: Jenkins, TeamCity i Gitlab CI.
- Razvojno okruženje: Intellij IDEA, Visual Studio. Razvijaču je lakše ne lutati po nepoznatom sučelju koje još treba zapamtiti, nego direktno na radnom mjestu u svom vlastitom razvojnim okruženju vidjeti sve potrebne integracije i ranjivosti koje je pronašao.
- Pregled koda: SonarQube i ručni pregled.
- Praćenje defekata: Jira i Bugzilla.
Na slici su neki od najboljih predstavnika statičke analize.
Važni su procesi, a ne alati, stoga postoje Open Source rješenja koja su također dobra za testiranje procesa.
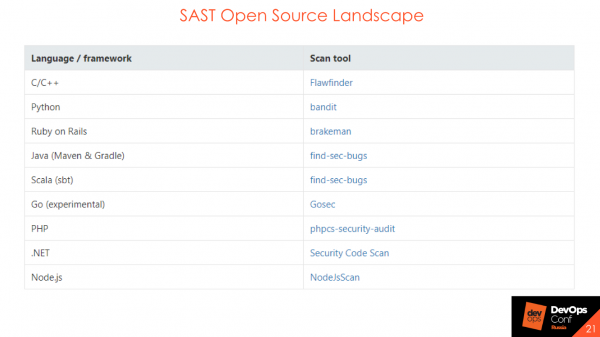
SAST Open Source ne pronalaze ogroman broj ranjivosti ili složene DataFlow, ali pri izgradnji procesa mogu se i trebaju koristiti. Pomažu razumjeti kako će se izgraditi proces, tko će odgovarati na greške, tko će izvještavati, tko će podnositi izvještaje. Ako želite provesti početnu fazu izgradnje sigurnosti vašeg koda – koristite Open Source rješenja.
Kako to možete integrirati ako ste na početku puta, nemate ništa: ni CI, ni Jenkins, ni TeamCity? Razmotrit ćemo integracije u proces.
Integracija na nivou CVS
Ako imate Bitbucket ili GitLab, možete napraviti integraciju na razini .
Na događaj — pull request, commit. Skenerate kod i u statusu builda pokazujete da li je provera bezbednosti prošla ili nije.
Povratne informacije. Naravno, povratne informacije su uvek potrebne. Ako ste samo izvršili na strani security, spakovali u kutiju i nikome ništa niste rekli o tome, a zatim na kraju meseca izbacili gomilu bagova — to nije ispravno i nije dobro.
Integracija sa sistemom code review
Jednom smo postavili tehničkog korisnika AppSec kao podrazumevanog revizora u nizu važnih projekata. U zavisnosti od toga da li su otkrivene greške u novom kodu ili nisu, revizor na pull request postavlja status na 'accept' ili 'need work' — ili je sve u redu, ili treba doraditi uz linkove na to šta tačno treba doraditi. Na integraciju sa verzijom koja ide u produkciju, imali smo uključen zabranu merge-a ako test po IB nije prošao. Ovo smo uključivali u ručni code review, a ostali učesnici procesa su videli statuse po bezbednosti upravo za ovaj konkretni proces.
Integracija sa SonarQube
Mnogi imaju po kvalitetu koda. Ovde je isto — mogu se postaviti isti gates samo za SAST alate. Biće isti interfejs, isti quality gate, samo će se zvati security gate. Takođe, ako imate postavljen proces koristeći SonarQube, možete sve to mirno integrisati.
Integracija na nivou CI
Ovde je takođe sve prilično jednostavno:
- Na istom nivou kao automatski testovi, unit testovi.
- Podela po fazama razvoja: dev, test, prod. Mogu se uključiti različiti setovi pravila, ili različiti fail uslovi: zaustavljamo build, ne zaustavljamo build.
- Sinhroni/asinhroni pokretanje. Čekamo da li su završeni testovi na bezbednost ili ne čekamo. To jest, samo smo ih pokrenuli i idemo dalje, a zatim nam dolazi status da li je sve u redu ili nije.
Sve to u idealnom ružičastom svetu. U stvarnom životu to ne postoji, ali se trudimo. Rezultat izvršenja provere bezbednosti trebao bi da bude sličan rezultatima unit testova.
Na primjer, uzeli smo veliki projekt i odlučili da ćemo ga sada skenirati SAST-om — u redu. Ubacili smo taj projekt u SAST, on nam je izdao 20.000 ranjivosti i voljnom odlukom smo prihvatili da je sve u redu. 20.000 ranjivosti — to je naš tehnički dug. Dug ćemo staviti u kutiju, radit ćemo ga polako, uvela ćemo greške u alate za praćenje grešaka. Angažovat ćemo kompaniju, uradit ćemo sve sami ili će nam pomagati Security Champions — i tehnički dug će se smanjivati.
Sve novoizvrsene ranjivosti u novom kodu moraju se otkloniti kao i greške u unit ili automatiziranim testovima. Drugim riječima, pokrenula se izrada, prošli smo testove, dva testa su pala i dva sigurnosna testa. U redu — otišli smo, pogledali šta se desilo, ispravili jedno, ispravili drugo, sljedeći put smo pokrenuli — sve je u redu, nove ranjivosti se nisu pojavile, testovi nisu pali. Ako je zadatak dublji i potrebno je dobro se upustiti u njega ili ispravljanje ranjivosti obuhvata velike dijelove onoga što se nalazi ispod haube: uveli smo grešku u alat za praćenje grešaka, ona će biti prioritetizovana i ispravljena. Nažalost, svijet nije savršen i testovi ponekad padaju.
Primjer security gate — analog quality gate, prema prisutnosti i broju ranjivosti u kodu.
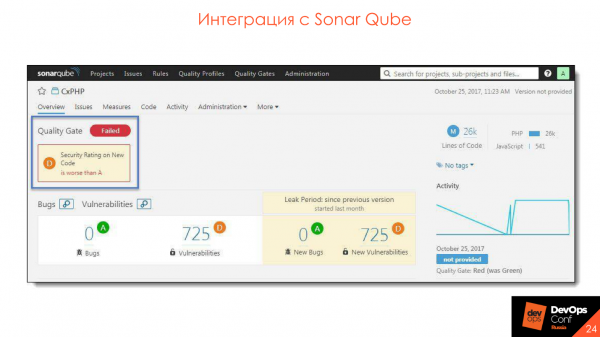 Integriramo s SonarQube — plugin se instalira, sve je vrlo praktično i super.
Integracija sa razvojnim okruženjem
Mogućnosti integracije:
- Pokretanje skeniranja iz razvojnog okruženja još prije commita.
- Pregled rezultata.
- Analiza rezultata.
- Sinhronizacija sa serverom.
Otprilike tako izgleda dobijanje rezultata sa servera.
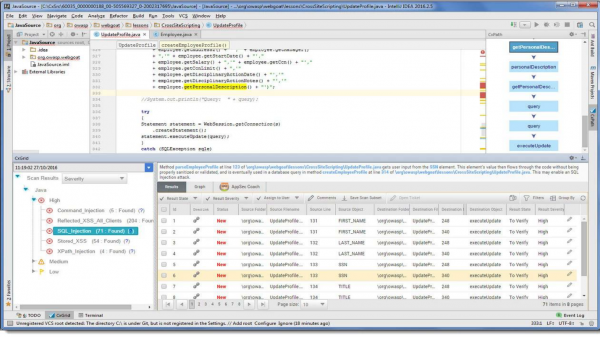
U našem razvojnim okruženju jednostavno se pojavljuje dodatna stavka koja obavještava da su tokom skeniranja otkrivene takve ranjivosti. Odmah možete ispraviti kod, pogledati preporuke i . Sve je to smješteno na radnom mjestu programera, što je vrlo zgodno — nije potrebno ići po drugim linkovima i dodatno pregledavati.
Open Source
To je moja omiljena tema. Svi koriste Open Source biblioteke — zašto pisati hrpu trikova i bicikala, kada se može uzeti gotova biblioteka, u kojoj je sve već realizovano?
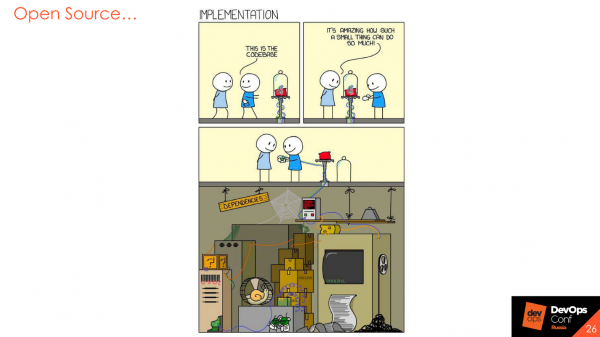
Naravno, to je tako, ali biblioteke takođe pišu ljudi, takođe uključuju određene rizike i takođe sadrže ranjivosti o kojima se povremeno ili konstantno izveštava. Stoga je sledeći korak u aplikacionoj bezbednosti analiza open source komponenti.
Analiza open source - OSA
Alat se sastoji od tri velika koraka.
Pretraživanje ranjivosti u bibliotekama. Na primer, alat zna da koristimo neku biblioteku i da u ili u bug-trekerima postoje određene ranjivosti koje se odnose na ovu verziju biblioteke. Kada pokušamo da je koristimo, alat će izdati upozorenje da je biblioteka ranjiva i savetovati da koristimo drugu verziju gde nema ranjivosti.
Analiza licence čistoće. Kod nas to za sada nije posebno popularno, ali ako radite sa inostranstvom, povremeno možete dobiti kaznu za korišćenje komponente sa otvorenim kodom koju ne možete koristiti ili modifikovati. Prema politici licence biblioteke, to ne možemo raditi. Ili, ako smo je modifikovali i koristimo, moramo objaviti svoj kod. Naravno, niko ne želi da objavljuje kod svojih proizvoda, ali se može zaštititi i od toga.
Analiza komponenti koje se koriste u industrijskoj sredini. Zamislimo hipotetičku situaciju da smo konačno završili razvoj i objavili poslednje izdanje našeg mikroservisa. On tu sjajno živi - nedelju, mesec, godinu. Ne prikupljamo ga, revizije bezbednosti ne sprovodimo, izgleda da je sve u redu. Ali iznenada, dve nedelje nakon objavljivanja, otkriva se kritična ranjivost u open source komponenti koju koristimo u ovoj verziji, u industrijskom okruženju. Ako ne beležimo šta i gde koristimo, ovu ranjivost jednostavno nećemo primetiti. U nekim alatima postoji mogućnost praćenja ranjivosti u bibliotekama koje se trenutno koriste u industriji. To je veoma korisno.
Mogućnosti:
- Različite politike za različite faze razvoja.
- Praćenje komponenti u industrijskom okruženju.
- Kontrola biblioteka unutar organizacije.
- Podrška za različite sisteme gradnje i jezike.
- Analiza Docker slika.
Nekoliko primera lidera u oblasti koji se bave analizom open source.
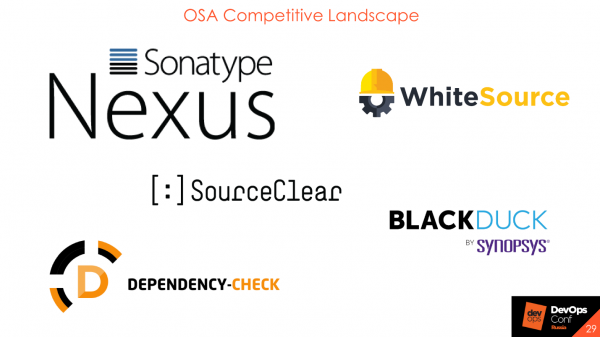
Jedini besplatan među njima je od OWASP-a. Može se uključiti u ranim fazama, kako bi se video kako funkcioniše i šta podržava. Uglavnom su to svi cloud proizvodi ili on-premise, ali se njihova baza podataka još uvijek šalje na internet. Oni ne šalju vaše biblioteke, već hasheve ili svoje vrednosti koje izračunavaju i fingerprintove na svoj server kako bi dobili obaveštenje o prisutnim ranjivostima.
Integracija u proces
Kontrola biblioteka u perimetru, koje se preuzimaju iz eksternih izvora. Imamo eksterni i interni repozitorijum. Na primer, unutar Event Central se koristi Nexus, i želimo da u našem repozitorijumu ne bude ranjivosti sa statusom „kritični” ili „visoki”. Moguće je napraviti proxy pomoću alata Nexus Firewall Lifecycle kako bi takve ranjivosti bile odsečene i ne dospele u interni repozitorijum.
Integracija u CI. Na istom nivou kao i automatska testiranja, unit testiranja i razdvajanje po fazama razvoja: dev, test, prod. U svakoj fazi se mogu preuzimati bilo koje biblioteke, koristiti šta god, ali ako postoji nešto ozbiljno sa statusom „kritično” - možda bi trebalo obratiti pažnju na to programera na izlazu u produkciju.
Integracija sa artefaktima: Nexus i JFrog.
Integracija u razvojno okruženje. Alati koje birate moraju imati integraciju sa razvojnim okruženjima. Programer mora imati pristup rezultatima skeniranja ili mogućnost da sam skenira i proveri kod na prisutnost ranjivosti pre komitovanja u CVS.
Integracija u CD. To je sjajna karakteristika koja mi se vrlo dopada i o kojoj sam već pričao - praćenje pojave novih ranjivosti u produkcionom okruženju. To funkcioniše otprilike ovako.
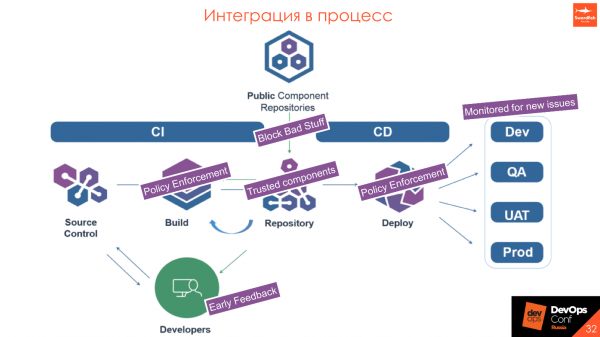
Imamo Javne repozitorije komponenti — neki alati izvana, a naš unutarnji repozitorij. Želimo da u njemu budu samo pouzdane komponente. Prilikom proksiranja zahtjeva provjeravamo da preuzeta biblioteka nema sigurnosne ranjivosti. Ako se uklapa u određene politike koje postavljamo i obavezno se dogovaramo s razvojnim timom, onda je ne preuzimamo i dolazi obavijest da koristite drugu verziju. Prema tome, ako u biblioteci postoji nešto stvarno kritično i loše, razvijač neće dobiti biblioteku već u fazi instalacije — neka koristi višu ili nižu verziju.
- Prilikom build-a provjeravamo da nitko nije ubacio nešto loše, da su sve komponente sigurne i da nitko nije donio ništa opasno na USB-u.
- U repozitoriju imamo samo pouzdane komponente.
- Prilikom deploy-a još jednom provjeravamo sam paket: war, jar, DL ili Docker sliku da vidimo odgovara li pravilima.
- Prilikom izlaska u produkciju pratimo što se događa u proizvodnom okruženju: da li se pojavljuju ili ne kritične ranjivosti.
Dinamička analiza — DAST
Alati dinamičke analize drastično se razlikuju od svega što je rečeno do sada. To je neka vrsta simulacije rada korisnika s aplikacijom. Ako je u pitanju web aplikacija, šaljemo zahtjeve, imitujući rad klijenta, pritiskom na tipke na frontu, šaljemo umjetne podatke iz forme: navodnike, zagrade, simbole u različitim kodiranjima, kako bismo provjerili kako aplikacija radi i obrađuje vanjske podatke.
Ovaj sustav također omogućava provjeru uobičajenih ranjivosti u Open Source-u. Budući da DAST ne zna koje Open Source koristimo, jednostavno šalje „maliciozne” uzorke i analizira odgovore poslužitelja:
— Aha, ovdje postoji problem s deserializacijom, a ovdje nema.
U ovome postoje veliki rizici, jer ako provodite ovaj sigurnosni test na istoj platformi na kojoj rade testeri — mogu se dogoditi neugodnosti.
- Visoka opterećenost na mrežnom serveru aplikacije.
- Nema integracija.
- Mogućnost promjene postavki analizirane aplikacije.
- Nema podrške za potrebne tehnologije.
- Kompleksnost postavljanja.
Imali smo situaciju kada smo konačno pokrenuli AppScan: dugo smo se borili da dobijemo pristup aplikaciji, dobili smo 3 naloga i obradovali se — konačno ćemo sve proveriti! Pokrenuli smo skeniranje, i prvo što je AppScan uradio bilo je da se upadne u administratorski panel, pritisne sve dugmadi, promeni polovinu podataka, a zatim je čak i srušio server svojim -zahtjevima. Razvojni tim je rekao:
— Ljudi, vi se šalite?! Dali smo vam naloge, a vi ste srušili stend!
Uzimajte u obzir moguće rizike. Idealno bi bilo pripremiti poseban stend za testiranje IB, koji će biti izolovan od ostatka okruženja koliko god je to moguće, i proveravajte administraciju poželjno u ručnom režimu. Ovo je pentest — onih preostalih procenata truda koje trenutno ne razmatramo.
Vredno je napomenuti da se to može koristiti kao analogija opterećenju testiranja. U prvoj fazi možete uključiti dinamički skener sa 10-15 niti i videti šta će se dogoditi, ali obično, kao što praksa pokazuje, ništa dobro.
Nekoliko resursa koje obično koristimo.
Vredno je istaći — to je "švajcarski nož" za svakog stručnjaka za sigurnost. Koriste ga svi, i vrlo je zgodan. Sada je izašla nova demo verzija enterprise edition. Ako je ranije to bila samo stand alone alatka sa plugin-ovima, sada programeri konačno prave veliki server, sa kojeg će moći da se upravlja više agenata. To je sjajno, preporučujem da probate.
Integracija u proces
Integracija se događa dovoljno dobro i jednostavno: pokretanje skeniranja nakon uspešne instalacije aplikacije na stend i skeniranje nakon uspešnog sprovođenja integracijskog testiranja.
Ako integracije ne rade ili su tamo postavljene šablone i mock funkcije, to je besmisleno i beskorisno — bez obzira koji obrazac smo poslali, server će i dalje odgovarati isto.
- Idealno — poseban stend za testiranje.
- Pre početka testiranja zabeležite redosled prijavljivanja.
- Testiranje sistema administracije — samo ručno.
Proces
Malo o celokupnom procesu i o radu svakog alata, posebno. Sve aplikacije su različite — kod jednog bolje funkcioniše dinamička analiza, kod drugog statička, kod trećeg OpenSource analiza, pentestovi ili čak nešto drugo, na primer, događaji sa .
Svaki proces treba kontrolu.
Da biste razumjeli kako proces funkcioniše i gdje ga možete poboljšati, potrebno je sakupljati metrike sa svega do čega možete doći, uključujući proizvodne metrike, metrike iz alata i iz sistema za praćenje grešaka.
Sve informacije su korisne. Treba pogledati iz različitih perspektiva gdje se koji alat najbolje primjenjuje i gdje proces konkretno slabi. Možda bi trebalo obratiti pažnju na vrijeme odziva razvoja kako biste shvatili gdje poboljšati proces na osnovu tog vremena. Što više podataka, to više perspektiva možete izgraditi, od visoko-nivojskih do detalja svakog procesa.
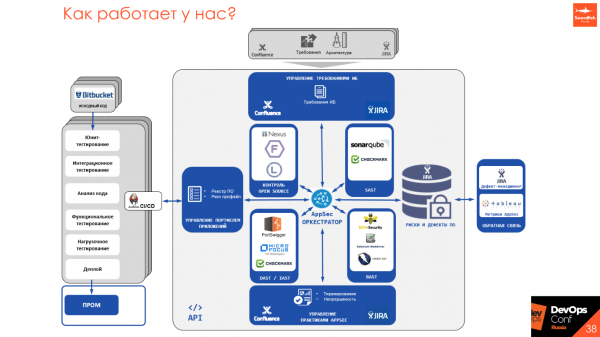
Kako svi statički i dinamički analizatori imaju svoje API-je, svoje načine pokretanja, principe, neki imaju rasporede, a drugi nemaju — razvijamo alat AppSec Orkestrator, koji omogućava da se napravi jedinstvena tačka ulaza u cijeli proces sa proizvoda i upravlja njime iz jedne tačke.
Menadžeri, developeri i inženjeri za sigurnost imaju jednu tačku ulaza iz koje mogu vidjeti šta je pokrenuto, postaviti i započeti skeniranje, dobiti rezultate skeniranja, postaviti zahtjeve. Trudimo se da se udaljimo od papirića, prevodimo sve u ljudski jezik koji koristi razvoj — stranice na Confluence-u sa statusima i metrikama, greške u Jira ili raznim sistemima za praćenje grešaka, ili integraciju u sinhroni/asinkroni proces u CI/CD.
Ključne tačke
Alati nisu najvažniji. Prvo razmislite o procesu — zatim implementirajte alate. Alati su dobri, ali skupi, stoga se može započeti sa procesom i uspostaviti interakciju i razumijevanje između razvoja i sigurnosti. Sa stanovišta sigurnosti — ne treba sve svakako "zaustaviti", a sa stanovišta razvoja — ako postoji nešto visoko kritično, to treba riješiti, a ne zatvoriti oči pred problemom.
Kvalitet proizvoda — zajednički cilj kako sigurnosti, tako i razvoja. Radimo na istom, trudimo se da sve ispravno funkcioniše i da ne bude reputacijskih rizika i finansijskih gubitaka. Tačno zato propagiramo pristup DevSecOps, SecDevOps, kako bismo uspostavili komunikaciju i poboljšali kvalitet proizvoda.
Počnite sa onim što već imate.: zahtjevi, arhitektura, djelomične provjere, obuke, smjernice. Nije potrebno odmah primijeniti sve prakse na sve projekte — pokretno iterativno. Ne postoji jedinstveni standard — eksperimentirajte i isprobajte različite pristupe i rješenja.
Između nedostataka IB i funkcionalnih nedostataka postoji znak jednakosti.
Automatizirajte sve, što se pokreće. Sve što se ne pokreće — pokrenite i automatizirajte. Ako se nešto radi ručno, to nije dobra zona procesa. Možda bi trebalo preispitati i to automatizirati.
Ako je veličina tima IB mala — koristite Security Champions.
Možda ono o čemu sam govorio neće odgovarati i smislit ćete nešto svoje — i to je dobro. Ali birajte alate na osnovu zahtjeva vašeg procesa. Ne slušajte šta kaže zajednica, da je ovaj alat loš, a ovaj dobar. Možda će se na vašem proizvodu pokazati potpuno suprotno.
Zahtjevi za alate.
- Nizak nivo lažnih pozitivnih rezultata.
- Razuman vrijeme analize.
- Jednostavnost korištenja.
- Postojanje integracija.
- Razumijevanje roadmap-a razvoja proizvoda.
- Mogućnost prilagodbe alata.
Izlaganje Jurija izabran je kao jedno od najboljih na DevOpsConf 2018. Da biste se upoznali s još većim brojem zanimljivih ideja i praktičnih slučajeva, dođite 27. i 28. maja u Skolkovo na u okviru . I još bolje, ako ste spremni dijeliti svoje iskustvo, tada za izlaganje do 21. aprila.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish