

 Sva moć interakcije s API-jem otkriva se u saradnji s programskim kodom, kada se pojavljuju mogućnosti dinamičkog oblikovanja API zahteva i alata za analizu API odgovora. Međutim, još uvek nedovoljno uočljivo ostaje Python Software Development Kit (dalje — Python SDK) za Check Point Management API, zaista uzalud. On znatno pojednostavljuje život programerima i ljubiteljima automatizacije. Python je u poslednje vreme stekao ogromnu popularnost i odlučio sam da popunim prazninu i pružim pregled osnovnih mogućnosti . Ovaj članak služi kao odličan dodatak drugom članku na Habr-u . Razmotrićemo kako napisati skripte koristeći Python SDK i fokusiraćemo se detaljnije na nove funkcionalnosti Management API-ja u verziji 1.6 (podržava se od R80.40). Za razumevanje članka biće potrebna osnovna znanja o radu s API-jem i Pythonom.
Check Point aktivno razvija API i trenutno su objavljene:
- — rad s upravljačkim serverom putem API-ja (i mogućnost izvršavanja skripti na prolazima pod upravljanjem upravljačkog servera)
- — rad sa sigurnosnim prolazima
- — rad s peskovnikom u oblaku Check Point-a
- — rad s Identity Awareness blade-om na prolazima
- — rad s portalom za upravljanje SMB prolazima ()
- — interakcija s IoT kontrolerima
- — rad s (rešenje za SD-WAN sigurnost)
- — rad s
Python SDK trenutno podržava interakciju samo s Management API-jem i Gaia API.Razmotrićemo najvažnije klase, metode i varijable u ovom modu.
Instalacija modula
Modul cpapi se brzo i lako instalira iz pomoću pip. Detaljna instrukcija za instalaciju dostupna je u . Ovaj modul je prilagođen za rad s verzijama Python 2.7 i 3.7. U ovom članku primeri će biti dati koristeći Python 3.7. Međutim, Python SDK može se pokretati direktno sa upravljačkog servera Check Point-a (Smart Management), ali na njima se podržava samo verzija Python 2.7, zato će u poslednjem odeljku biti dat kod za verziju 2.7. Odmah nakon instalacije modula preporučujem da pogledate primere u direktorijumima examples_python2 i examples_python3.
Početak rada
Da bismo imali mogućnost da radimo sa komponentama modula cpapi, potrebno je da uvezemo iz modula cpapi najmanje dva potrebna klase:
APIClient i APIClientArgs
from cpapi import APIClient, APIClientArgs
takođe čuva vreme i datum, i sve njihove komponente. Stoga je objekt sa složenijom strukturom, iz kojeg je lako izvući bilo koju komponentu datuma i vremena jer suštinski APIClientArgs odgovara za parametre veze sa API serverom, a klasa APIClient odgovara za interakciju sa API-jem.
Definišemo parametre veze
Da bismo definisali različite parametre veze sa API-jem, potrebno je kreirati instancu klase APIClientArgs. U principu su njegovi parametri unapred određeni i prilikom pokretanja skripte na upravljačkom serveru ih ne treba navoditi.
client_args = APIClientArgs()Ali prilikom pokretanja na drugom hostu potrebno je navesti bar IP adresu ili naziv hosta API servera (on je i upravljački server). U sledećem primeru definišemo parametar veze server i dodeljujemo mu IP adresu upravljačkog servera kao string.
client_args = APIClientArgs(server='192.168.47.241')Hajde da pogledamo sve parametre i njihove podrazumevane vrednosti koje se mogu koristiti prilikom povezivanja sa API serverom:
Argumenti metode __init__ klase APIClientArgs
class APIClientArgs:
    """
    Ova klasa pruža argumente za konfiguraciju APIClient-a.
    Svi argumenti su konfigurisani sa svojim podrazumevanim vrednostima.
    """

    # port je podrazumevano postavljen na None, ali se zamenjuje sa 443 ako nije naveden
    # mogući vrednosti konteksta - web_api (podrazumevano) ili gaia_api
    def __init__(self, port=None, fingerprint=None, sid=None, server="127.0.0.1", http_debug_level=0,
                 api_calls=None, debug_file="", proxy_host=None, proxy_port=8080,
                 api_version=None, unsafe=False, unsafe_auto_accept=False, context="web_api"):
        self.port = port
        # otisak upravljačkog servera
        self.fingerprint = fingerprint
        # session-id.
        self.sid = sid
        # naziv ili IP adresa upravljačkog servera
        self.server = server
        # nivo ispravke
        self.http_debug_level = http_debug_level
        # niz sa svim API pozivima (za svrhe debug-a)
        self.api_calls = api_calls if api_calls else []
        # naziv datoteke za debug. Ako ostavite prazno, podaci za debug neće biti sačuvani na disku.
        self.debug_file = debug_file
        # adresa HTTP proxy servera (bez "http://")
        self.proxy_host = proxy_host
        # port HTTP proxy-a
        self.proxy_port = proxy_port
        # API verzija upravljačkog servera
        self.api_version = api_version
        # označava da klijent ne bi trebao da proverava sertifikat servera
        self.unsafe = unsafe
        # označava da klijent automatski prihvata i čuva sertifikat servera
        self.unsafe_auto_accept = unsafe_auto_accept
        # kontekst korišćenja klijenta - podrazumevano je web_api
        self.context = context
Pretpostavljam da su argumenti koji se mogu koristiti u instancama klase APIClientArgs intuitivno jasni administratorima Check Point-a i ne zahtevaju dodatne komentare.
Povezujemo se preko APIClient-a i menadžera konteksta
takođe čuva vreme i datum, i sve njihove komponente. Stoga je objekt sa složenijom strukturom, iz kojeg je lako izvući bilo koju komponentu datuma i vremena jer suštinski APIClient najlakše je koristiti preko menadžera konteksta. Sve što treba preneti instanci klase APIClient su parametri veze koje smo definisali u prethodnom koraku.
with APIClient(client_args) as client:
Menadžer konteksta neće automatski izvršiti login poziv na API server, ali će izvršiti logout poziv prilikom izlaska iz njega. Ako iz nekog razloga logout na kraju rada sa API pozivima nije potreban, treba početi rad bez korišćenja menadžera konteksta:
client = APIClient(clieng_args)Proverava konekciju
Najlakše je proveriti da li konekcija ide prema zadatim parametrima koristeći metodu check_fingerprint. Ako provera hash vrednosti sha1 za fingerprint sertifikata API servera nije prošla (metoda je vratila Netačno), obično je to uzrokovano problemima sa konekcijom i možemo prekinuti izvršavanje programa (ili dati korisniku mogućnost da ispravi podatke za povezivanje):
    if client.check_fingerprint() is False:
        print("Nije moguće dobiti fingerprint servera - Proverite konekciju sa serverom.")
        exit(1)
Imajte na umu da će u budućnosti klasa APIClient proveravati pri svakom API pozivu (metode api_call i api_query, o kojima će biti reči malo kasnije) sha1 fingerprint sertifikata na API serveru. Ako se prilikom provere sha1 fingerprint sertifikata API servera otkrije greška (sertifikat je nepoznat ili je izmenjen), metoda check_fingerprint obiće omogućiti dodavanje/izmenu informacija o njemu na lokalnoj mašini automatski. Ovu proveru je moguće potpuno isključiti (ali se to može preporučiti samo u slučaju pokretanja skripti na samom API serveru, pri povezivanju na 127.0.0.1), korišćenjem argumenta APIClientArgs — unsafe_auto_accept (vidi više o APIClientArgs ranije u "Definisanje parametara povezivanja").
client_args = APIClientArgs(unsafe_auto_accept=True)Login na API server
U APIClient ima ukupno 3 metode logovanja na API server, i svaka od njih zapamti vrednost sid(session-id), koja se automatski koristi u svakom sledećem API pozivu u zaglavlju (ime u zaglavlju za ovaj parametar — X-chkp-sid), tako da ne morate dodatno obrađivati ovaj parametar.
Metod login
Opcija sa korišćenjem korisničkog imena i lozinke (u primeru su korisničko ime admin i lozinka 1q2w3e prosleđeni kao pozicioni argumenti):
login = client.login('admin', '1q2w3e') U metodu login takođe su dostupni dodatni opcioni parametri, navodim njihova imena i podrazumevane vrednosti:
continue_last_session=False, domain=None, read_only=False, payload=NoneMetod login_with_api_key
Opcija sa korišćenjem api ključa (podržava se od verzije menadžmenta R80.40/Management API v1.6, "3TsbPJ8ZKjaJGvFyoFqHFA==" ovo je vrijednost API ključa za jednog od korisnika na kontrolnom serveru s metodom autentifikacije API ključa:
login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==') U metodi login_with_api_key dostupni su isti opcionalni parametri kao i u metodi login.
Metoda login_as_root
Opcija logina na lokalnu mašinu s API serverom:
login = client.login_as_root()Za ovu metodu dostupna su samo dva opcionalna parametra:
domain=None, payload=NoneI konačno, sami API pozivi
Imamo dva načina za izvođenje API poziva putem metoda api_call i api_query. Hajde da vidimo koja je razlika između njih.
api_call
Ova metoda se može primijeniti na sve pozive. Moramo proslijediti posljednji dio za API poziv i payload u tijelu zahtjeva prema potrebi. Ako je payload prazan, može se potpuno izostaviti:
api_versions = client.api_call('show-api-versions') Izlaz za ovaj zahtjev je ispod:
U [23]: api_versions
Izlaz[23]:
APIResponse({
    "data": {
        "current-version": "1.6",
        "supported-versions": [
            "1",
            "1.1",
            "1.2",
            "1.3",
            "1.4",
            "1.5",
            "1.6"
        ]
    },
    "res_obj": {
        "data": {
            "current-version": "1.6",
            "supported-versions": [
                "1",
                "1.1",
                "1.2",
                "1.3",
                "1.4",
                "1.5",
                "1.6"
            ]
        },
        "status_code": 200
    },
    "status_code": 200,
    "success": true
})
show_host = client.api_call('show-host', {'name' : 'h_8.8.8.8'})Izlaz za ovaj zahtjev je ispod:
U [25]: show_host
Izlaz[25]:
APIResponse({
    "data": {
        "color": "crna",
        "comments": "",
        "domain": {
            "domain-type": "domen",
            "name": "SMC Korisnik",
            "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
        },
        "groups": [],
        "icon": "Objects/host",
        "interfaces": [],
        "ipv4-address": "8.8.8.8",
        "meta-info": {
            "creation-time": {
                "iso-8601": "2020-05-01T21:49+0300",
                "posix": 1588358973517
            },
            "creator": "admin",
            "last-modifier": "admin",
            "last-modify-time": {
                "iso-8601": "2020-05-01T21:49+0300",
                "posix": 1588358973517
            },
            "lock": "otključano",
            "validation-state": "ok"
        },
        "name": "h_8.8.8.8",
        "nat-settings": {
            "auto-rule": false
        },
        "read-only": false,
        "tags": [],
        "type": "host",
        "uid": "c210af07-1939-49d3-a351-953a9c471d9e"
    },
    "res_obj": {
        "data": {
            "color": "crna",
            "comments": "",
            "domain": {
                "domain-type": "domen",
                "name": "SMC Korisnik",
                "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
            },
            "groups": [],
            "icon": "Objects/host",
            "interfaces": [],
            "ipv4-address": "8.8.8.8",
            "meta-info": {
                "creation-time": {
                    "iso-8601": "2020-05-01T21:49+0300",
                    "posix": 1588358973517
                },
                "creator": "admin",
                "last-modifier": "admin",
                "last-modify-time": {
                    "iso-8601": "2020-05-01T21:49+0300",
                    "posix": 1588358973517
                },
                "lock": "otključano",
                "validation-state": "ok"
            },
            "name": "h_8.8.8.8",
            "nat-settings": {
                "auto-rule": false
            },
            "read-only": false,
            "tags": [],
            "type": "host",
            "uid": "c210af07-1939-49d3-a351-953a9c471d9e"
        },
        "status_code": 200
    },
    "status_code": 200,
    "success": true
})
api_query
Odmah ću napomenuti da je ova metoda primjenjiva samo za pozive čiji rezultati uključuju offset (pomak). Takvi rezultati nastaju kada sadrže ili mogu sadržavati veliku količinu informacija. Na primjer, to može biti zahtev za listu svih kreiranih objekata tipa host na kontrolnom serveru. Za takve zahteve API vraća listu od 50 objekata po defaultu (može se povećati limit na 500 objekata u odgovoru). Kako ne bismo dobijali informacije nekoliko puta, menjajući offset parametar u API zahtevu, postoji metoda api_query koja automatski obavlja ovaj posao. Primeri poziva gde je potrebna ova metoda: show-sessions, show-hosts, show-networks, show-wildcards, show-groups, show-address-ranges, show-simple-gateways, show-simple-clusters, show-access-roles, show-trusted-clients, show-packages. U suštini, u imenu ovih API poziva vidimo reči u množini, tako da će ove pozive biti lakše obraditi putem api_query
show_hosts = client.api_query('show-hosts') Izlaz za ovaj zahtjev je ispod:
U [21]: show_hosts
Out[21]:
APIResponse({
    "data": [
        {
            "domain": {
                "domain-type": "domain",
                "name": "SMC User",
                "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
            },
            "ipv4-address": "192.168.47.1",
            "name": "h_192.168.47.1",
            "type": "host",
            "uid": "5d7d7086-d70b-4995-971a-0583b15a2bfc"
        },
        {
            "domain": {
                "domain-type": "domain",
                "name": "SMC User",
                "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
            },
            "ipv4-address": "8.8.8.8",
            "name": "h_8.8.8.8",
            "type": "host",
            "uid": "c210af07-1939-49d3-a351-953a9c471d9e"
        }
    ],
    "res_obj": {
        "data": {
            "from": 1,
            "objects": [
                {
                    "domain": {
                        "domain-type": "domain",
                        "name": "SMC User",
                        "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
                    },
                    "ipv4-address": "192.168.47.1",
                    "name": "h_192.168.47.1",
                    "type": "host",
                    "uid": "5d7d7086-d70b-4995-971a-0583b15a2bfc"
                },
                {
                    "domain": {
                        "domain-type": "domain",
                        "name": "SMC User",
                        "uid": "41e821a0-3720-11e3-aa6e-0800200c9fde"
                    },
                    "ipv4-address": "8.8.8.8",
                    "name": "h_8.8.8.8",
                    "type": "host",
                    "uid": "c210af07-1939-49d3-a351-953a9c471d9e"
                }
            ],
            "to": 2,
            "total": 2
        },
        "status_code": 200
    },
    "status_code": 200,
    "success": true
})
Obrada rezultata API poziva
Nakon toga možete koristiti varijable i metode klase APIResponse(kako unutar menadžera konteksta, tako i van njega). Klasa APIResponse ima 4 unapred definisana metoda i 5 varijabli, na najvažnijima ćemo se detaljnije zadržati.
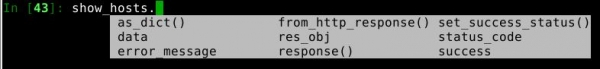
success
Za početak, bilo bi dobro da se uverite da je API poziv uspeo i vratio rezultat. Za to postoji metoda success:
U [49]: api_versions.success
Out[49]: True
Vraća True ako je API poziv bio uspešan (Kod odgovora — 200) i False ako nije uspešan (bilo koji drugi kod odgovora). Praktično je koristiti odmah nakon API poziva, da u zavisnosti od koda odgovora prikaže različite informacije.
if api_ver.success:
    print(api_versions.data)
else:
    print(api_versions.err_message)
statuscode
Vraća kod odgovora nakon izvršenja API poziva.
U [62]: api_versions.status_code
Out[62]: 400
Mogući kodovi odgovora: 200,400,401,403,404,409,500,501.
set_success_status
Međutim, može postojati potreba za promenom vrednosti statusa success. Tehnički, može se staviti bilo šta, čak i običan string. Ali realan primer može biti resetovanje ove promenljive na False pod određenim pratećim uslovima. Ispod je primer kada postoje zadaci koji se izvršavaju na upravljačkom serveru, ali ćemo smatrati da je ovaj zahtev neuspješan (postavićemo promenljivu success na Netačno, uprkos tome što je API poziv bio uspešan i vratio kod 200).
for task in task_result.data["tasks"]:
    if task["status"] == "failed" or task["status"] == "partially succeeded":
        task_result.set_success_status(False)
        break
response()
Metoda response omogućava da se pogleda rečnik sa kodom odgovora (status_code) i telom odgovora (body).
In [94]: api_versions.response()
Out[94]:
{'status_code': 200,
 'data': {'current-version': '1.6',
  'supported-versions': ['1', '1.1', '1.2', '1.3', '1.4', '1.5', '1.6']}}
data
Omogućava da se vidi samo telo odgovora (body) bez suvišnih informacija.
In [93]: api_versions.data
Out[93]:
{'current-version': '1.6',
 'supported-versions': ['1', '1.1', '1.2', '1.3', '1.4', '1.5', '1.6']}
error_message
Ove informacije su dostupne samo kada je tokom obrade API zahteva došlo do greške (kod odgovora nije 200). Primer izlaza
In [107]: api_versions.error_message
Out[107]: 'code: generic_err_invalid_parameter_namenmessage: Unrecognized parameter [1]n'
Koristan primer
U nastavku su navedeni primeri koji koriste API pozive koji su dodati u verziju Management API 1.6.
Prvo, razmotrimo kako funkcionišu pozivi add-host i add-address-range. Pretpostavimo da potrebno da kreiramo kao objekte tipa host sve IP adrese podmreže 192.168.0.0/24, čiji je poslednji oktet 5, dok će sve ostale IP adrese biti zabeležene kao objekti tipa opsega adresa. Pri tome, adresu podmreže i adresu za emitovanje isključujemo.
Dakle, u nastavku je skript koji rešava ovaj zadatak i kreira 50 objekata tipa host i 51 objekat tipa opsega adresa. Za rešenje zadatka potrebno je 101 API poziv (ne računajući konačni poziv publish). Takođe, pomoću modula timeit računamo vreme potrebno za izvršavanje skripta pre nego što se promene objave.
Skript sa korišćenjem add-host i add-address-range
import timeit
from cpapi import APIClient, APIClientArgs

start = timeit.default_timer()

first_ip = 1
last_ip = 4

client_args = APIClientArgs(server="192.168.47.240")

with APIClient(client_args) as client:
     login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==')
     for ip in range(5,255,5):
         add_host = client.api_call("add-host", {"name" : f"h_192.168.0.{ip}", "ip-address": f'192.168.0.{ip}'})
     while last_ip < 255:
         add_range = client.api_call("add-address-range", {"name": f"r_192.168.0.{first_ip}-{last_ip}", "ip-address-first": f"192.168.0.{first_ip}", "ip-address-last": f"192.168.0.{last_ip}"})
         first_ip+=5
         last_ip+=5
     stop = timeit.default_timer()
     publish = client.api_call("publish")

print(f'Time to execute batch request: {stop - start} seconds')
U mojoj laboratorijskoj sredini, izvođenje ovog skripta traje od 30 do 50 sekundi, zavisno od opterećenja na upravljačkom serveru.
Sada ćemo pogledati kako riješiti isti zadatak pomoću API poziva add-objects-batch, čija je podrška dodana u verziju API 1.6. Ovaj poziv omogućava da se jednim API pozivom stvori više objekata. A to mogu biti objekti različitih tipova (na primjer, hostovi, podmreže i rasponi adresa). Tako da naš zadatak može biti riješen u okviru jednog API poziva.
Skripta koja koristi add-objects-batch
import timeit
from cpapi import APIClient, APIClientArgs

start = timeit.default_timer()

client_args = APIClientArgs(server="192.168.47.240")

objects_list_ip = []
objects_list_range = []

for ip in range(5,255,5):
    data = {"name": f'h_192.168.0.{ip}', "ip-address": f'192.168.0.{ip}'}
    objects_list_ip.append(data)

first_ip = 1
last_ip = 4


while last_ip < 255:
    data = {"name": f"r_192.168.0.{first_ip}-{last_ip}", "ip-address-first": f"192.168.0.{first_ip}", "ip-address-last": f"192.168.0.{last_ip}"}
    objects_list_range.append(data)
    first_ip+=5
    last_ip+=5

data_for_batch = {
  "objects" : [ {
    "type" : "host",
    "list" : objects_list_ip
}, {
    "type" : "address-range",
    "list" : objects_list_range
  }]
}


with APIClient(client_args) as client:
     login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==')
     add_objects_batch = client.api_call("add-objects-batch", data_for_batch)
     stop = timeit.default_timer()
     publish = client.api_call("publish")

print(f'Time to execute batch request: {stop - start} seconds')
Izvođenje ovog skripta u mojoj laboratorijskoj sredini traje od 3 do 7 sekundi, zavisno od opterećenja na upravljačkom serveru. Dakle, u prosjeku, za 101 objekat, API poziv tipa batch, radi 10 puta brže. Sa većim brojem objekata razlika će biti još impresivnija.
Sada da vidimo kako raditi sa set-objects-batch. Pomoću ovog API poziva možemo masovno promijeniti bilo koju parametr. Hajde da prvoj polovini adresa iz prethodnog primera (do .124 hosta, uključujući i raspon) dodamo boju sienna, a drugoj polovini adresa dodijelimo boju khaki.
Promjena boje objekata, stvorenih u prethodnom primjeru
from cpapi import APIClient, APIClientArgs

client_args = APIClientArgs(server="192.168.47.240")

objects_list_ip_first = []
objects_list_range_first = []
objects_list_ip_second = []
objects_list_range_second = []

for ip in range(5,125,5):
    data = {"name": f'h_192.168.0.{ip}', "color": "sienna"}
    objects_list_ip_first.append(data)

for ip in range(125,255,5):
    data = {"name": f'h_192.168.0.{ip}', "color": "khaki"}
    objects_list_ip_second.append(data)

first_ip = 1
last_ip = 4
while last_ip < 125:
    data = {"name": f"r_192.168.0.{first_ip}-{last_ip}", "color": "sienna"}
    objects_list_range_first.append(data)
    first_ip+=5
    last_ip+=5

while last_ip < 255:
    data = {"name": f"r_192.168.0.{first_ip}-{last_ip}", "color": "khaki"}
    objects_list_range_second.append(data)
    first_ip+=5
    last_ip+=5

data_for_batch_first  = {
  "objects" : [ {
    "type" : "host",
    "list" : objects_list_ip_first
}, {
    "type" : "address-range",
    "list" : objects_list_range_first
  }]
}

data_for_batch_second  = {
  "objects" : [ {
    "type" : "host",
    "list" : objects_list_ip_second
}, {
    "type" : "address-range",
    "list" : objects_list_range_second
  }]
}

with APIClient(client_args) as client:
     login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==')
     set_objects_batch_first = client.api_call("set-objects-batch", data_for_batch_first)
     set_objects_batch_second = client.api_call("set-objects-batch", data_for_batch_second)
     publish = client.api_call("publish")
Mnoštvo objekata može se ukloniti u jednom API pozivu pomoću delete-objects-batch. Sada ćemo pogledati primjer koda koji uklanja sve hostove stvorene ranije putem add-objects-batch.
Brisanje objekata koristeći delete-objects-batch
from cpapi import APIClient, APIClientArgs

client_args = APIClientArgs(server="192.168.47.240")

objects_list_ip = []
objects_list_range = []

for ip in range(5,255,5):
    data = {"name": f'h_192.168.0.{ip}'}
    objects_list_ip.append(data)

first_ip = 1
last_ip = 4
while last_ip < 255:
    data = {"name": f"r_192.168.0.{first_ip}-{last_ip}"}
    objects_list_range.append(data)
    first_ip+=5
    last_ip+=5

data_for_batch = {
  "objects" : [ {
    "type" : "host",
    "list" : objects_list_ip
}, {
    "type" : "address-range",
    "list" : objects_list_range
  }]
}

with APIClient(client_args) as client:
     login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==')
     delete_objects_batch = client.api_call("delete-objects-batch", data_for_batch)
     publish = client.api_call("publish")

print(delete_objects_batch.data)
Sve funkcije koje se pojavljuju u novim verzijama softvera Check Point odmah dobijaju i API pozive. Tako su u R80.40 uvedene funkcije poput Revert to revision i Smart Task, a za njih su odmah pripremljeni odgovarajući API pozivi. Štaviše, cela funkcionalnost prilikom prelaska iz Legacy konzola u režim Unified Policy takođe dobija podršku za API. Na primer, dugo očekivana inovacija u verziji softvera R80.40 bila je premještanje politike HTTPS Inspekcije iz Legacy režima u režim Unified Policy, a ova funkcionalnost odmah je dobila API pozive. Evo primera koda koji dodaje pravilo na vrh HTTPS Inspekcija politike koje isključuje 3 kategorije (Zdravstvo, Finansije, Državne usluge) koje je zabranjeno inspektirati prema zakonodavstvu u nekoliko zemalja.
Dodaj pravilo u politiku HTTPS Inspekcija
from cpapi import APIClient, APIClientArgs

client_args = APIClientArgs(server="192.168.47.240")

data = {
  "layer" : "Default Layer",
  "position" : "top",
  "name" : "Pravni zahtevi",
  "action": "bypass",
  "site-category": ["Zdravstvo", "Vlada / Vojska", "Finansijske usluge"]
}

with APIClient(client_args) as client:
     login = client.login_with_api_key('3TsbPJ8ZKjaJGvFyoFqHFA==')
     add_https_rule = client.api_call("add-https-rule", data)
     publish = client.api_call("publish")
Pokretanje Python skripti na Check Point upravljačkom serveru
Sve u istom sadrži informacije o tome kako pokretati skripte na Pythonu direktno sa upravljačkog servera. Ovo može biti zgodno kada nemate mogućnost povezivanja na API server sa druge mašine. Snimio sam šestominutni video u kojem razmatram instalaciju modula cpapi i karakteristike pokretanja Python skripti na upravljačkom serveru. Kao primer, pokreće se skripta koja automatizuje konfiguraciju novog prolaza za zadatak kao što je audit mreže Security CheckUp. Od karakteristika s kojima sam se susreo: u verziji Python 2.7 još nije uvedena funkcija input, pa se za obradu informacija koje unosi korisnik koristi funkcija raw_input. U ostalom, kod je isti kao za pokretanje s drugih mašina, samo je zgodnije koristiti funkciju login_as_root, da ne bih morao ponovo navoditi svoje vlastito korisničko ime, lozinku i IP adresu upravljačkog servera.
Skripta za brzo podešavanje Security CheckUp
iz __future__ import print_function
import getpass
import sys, os
sys.path.append(os.path.abspath(os.path.join(os.path.dirname(__file__), '..')))
from cpapi import APIClient, APIClientArgs

def main():
    with APIClient() as client:
       # if client.check_fingerprint() is False:
       #     print("Nije moguće dobiti otisak servera - Provjerite povezanost s serverom.")
       #     exit(1)
        login_res = client.login_as_root()

        if login_res.success is False:
            print("Prijava nije uspjela:n{}".format(login_res.error_message))
            exit(1)

        gw_name = raw_input("Unesite naziv prolaza:")
        gw_ip = raw_input("Unesite IP adresu prolaza:")
        if sys.stdin.isatty():
            sic = getpass.getpass("Unesite jednokratnu lozinku za prolaz(SIC): ")
        else:
            print("Pažnja! Vaša lozinka će biti prikazana na ekranu!")
            sic = raw_input("Unesite jednokratnu lozinku za prolaz(SIC): ")
        version = raw_input("Unesite verziju prolaza(kao RXX.YY):")
        add_gw = client.api_call("add-simple-gateway", {'name' : gw_name, 'ipv4-address' : gw_ip, 'one-time-password' : sic, 'version': version.capitalize(), 'application-control' : 'true', 'url-filtering' : 'true', 'ips' : 'true', 'anti-bot' : 'true', 'anti-virus' : 'true', 'threat-emulation' : 'true'})
        if add_gw.success and add_gw.data['sic-state'] != "komunicira":
            print("Sigurna veza s prolazom nije uspostavljena!")
            exit(1)
        elif add_gw.success:
            print("Prolaz je uspješno dodat.")
            gw_uid = add_gw.data['uid']
            gw_name = add_gw.data['name']
        else:
            print("Nije uspjelo dodavanje prolaza - {}".format(add_gw.error_message))
            exit(1)

        change_policy = client.api_call("set-access-layer", {"name" : "Mreža", "applications-and-url-filtering": "true", "content-awareness": "true"})
        if change_policy.success:
            print("Politika je uspješno promijenjena")
        else:
            print("Nije uspjelo promijeniti politiku - {}".format(change_policy.error_message))
        change_rule = client.api_call("set-access-rule", {"name" : "Pravila čišćenja", "layer" : "Mreža", "action": "Prihvati", "track": {"type": "Detaljan Log", "accounting": "true"}})
        if change_rule.success:
            print("Pravila čišćenja su uspješno promijenjena")
        else:
            print("Nije uspjelo promijeniti pravilo čišćenja - {}".format(change_rule.error_message))

        # objaviti rezultat
        publish_res = client.api_call("publish", {})
        if publish_res.success:
            print("Promjene su uspješno objavljene.")
        else:
                print("Nije uspjelo objaviti promjene - {}".format(install_tp_policy.error_message))

        install_access_policy = client.api_call("install-policy", {"policy-package" : "Standard", "access" : 'true',  "threat-prevention" : 'false', "targets" : gw_uid})
        if install_access_policy.success:
            print("Pristupna politika je instalirana")
        else:
                print("Nije uspjelo instalirati pristupnu politiku - {}".format(install_tp_policy.error_message))

        install_tp_policy = client.api_call("install-policy", {"policy-package" : "Standard", "access" : 'false',  "threat-prevention" : 'true', "targets" : gw_uid})
        if install_tp_policy.success:
            print("Politika prevencije prijetnji je instalirana")
        else:
            print("Nije uspjelo instalirati politiku prevencije prijetnji - {}".format(install_tp_policy.error_message))

        # dodati lozinke i fraze u rječnik
        with open('additional_pass.conf') as f:
            line_num = 0
            for line in f:
                line_num += 1
                add_password_dictionary = client.api_call("run-script", {"script-name" : "Dodaj lozinke i fraze", "script" : "printf "{}" >> $FWDIR/conf/additional_pass.conf".format(line), "targets" : gw_name})
                if add_password_dictionary.success:
                    print("Linija rječnika lozinki {} je uspješno dodana".format(line_num))
                else:
                    print("Nije uspjelo dodati rječnik - {}".format(add_password_dictionary.error_message))

main()
Primjer datoteke sa rječnikom lozinki additional_pass.conf
{
 "passwords" : ["malware","malicious","infected","Infected"],
 "phrases" : ["password","Password","Pass","pass","codigo","key","pwd","lozinka","Lozinka","Ključ","ključ","šifra","Šifra"]
 }
Zaključak
Ovaj članak razmatra samo osnovne mogućnosti rada Python SDK i modula cpapi(kao što ste mogli pretpostaviti, to su zapravo sinonimi), a proučavajući kod u ovom modulu otkrivate još više mogućnosti u radu s njim. Nije isključeno da ćete imati želju da ga dopunite svojim klasama, funkcijama, metodama i varijablama. Uvijek možete dijeliti svoje radove i pregledavati druge skripte za Check Point u odjeljku u zajednici , koja okuplja i programere proizvoda i korisnike.
Sretno kodiranje i hvala što ste pročitali do kraja!
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish