

Prošle subote, 18. maja, Jerry Gamblin iz Kenna Security 1000 najpopularnijih slika sa Docker Huba za korišćenu lozinku za korisnika root. U 19% slučajeva bila je prazna.
Pozadina sa Alpine
Povod za sprovedeno mini-istraživanje bila je Talos Vulnerability Report (), čiji su autori - zahvaljujući otkriću Petera Adkinsa iz Cisco Umbrella - izvestili da Docker slike sa popularnom distribucijom za kontejnere Alpine nemaju lozinku za root:
„Zvanične verzije Docker slika Alpine Linux (od v3.3) sadrže NULL lozinku za korisnika root. Ova ranjivost se pojavila kao rezultat regresije predstavljene u decembru 2015. godine. Njena suština je da sistemi raspoređeni sa problematičnim verzijama Alpine Linux u kontejneru i koriste Linux PAM ili drugi mehanizam koji koristi sistemski fajl shadow kao bazu podataka za autentifikaciju, mogu prihvatiti nultu (NULL) lozinku za korisnika root.”
Proverene verzije Docker slika sa Alpine koje imaju problem bile su od 3.3 do 3.9 uključivo, kao i poslednja verzija edge.
Autori su dali sledeću preporuku korisnicima pogođenim problemom:
„Račun root treba eksplicitno isključiti u Docker slikama koje su izgrađene na problematičnim verzijama Alpine. Verovatna eksploatacija ranjivosti zavisi od okruženja, jer njen uspeh zahteva prosleđenu spoljašnju uslugu ili aplikaciju koja koristi Linux PAM ili drugi sličan mehanizam.”
Problem je bio u Alpine verzijama 3.6.5, 3.7.3, 3.8.4, 3.9.2 i edge (20190228 snapshot), a korisnicima pogođenih slikama preporučeno je da komentarišu liniju sa root u /etc/shadow ili da se uvere da paket linux-pam.
Nastavak sa Docker Hub
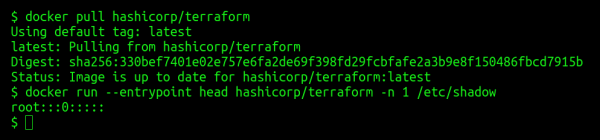
Jerry Gamblin je odlučio da se zapita, „kako rasprostranjena može biti praksa korišćenja null lozinki u kontejnerima”. Da bi to proverio, napisao je mali , čija je suština vrlo jednostavna:
- putem curl zahteva prema API-u na Docker Hub-u se traži lista postavljenih Docker slika;
- putem jq se sortira po polju
popularnost, a iz dobijenih rezultata ostaje prva hiljada; - za svaku od njih se izvršava
docker pull; - za svaku dobijenu sliku sa Docker Huba izvršava se
docker runčitanje prve linije iz fajla/etc/shadow; - ako je vrednost linije bila jednaka
root:::0:::::, naziv slike se sprema u posebnu datoteku.
Šta je to dobiveno? U bilo je 194 linija sa nazivima popularnih Docker slika sa Linux sistemima, gdje root korisnik nema postavljenu lozinku:
„Među najpoznatijim imenima na ovoj listi su govuk/governmentpaas, hashicorp, microsoft, monsanto i mesosphere. A kylemanna/openvpn je najpopularniji kontejner na listi, čija statistika broji više od 10 miliona preuzimanja.“
Međutim, treba napomenuti da ovo samo po sebi ne znači direktnu ranjivost u bezbednosti sistema koji ih koriste: sve zavisi i od toga kako se tačno primenjuju (vidi komentar iz slučaja sa Alpine iznad). Međutim, „moral ove priče“ već smo mnogo puta videli: vidljiva jednostavnost često ima i svoju tamnu stranu, o kojoj uvek treba voditi računa i čije posledice treba uzeti u obzir u svojim scenarijima primene tehnologije.
P.S.
Takođe pročitajte na našem blogu:
- «»;
- «»;
- «»;
- «».
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish