

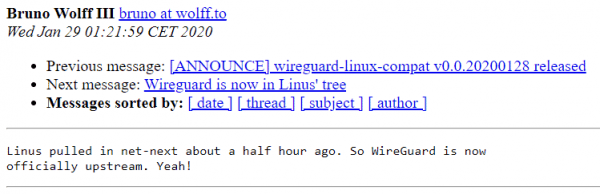
Danas je Linus preuzeo net-next granu sa VPN interfejsima . O ovom događaju u WireGuard mailing listi.
U ovom trenutku se nastavlja prikupljanje koda za novo Linux jezgro 5.6. WireGuard je brzi VPN nove generacije koji implementira savremenu kriptografiju. Prvobitno je razvijen kao jednostavnija i lakša alternativa postojećim VPN-ovima. Autor je kanadski stručnjak za informacionu bezbednost Jason Donenfeld. U avgustu 2018. godine, WireGuard od Linusa Torvaldsa. Otprilike u to vreme započeo je rad na uključivanju VPN-a u Linux jezgro. Proces se malo odužio.
„Vidim da je Jason napravio pull request za uključivanje WireGuarda u jezgro, — pisao je Linus 2. avgusta 2018. — Mogu li ponovo izraziti svoju ljubav prema ovom VPN-u i nadati se brzom spajanju? Možda kod i nije savršen, ali pregledao sam ga, i u poređenju sa užasima OpenVPN-a i IPSec-a, to je pravo umetničko delo.“
I pored Linusovih želja, spajanje se odužilo na godinu i po dana. Glavni problem ležao je u vezivanju za sopstvene implementacije kriptografskih funkcija koje su se koristile za povećanje učinka. Nakon dugih pregovora, u septembru 2019. godine donesena je da se patch-evi prevezu na postojeće funkcije Crypto API u jezgru, na koje programeri WireGuard-a imaju primedbe u vezi sa performansama i opštem sigurnošću. Ali su odlučili da nativne kripto funkcije WireGuard-a izdvoje u poseban niskonivovni Zinc API i s vremenom ih portiraju u jezgro. U novembru su programeri jezgra ispunili obećanje i da prenesu deo koda iz Zinc u glavno jezgro. Na primer, u Crypto API pripremljene u WireGuard brze implementacije algoritama ChaCha20 i Poly1305.
Na kraju, 9. decembra 2019. godine, David Miller, zadužen za mrežnu podsistem jezgra Linuxa, u sastav grane net-next sa implementacijom VPN interfejsa iz WireGuard projekta.
A danas, 29. januara 2020. godine, izmene su poslate Linusu za uključivanje u jezgro.

Navedene prednosti WireGuard-a u odnosu na druge VPN rešenja:
- Jednostavan za korišćenje.
- Koristi modernu kriptografiju: Noise protocol framework, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF itd.
- Kompaktan čitljiv kod, lakše ga je ispitivati na ranjivosti.
- Visoke performanse.
- Jasna i dobro osmišljena .
Cela osnovna logika WireGuard-a zauzima manje od 4000 linija koda, dok OpenVPN i IPSec sadrže stotine hiljada linija.
U WireGuard-u se primenjuje koncept usmeravanja po ključevima šifrovanja, koji podrazumeva vezivanje svakog mrežnog interfejsa za privatni ključ i korišćenje za povezivanje javnih ključeva. Razmena javnih ključeva za uspostavljanje veze sprovodi se analogno sa SSH. Za usaglašavanje ključeva i povezivanje bez pokretanja posebnog demona u korisničkom prostoru koristi se mehanizam Noise_IK iz , sličan održavanju authorized_keys u SSH. Prenos podataka se vrši putem inkapsulacije u UDP pakete. Podržava se promena IP adrese VPN servera (roaming) bez prekida veze sa automatskom rekonfiguracijom klijenta, — Opennet.
Za šifrovanje tok šifrovanje i algoritam autentikacije poruka (MAC) , razvijeni od strane Danijela Bernsteina (), Tanja Lange i Peter Schwabe. ChaCha20 i Poly1305 se pozicioniraju kao brži i sigurniji analozi AES-256-CTR i HMAC, čija softverska implementacija omogućava postizanje fiksnog vremena izvršenja bez korišćenja posebne hardverske podrške. Za generisanje zajedničkog tajnog ključa koristi se Diffie-Hellman protokol na eliptičnim krivinama u implementaciji , koju je takođe predložio Daniel Bernstein. Za heširanje se koriste algoritmi ».
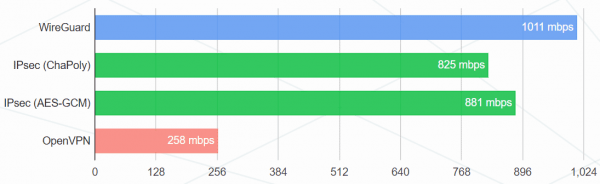
Rezultati sa zvanične stranice:
Propusnost (megabit/s)
Ping (ms)
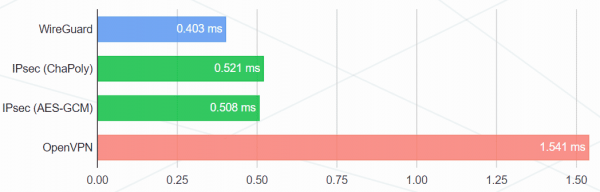
Testna konfiguracija:
- Intel Core i7-3820QM i Intel Core i7-5200U
- Gigabitne kartice Intel 82579LM i Intel I218LM
- Linux 4.6.1
- Konfiguracija WireGuard: 256-bitni ChaCha20 sa Poly1305 za MAC
- Prva konfiguracija IPsec: 256-bitni ChaCha20 sa Poly1305 za MAC
- Druga konfiguracija IPsec: AES-256-GCM-128 (sa AES-NI)
- Konfiguracija OpenVPN: ekvivalentni šifroskup 256-bitnog AES sa HMAC-SHA2-256, UDP režim
- Performanse su merene pomoću
iperf3, prikazan prosek za 30 minuta.
Tehnički, nakon integracije u mrežni stek, WireGuard bi trebao raditi još brže. Ali u stvarnosti to ne mora biti slučaj zbog prelaska na ugrađene u jezgro kriptografske funkcije Crypto API. Moguće je da nisu sve još optimizovane do nivoa performansi nativnog WireGuard-a.
"Sa mog stanovišta, WireGuard je uopšte idealan za korisnika. Sva niskonivo rešenja su usvojena u specifikaciji, tako da priprema tipične VPN infrastrukture traje svega nekoliko minuta. Greška u konfiguraciji je praktično nemoguća, — na Habreu 2018. godine. — Proces instalacije na službenoj stranici, posebno bih istakao odličnu . Ova jednostavnost korištenja i kompaktnost kodne baze postignuta je zbog odbacivanja distribucije ključeva. Ovdje nema složenog sistema certifikata i sve te korporacijske gnjavaže, kratki ključevi enkripcije distribuiraju se otprilike kao SSH-ključevi.
Projekt WireGuard razvija se od 2015. godine, prošao je reviziju i . Podrška za WireGuard integrirana je u NetworkManager i systemd, a zakrpe za jezgru uključene su u osnovni sastav distribucija Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph i ALT.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish