

Zdravo, Habr. Nastavljam ciklus članaka o tehnologiji VxLAN EVPN, koji su napisani posebno za početak kursa od OTUS. Danas ćemo razmotriti zanimljiv deo zadataka — rutiranje. Bez obzira na to koliko to zvučalo banalno, u okviru rada mrežne fabrike može biti prilično složeno.
U prethodnom delu postigli smo jednu multicast domenu, izgrađenu na mrežnoj fabrici na Nexus 9000v. Ipak, to nije ceo spektar zadataka koje treba rešiti unutar DC mreže. Danas ćemo razmotriti sledeći zadatak — rutiranje između mreža ili između VNI.
Podsećam, koristi se Spine-Leaf topologija:
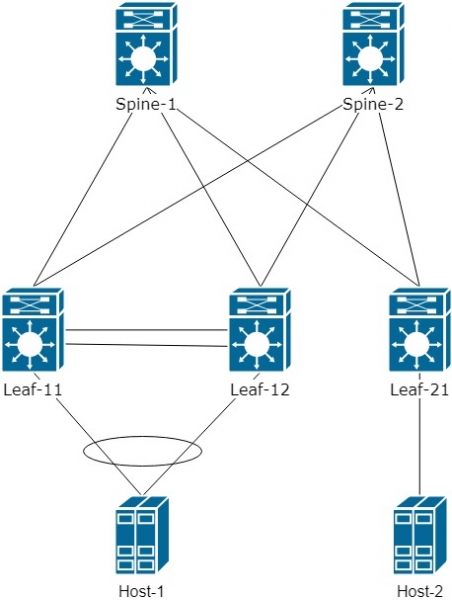
Za početak, objasnimo kako rutiranje funkcioniše i koje su njegove karakteristike.
Kako bismo olakšali razumevanje, pojednostavićemo logičku šemu i dodati još jedan VNI 20000 za Host-2. Na kraju dobijamo:
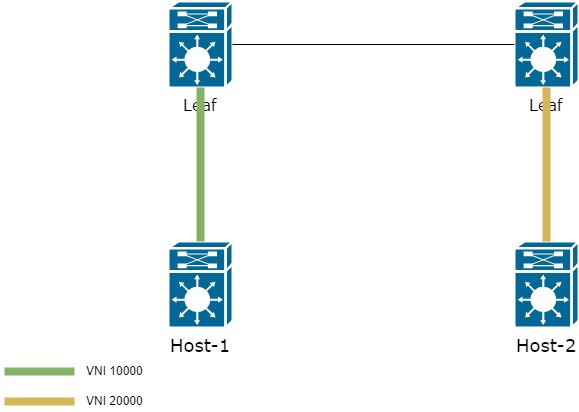
Kako se u tom slučaju može preneti saobraćaj od jednog Host-a do drugog?
Postoje dve opcije:
- Čuvanje informacija o svim VNI na svim Leaf prekidačima, tada će se sve rutiranje dešavati na prvom Leaf-u u mreži;
- Koristiti posebno dodeljen — L3 VNI
Prvi način je jednostavan i praktičan. Potrebno je samo izvršiti sve VNI na svim Leaf prekidačima. Međutim, unos nekoliko stotina ili hiljada VNI na sve Leaf-a već ne deluje kao jednostavan zadatak. Stoga se u praksi koristi prilično retko.
Razmotrićemo drugi način, koji je zanimljiviji i malo složeniji, ali pruža veću fleksibilnost u podešavanju fabrike.
Dodajmo u topologiju VRF "PROD". U njega ćemo dodati interface vlan 10 na paru Leaf-11/12 i interface VLAN 20 na Leaf-21. VLAN 20 povezujemo sa VNI 20000
vrf context PROD
  rd auto       ! Route Distinguisher nije presudan i može se koristiti automatski generisan
  address-family ipv4 unicast
    route-target both auto      ! navodimo Route-target sa kojim će se uvoziti i izvoziti prefiksi u/iz VRF
vlan 20
  vn-segment 20000

interface nve 1
  member vni 20000
    ingress-replication protocol bgp

interface Vlan10
  no shutdown
  vrf member PROD
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway
Da bismo koristili L3VNI, potrebno je stvoriti novi VLAN, povezati ga sa novim VNI. Novi VNI mora biti identičan na svim Leaf-ima koji su zainteresovani za informacije o VLAN 10 i 20
vlan 99
  vn-segment 99000

interface nve1
  member vni 99000 associate-vrf        ! Kreiramo L3 VNI

vrf context PROD
  vni 99000                             ! Povezujemo L3 VNI sa određenim VRF
Kao rezultat, shema će izgledati ovako:
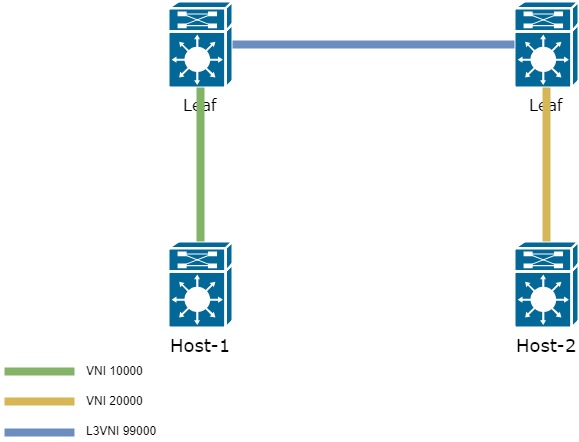
Preostalo je još malo za završiti — dodati još jedan interfejs — interface vlan 99 u VRF PROD
interface Vlan99
  no shutdown
  vrf member PROD
  ip forward  ! Na interfejsu ne sme biti IP adrese. Koristi se samo za preusmeravanje paketa između Leaf-a
Uostalom, logika prolaska okvira od Host-1 do Host-2 je sledeća:
- Okvir poslat sa Host-1 dolazi do Leaf-a u VLAN 10, koji je povezan sa VNI 10000;
- Leaf proverava gde se nalazi adresa odredišta i pronalazi je putem L3 VNI na drugom Leaf prekidaču;
- Kada se pronađe putanja do adrese odredišta, Leaf pakuje okvir u zaglavlje sa potrebnim L3VNI 99000 — i šalje prema drugom Leaf-u;
- Drugi Leaf prekidač prima podatke iz L3VNI 99000. Izvlači originalni okvir i prenosi ga u neophodni L2VNI 20000 i zatim u VLAN 20.
Rezultat takvog rada L3VNI uklanja potrebu da se na svim Leaf prekidačima čuva informacije o svim VNI-ima koji postoje u mreži.
Na kraju, kada šaljemo saobraćaj od Host-1 do Host-2, paket se pakuje unutar VxLAN-a sa novim VNI — 99000:
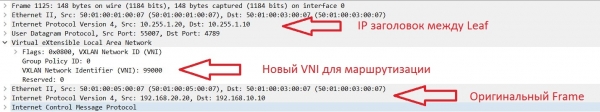
Ostaje da se razjasni kako tačno Leaf-1 saznaje o MAC adresi iz drugog VNI. To se dešava pomoću EVPN route-type 2 (MAC/IP).
Ispod je prikazan proces širenja rute o prefiksu koji se nalazi u drugom VNI:
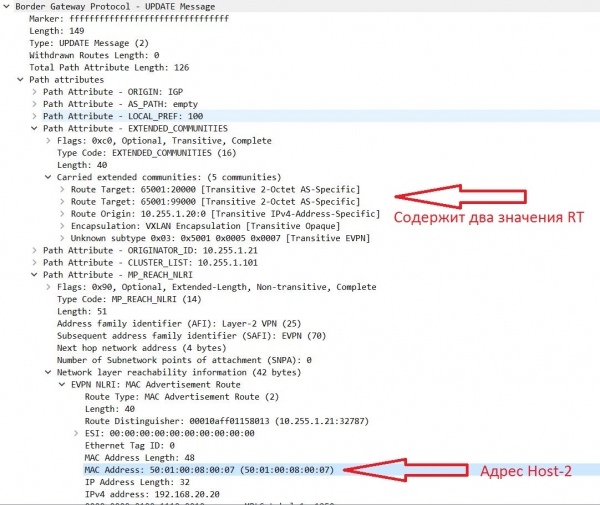
To jest, adrese dobijene iz VNI 20000 imaju dva RT.
Podsećam da rute dobijene iz Update-a ulaze u BGP tabelu sa Route-target-om navedenim u podešavanjima VRF (proces je nešto složeniji, ali u okviru ovog članka nećemo se dalje produbljivati).
Sam RT se formira prema formuli: AS:VNI (ako se koristi automatski režim).
Primer formiranja RT u automatskom i ručnom režimu:
vrf context PROD
  address-family ipv4 unicast
    route-target import auto - automatski režim rada
    route-target export 65001:20000 - ručni režim formiranja RT
Kao rezultat, iznad se vidi da prefiksi iz drugog VNI imaju dva vrednosti RT.
Jedna od njih je 65001:99000 — dodatni L3 VNI. Pošto je ovaj VNI identičan na svim Leaf-ovima i podliježe našim pravilima uvoza u podešavanjima VRF — prefiks ulazi u BGP tabelu, što se može videti iz izlaza:
sh bgp l2vpn evpn

   Mreža            Sljedeći hop            Metrička     LocPrf     Težina Put
Razdjelnik rute: 10.255.1.11:32777    (L2VNI 10000)
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]/216
                      10.255.1.10                       100      32768 i
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]/272
                      10.255.1.10                       100      32768 i
*>l[3]:[0]:[32]:[10.255.1.10]/88
                      10.255.1.10                       100      32768 i

Razdjelnik rute: 10.255.1.21:32787
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]/272    ! Prefiks primljen iz VNI 20000
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
Ako pažljivije pogledamo primljeni update, možemo vidjeti da ovaj prefiks ima dva RT:
Leaf11# sh bgp l2vpn evpn 5001.0008.0007
Informacije iz BGP tabele usmjeravanja za VRF default, adresa porodice L2VPN EVPN
Razdjelnik rute: 10.255.1.21:32787
Zapis u BGP tabeli usmjeravanja za [2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]/272, verzija 5164
Putanje: (2 dostupne, najbolja #2)
Zastavice: (0x000202) (high32 00000000) na xmit-list, nije u l2rib/evpn, nije u HW

  Tip puta: unutrašnji, put je važeći, nije najbolji razlog: Adresa susjeda, nema označenog sljedećeg hopa
  AS-Path: NEMA, put je interno iz AS-a
    10.255.1.20 (metrika 81) iz 10.255.1.102 (10.255.1.102)
      Izvor IGP, MED nije postavljen, lokalna preferencija 100, težina 0
      Primljen oznaka 20000 99000                                 ! Dvije oznake za rad VxLAN
      Extcommunity: RT:65001:20000 RT:65001:99000 SOO:10.255.1.20:0 ENCAP:8     ! Dvije vrijednosti Route-target, na osnovu kojih je dodat ovaj prefiks
          Router MAC:5001.0005.0007
      Originator: 10.255.1.21 Lista klastera: 10.255.1.102
U tabeli usmjeravanja na Leaf-1 također možemo primijetiti prefiks 192.168.20.20/32:
Leaf11# sh ip route vrf PROD
192.168.10.0/24, ubest/mbest: 1/0, attached
 *via 192.168.10.1, Vlan10, [0/0], 01:29:28, direct
192.168.10.1/32, ubest/mbest: 1/0, attached
 *via 192.168.10.1, Vlan10, [0/0], 01:29:28, local
192.168.10.10/32, ubest/mbest: 1/0, attached
 *via 192.168.10.10, Vlan10, [190/0], 01:27:22, hmm
192.168.20.20/32, ubest/mbest: 1/0 ! Adresa Host-2
 *via 10.255.1.20fault, [200/0], 01:20:20, bgp-65001, internal, tag 65001 ! Dostupno preko Leaf-2
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! Kroz VNI 99000
Primijetili ste odsustvo osnovnog prefiksa 192.168.20.0/24 u tabeli usmjeravanja?
Tačno, nema ga. To jest, udaljeni Leafovi primaju informacije samo o hostovima koji postoje u vašoj mreži. I to je ispravno ponašanje. Gore u svim update-ima se vidi da dolaze informacije o sadržaju MAC/IP. O prefiksima se ne raspravlja.
To radi protokol Host Mobility Manager (HMM), koji popunjava ARP tabelu iz koje se dalje popunjava BGP tabela (u okviru ovog članka zanemarit ćemo taj proces). Na osnovu informacija dobijenih iz HMM formiraju se EVPN route-type 2 (prenoseći MAC/IP).
Međutim, šta uraditi ako postoji potreba da se prenesu informacije o nekom prefiksu?
Za ovaj tip informacija postoji EVPN route-type 5 — omogućava prenošenje prefiksa putem address-family l2vpn evpn (ovaj tip ruta je u trenutku pisanja članka dostupan samo u draft verziji , zbog toga se ponašanje ovog tipa rute može razlikovati među raznim proizvođačima)
Za prenošenje prefiksa, potrebno je dodati prefikse u proces BGP za VRF, koji će se oglašavati:
router bgp 65001
  vrf PROD
    address-family ipv4 unicast
      redistribute direct route-map VNI20000        ! U ovom slučaju oglašavamo prefikse povezujući direktno sa Leaf u VNI 20000
route-map VNI20000 permit 10
  match ip address prefix-list VNI20000_OUT    ! Navodimo koji prefix-list koristiti

ip prefix-list VNI20000_OUT seq 5 permit 192.168.20.0/24   ! Navodimo koje mreže će ući u EVPN route-type 5
Na kraju će u Update biti:
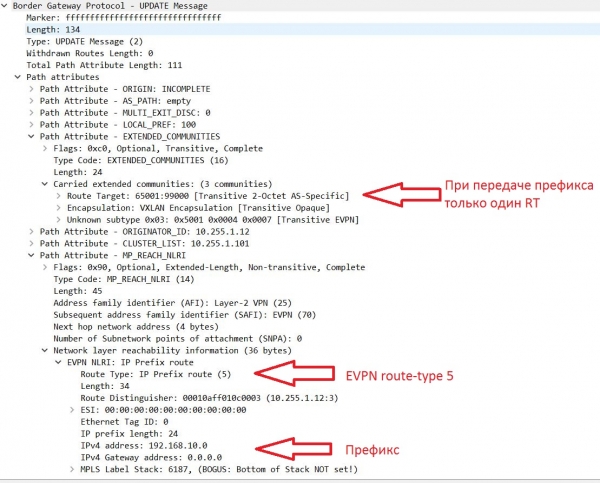
Pogledajmo BGP tabelu. Pored EVPN route-type 2,3, pojavili su se rute tipa 5, koje sadrže informacije o broju mreže:
Network            Next Hop            Metric     LocPrf     Weight Path
Route Distinguisher: 10.255.1.11:3
* i[5]:[0]:[0]:[24]:[192.168.10.0]/224
                      10.255.1.10              0        100          0 ?
*>i                   10.255.1.10              0        100          0 ?

Route Distinguisher: 10.255.1.11:32777
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]/216
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]/272
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[3]:[0]:[32]:[10.255.1.10]/88
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i

Route Distinguisher: 10.255.1.12:3
*>i[5]:[0]:[0]:[24]:[192.168.10.0]/224      ! EVPN route-type 5 sa brojem prefiksa
                      10.255.1.10              0        100          0 ?
* i
U tabeli ruta prefiks se takođe pojavio:
Leaf21# sh ip ro vrf PROD
192.168.10.0/24, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 00:14:32, bgp-65001, internal, tag 65001 ! Udaljeni prefiks, dostupan preko Leaf1/2 (adresa Next-hop = virtual IP između para VPC)
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN ! Prefiks dostupan kroz L3VNI 99000

192.168.10.10/32, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 02:33:40, bgp-65001, internal, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN

192.168.20.0/24, ubest/mbest: 1/0, attached
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, direct
192.168.20.1/32, ubest/mbest: 1/0, attached
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, local
192.168.20.20/32, ubest/mbest: 1/0, attached
 *via 192.168.20.20, Vlan20, [190/0], 02:35:46, hmm
Time to završimo drugu deo serije članaka o VxLAN EVPN. U sledećem delu razmotrićemo različite opcije rutiranja između VRF.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish