

Zdravo, Habr. Završavam ciklus članaka, posvećenih pokretanju kursa od OTUS, o tehnologiji VxLAN EVPN za rutiranje unutar fabrike i korišćenju Firewall-a za ograničavanje pristupa između internih usluga
Prethodne delove ciklusa možete pronaći na linkovima:
Danas ćemo nastaviti s proučavanjem logike rutiranja unutar VxLAN fabrike. U prethodnom delu smo razmatrali rutiranje unutar fabrike u okviru jednog VRF-a. Međutim, mreža može imati ogroman broj klijentskih usluga i sve ih treba rasporediti u različite VRF-e kako bi se ograničio pristup između njih. Pored mrežnog razgraničenja, biznis može imati potrebu da poveže Firewall kako bi ograničio pristup između ovih usluga. Da, ne može se nazvati najboljim rešenjem, ali savremene realnosti zahtevaju "savremena rešenja".
Razmotrićemo dve opcije rutiranja između VRF-a:
- Rutiranje bez izlaska iz VxLAN fabrike;
- Rutiranje na spoljnim uređajima.
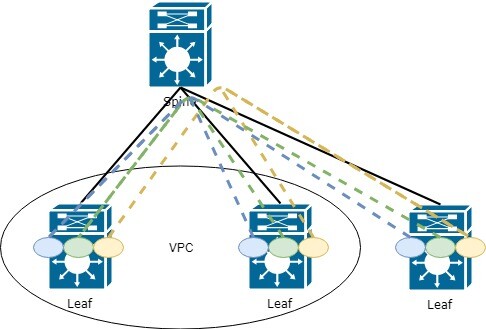
Počnimo s logikom rutiranja između VRF-a. Postoji određeni broj VRF-a. Da biste rutirali između VRF-a, neophodno je izdvojiti uređaj u mreži koji će znati o svim VRF-ima (ili delu njih između kojih je potrebno rutiranje). Takav uređaj može biti, na primer, jedan od Leaf prekidača (ili svi odjednom). Takva topologija će izgledati ovako:
Koji su nedostaci u takvoj topologiji?
Tačno, svaki Leaf mora znati o svim VRF-ima (i svim informacijama koje se u njima nalaze) u mreži, što dovodi do gubitka memorije i povećanja opterećenja na mreži. Uistinu, prilično često svaki Leaf prekidač ne treba da zna o svemu što postoji u mreži.
Međutim, razmotrićemo ovaj način detaljnije, jer za male mreže ovaj pristup može biti sasvim odgovarajući (ako ne postoje specifični zahtevi biznisa)
U ovom trenutku može se postaviti pitanje kako prenositi informacije iz VRF-a u VRF, jer svrha ove tehnologije leži u tome da se širenje informacija treba ograničiti.
A odgovor leži u funkcijama kao što su export i import rute informacija (konfiguracija ove tehnologije razmatrana je u delu ciklusa). Ukratko ću ponoviti:
Pri određivanju VRF-a u AF potrebno je navesti route-target za import i export informacija o rutama. Može se postaviti u automatskom režimu. Tada će se u vrednost uključiti ASN BGP i L3 VNI vezan za VRF. Ovo je praktično kada imate samo jedan ASN u fabrici:
vrf kontekst PROD20
  adresa-familija ipv4 unicast
    ruta-meta export auto      ! U automatskom režimu se izvozi RT-65001:99000
    ruta-meta import auto
Međutim, ako imate više od jednog ASN i potrebno je prenositi rute između njih, ručna konfiguracija će biti zgodnija i skalabilnija opcija. route-target. Preporuka za ručnu konfiguraciju — prvo broj, koristite onaj koji vam odgovara, na primer, 9999.
Drugo bi trebalo biti jednako VNI za ovaj VRF.
Konfigurićemo na sledeći način:
vrf kontekst PROD10
  adresa-familija ipv4 unicast
    ruta-meta export 9999:99000
    ruta-meta import 9999:99000
    ruta-meta import 9999:77000         ! Primer 1 import iz drugog VRF
    ruta-meta import 9999:88000         ! Primer 2 import iz drugog VRF
Kako izgleda u tabeli rutiranja:
Leaf11# sh ip route vrf prod

192.168.20.0/24, ubest/mbest: 1/0
 *via 10.255.1.20fault, [200/0], 00:24:45, bgp-65001, internal, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! prefiks je dostupan preko L3VNI 99000
Razmotrimo drugu opciju rutiranja između VRF — preko spoljne opreme, na primer, Firewall-a.
Možemo pretpostaviti nekoliko opcija rada preko spoljnog uređaja:
- Uređaj zna šta je VxLAN i možemo ga dodati u deo fabrike;
- Uređaj ne zna ništa o VxLAN-u.
Na prvoj opciji nećemo se zadržavati, jer će logika biti praktično ista kao što je prikazano gore — sve VRF dovedemo do Firewall-a i na njemu konfigurišemo rutiranje između VRF.
Razmotrimo drugu opciju, kada naš Firewall ne zna ništa o VxLAN-u (sada, naravno, postoje uređaji sa podrškom za VxLAN. Na primer, Checkpoint je najavio njegovu podršku u verziji R81. O tome možete pročitati , međutim, sve je to još u fazi testiranja i nema sigurnosti u stabilnost rada).
Kada povežemo spoljnji uređaj, dobijamo sledeću šemu:
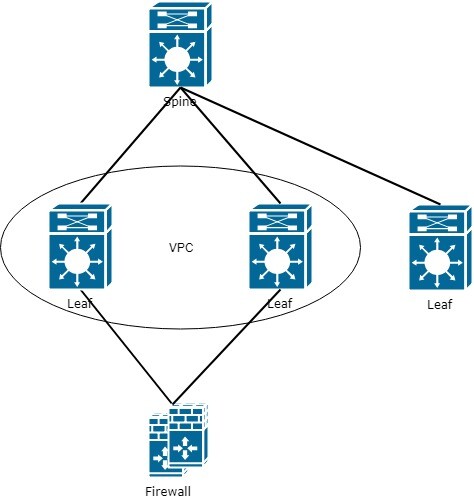
Kao što se vidi iz šeme — javlja se usko mesto na spoju sa Firewall-om. To treba uzeti u obzir prilikom daljeg planiranja mreže i optimizacije mrežnog saobraćaja.
Međutim, vratimo se na prvobitni zadatak rutiranja između VRF. Kao rezultat dodavanja Firewall-a dolazimo do toga da Firewall mora znati o svim VRF. Za to na granicnim Leaf-ovima takođe moraju biti podešene sve VRF, a Firewall povezujemo u svaki VRF posebnim linijom.
Kao rezultat, shema sa Firewall-om:
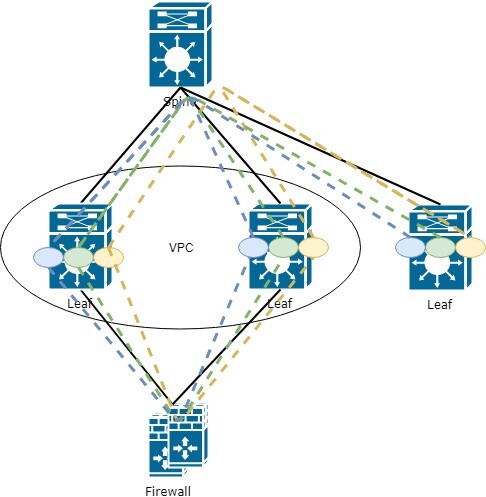
Odnosno, na Firewall-u je potrebno podesiti interfejs u svaku VRF mrežu. U suštini, logika izgleda jednostavno, a jedina stvar koja možda neće prijati je veliki broj interfejsa na Firewall-u, ali tada je vreme da se razmisli o automatizaciji.
Dobro. Povezali smo Firewall, dodali ga u sve VRF-e. Ali kako sada natjerati saobraćaj sa svakog Leaf-a da ide kroz ovaj Firewall?
Na Leaf-u povezanom sa Firewall-om neće biti nikakvih problema, jer su sve rute lokalne:
0.0.0.0/0, ubest/mbest: 1/0
    *via 10.254.13.55, [1/0], 6w5d, static       ! podrazumevana ruta kroz Firewall
Međutim, kako biti sa udaljenim Leaf-ima? Kako im preneti spoljašnju podrazumevanu rutu?
Tačno, putem EVPN route-type 5, kao i svaka druga prefiksna ruta u VxLAN fabrici. Ipak, nije sve tako jednostavno (ako govorimo o Cisco-u, kako je kod drugih dobavljača nisam proveravao)
Potrebno je oglasiti podrazumevanu rutu sa Leaf-a, koji je povezan sa Firewall-om. Međutim, da bi prenio rutu, Leaf je morao sam da je zna. I tu se javlja određeni problem (možda samo kod mene), rutu je potrebno upisati statički u onaj VRF gde želite da oglasite takvu rutu:
vrf context PROD10
    ip route 0.0.0.0/0 10.254.13.55
Zatim u podešavanju BGP-a postaviti ovu rutu u AF IPv4:
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
Međutim, to nije sve. Tako podrazumevana ruta neće dospeti u familiju l2vpn evpn. Pored toga, potrebno je podesiti redistribuciju:
router bgp 65001
    vrf prod
        address-family ipv4 unicast
            network 0.0.0.0/0
            redistribute static route-map COMMON_OUT
Navedite koje prefikse će uneti u BGP putem redistribucije
route-map COMMON_OUT permit 10
  match ip address prefix-list COMMON_OUT

ip prefix-list COMMON_OUT seq 10 permit 0.0.0.0/0
Sada prefiks 0.0.0.0/0 ulazi u EVPN route-type 5 i prenosi se ostalim Leaf-ima:
0.0.0.0/0, ubest/mbest: 1/0
 *via 10.255.1.5fault, [200/0], 5w6d, bgp-65001, internal, tag 65001, segid: 99000 tunnelid: 0xaff0105 encap: VXLAN
 ! 10.255.1.5 - Virtuelna adresa Leaf (s obzirom da Leaf funkcionišu kao VPS par), na koju je povezan Firewall
U BGP tabeli takođe možemo primetiti primljeni route-type 5 sa podrazumevanom rutom preko 10.255.1.5:
* i[5]:[0]:[0]:[0]:[0.0.0.0]/224
                      10.255.1.5                        100          0 i
*>i                   10.255.1.5                        100          0 i
Ovdje završavamo ciklus članaka posvećenih EVPN-u. U budućnosti ću nastojati da obradim rad VxLAN-a u kombinaciji s Multicastom, budući da se ovaj način smatra skalabilnijim (trenutno sporno tvrdnja).
Ako imate dodatnih pitanja ili prijedloga o tome da razmotrimo neki funkcionalnost EVPN-a - slobodno pišite, razmotrit ćemo dodatno.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish