

TL;DR: pišem modul jezgre koji će čitati komande iz ICMP payload-a i izvršavati ih na serveru čak i ako vam je SSH pao. Za one nestrpljive, ceo kod je na .
Pozor! Iskusni programeri na C mogu zaplakati krvavim suzama! Mogu da napravim greške čak i u terminologiji, ali sve kritike su dobrodošle. Post je namenjen onima koji imaju barem osnovno razumevanje programiranja u C i žele da zavire u unutrašnjost Linux-a.
U komentarima na moju prvu pomenuli SoftEther VPN, koji može da imitira neke "obične" protokole, posebno HTTPS, ICMP i čak DNS. Zamišljam rad samo prvog od njih, jer sam dobro upoznat sa HTTP(S), a tuneliranje preko ICMP i DNS-a sam morao da istražim.
Da, saznao sam 2020. godine da se u ICMP pakete može umetnuti proizvoljan payload. Ali bolje ikad nego nikad! A pošto se može nešto uraditi sa tim, treba to i uraditi. Pošto u svom svakodnevnom radu najčešće koristim komandnu liniju, uključujući i SSH, ideja o ICMP shell-u mi je prva pala na pamet. A kako bih prikupio potpuno bullsh*t-bingo, odlučio sam da to pišem kao Linux modul na jeziku o kojem imam samo osnovno saznanje. Takav shell neće biti vidljiv u spisku procesa, može se učitati u jezgru i neće biti smešten na fajl sistemu, nećete videti ništa sumnjivo u spisku slušajućih portova. Po svojim mogućnostima to je potpuni rootkit, ali se nadam da ću ga doraditi i koristiti kao shell poslednje nade, kada je Load Average previše visok da bih mogao da se prijavim putem SSH i izvršim barem echo i > /proc/sysrq-trigger, kako bih povratio pristup bez ponovnog pokretanja.
Uzmi tekst editor, osnovne veštine programiranja na Python-u i C, Google i koju nije žao pustiti pod nož ako sve pukne (opciono — lokalni VirtualBox/KVM/etc) i idemo!
Klijentska strana
Mislio sam da će za klijentsku stranu morati da napišem skript od nekih 80 redova, ali našli su se dobri ljudi koji su odradili za mene . Kod se ispostavio kao iznenađujuće jednostavan, staje u 10 značajnih redova:
import sys
from scapy.all import sr1, IP, ICMP

if len(sys.argv) < 3:
    print('Usage: {} IP "command"'.format(sys.argv[0]))
    exit(0)

p = sr1(IP(dst=sys.argv[1])/ICMP()/"run:{}".format(sys.argv[2]))
if p:
    p.show()
Skript prima dva argumenta, adresu i payload. Prije slanja payloada prethodi ključu pokreni:, trebat će nam da isključimo pakete s nasumičnim payloadom.
Jezgro zahtijeva privilegije za kreiranje paketa, stoga će skript morati biti pokrenut s pravima superkorisnika. Ne zaboravite dati prava na izvršavanje i instalirati sam scapy. U Debiana postoji paket, naziva se python3-scapy. Sada možemo provjeriti kako to sve funkcioniše.
Pokretanje i izlaz komande
morq@laptop:~\/icmpshell$ sudo .\/send.py 45.11.26.232 "Zdravo, svete!"
 Započni emisiju:
 .Završeno slanje 1 paketa.
 *
 Primljena 2 paketa, dobijeno 1 odgovor, preostala 0 paketa
 ###[ IP ]###
 verzija = 4
 ihl = 5
 tos = 0x0
 dužina = 45
 id = 17218
 flagovi =
 frag = 0
 ttl = 58
 proto = icmp
 chksum = 0x3403
 src = 45.11.26.232
 dst = 192.168.0.240
 opcije
 ###[ ICMP ]###
 tip = echo-reply
 kod = 0
 chksum = 0xde03
 id = 0x0
 seq = 0x0
 ###[ Raw ]###
 load = 'run:Zdravo, svete!
Ovako to izgleda u snifferu
morq@laptop:~\/icmpshell$ sudo tshark -i wlp1s0 -O icmp -f "icmp and host 45.11.26.232"
 Pokreće se kao korisnik "root" i grupa "root". Ovo bi moglo biti opasno.
 Snima na 'wlp1s0'
 Okvir 1: 59 bajtova na žici (472 bita), 59 bajtova snimljeno (472 bita) na interfejsu wlp1s0, id 0
 Internet Protokol Verzija 4, Src: 192.168.0.240, Dst: 45.11.26.232
 Internet Kontrolna Poruka
 Tip: 8 (Echo (ping) zahtev)
 Kod: 0
 Checksum: 0xd603 [ispravno]
 [Status checksum-a: Dobar]
 Identifikator (BE): 0 (0x0000)
 Identifikator (LE): 0 (0x0000)
 Broj sekvence (BE): 0 (0x0000)
 Broj sekvence (LE): 0 (0x0000)
 Podaci (17 bajtova)
0000 72 75 6e 3a 48 65 6c 6c 6f 2c 20 77 6f 72 6c 64 pokreni:Hello, world
0010 21 !
Podaci: 72756e3a48656c6c6f2c20776f726c6421
[Duljina: 17]
Okvir 2: 59 bajtova na žici (472 bita), 59 bajtova uhvaćeno (472 bita) na interfejsu wlp1s0, id 0
Internet Protocol Verzija 4, Src: 45.11.26.232, Dst: 192.168.0.240
Internet Kontrolna Poruka
Tip: 0 (Echo (ping) odgovor)
Kod: 0
Kontrolni zbir: 0xde03 [ispravno]
[Status checksum-a: Dobar]
Identifikator (BE): 0 (0x0000)
Identifikator (LE): 0 (0x0000)
Broj sekvence (BE): 0 (0x0000)
Broj sekvence (LE): 0 (0x0000)
[Okvir zahtjeva: 1]
[Vrijeme odgovora: 19.094 ms]
Podaci (17 bajtova)
0000 72 75 6e 3a 48 65 6c 6c 6f 2c 20 77 6f 72 6c 64 pokreni:Hello, world
0010 21 !
Podaci: 72756e3a48656c6c6f2c20776f726c6421
[Duljina: 17]
^C2 paketa uhvaćena
Payload u paketu s odgovorom se ne mijenja.
Modul jezgra
Za sastavljanje u virtualnom stroju s Debiana će biti potrebno najmanje make i linux-headers-amd64, ostalo će biti preuzeto kao zavisnosti. U članku neću stavljati cijeli kod, možete ga klonirati na GitHubu.
Podešavanje hooka
Za početak će nam trebati dvije funkcije, jedna za učitavanje modula i druga za njegovo uklanjanje. Funkcija za uklanjanje nije obavezna, ali tada ni rmmod neće moći izvršiti, modul će se ukloniti samo prilikom gašenja.
#include <linux/module.h>
#include <linux/netfilter_ipv4.h>

static struct nf_hook_ops nfho;

static int __init startup(void)
{
  nfho.hook = icmp_cmd_executor;
  nfho.hooknum = NF_INET_PRE_ROUTING;
  nfho.pf = PF_INET;
  nfho.priority = NF_IP_PRI_FIRST;
  nf_register_net_hook(&init_net, &nfho);
  return 0;
}

static void __exit cleanup(void)
{
  nf_unregister_net_hook(&init_net, &nfho);
}

MODULE_LICENSE("GPL");
module_init(startup);
module_exit(cleanup);
Što se ovdje događa:
- Preuzimaju se dva zaglavlja za manipulaciju zapravo s modulom i s netfilterom.
- Sve operacije prolaze kroz netfilter, u njemu se mogu postaviti hookovi. Za to je potrebno deklarirati strukturu u kojoj će se hook konfigurirati. Najvažnije je odrediti funkciju koja će se izvršiti kao hook:
nfho.hook = icmp_cmd_executor;do same funkcije ću još doći.
Zatim sam postavio trenutak obrade paketa:NF_INET_PRE_ROUTINGukazuje da se paket obrađuje kada tek pojavi u jezgru. Može se koristitiNF_INET_POST_ROUTINGza obradu paketa prilikom izlaska iz jezgra.
Postavljam filter na IPv4:nfho.pf = PF_INET;.
Dajem svom hooku najviši prioritet:nfho.priority = NF_IP_PRI_FIRST;
I registrujem strukturu podataka kao stvarni hook:nf_register_net_hook(&init_net, &nfho); - U završnoj funkciji hook se uklanja.
- Licenca je jasno označena, kako kompajler ne bi prigovarao.
- Funkcije
module_init()imodule_exit()definišu druge funkcije kao inicijalizirajuće i završne funkcije modula.
Izdvajanje payloada
Sada je potrebno izvući payload, što se pokazalo kao najteži zadatak. U jezgru nema ugrađenih funkcija za rad s payloadom, može se samo parsirati zaglavlja viših protokola.
#include <linux/ip.h>
#include <linux/icmp.h>

#define MAX_CMD_LEN 1976

char cmd_string[MAX_CMD_LEN];

struct work_struct my_work;

DECLARE_WORK(my_work, work_handler);

static unsigned int icmp_cmd_executor(void *priv, struct sk_buff *skb, const struct nf_hook_state *state)
{
  struct iphdr *iph;
  struct icmphdr *icmph;

  unsigned char *user_data;
  unsigned char *tail;
  unsigned char *i;
  int j = 0;

  iph = ip_hdr(skb);
  icmph = icmp_hdr(skb);

  if (iph->protocol != IPPROTO_ICMP) {
    return NF_ACCEPT;
  }
  if (icmph->type != ICMP_ECHO) {
    return NF_ACCEPT;
  }

  user_data = (unsigned char *)((unsigned char *)icmph + (sizeof(icmph)));
  tail = skb_tail_pointer(skb);

  j = 0;
  for (i = user_data; i != tail; ++i) {
    char c = *(char *)i;

    cmd_string[j] = c;

    j++;

    if (c == ' ')
      break;

    if (j == MAX_CMD_LEN) {
      cmd_string[j] = ' ';
      break;
    }

  }

  if (strncmp(cmd_string, "run:", 4) != 0) {
    return NF_ACCEPT;
  } else {
    for (j = 0; j <= sizeof(cmd_string)/sizeof(cmd_string[0])-4; j++) {
      cmd_string[j] = cmd_string[j+4];
      if (cmd_string[j] == ' ')
	break;
    }
  }

  schedule_work(&my_work);

  return NF_ACCEPT;
}
Šta se dešava:
- Bilo je potrebno uključiti dodatne zaglavlja, ovaj put za manipulaciju s IP i ICMP zaglavljem.
- Postavljam maksimalnu dužinu niza:
#define MAX_CMD_LEN 1976. Zašto baš ovako? Zato što se kompajler žali na duže! Već su mi rekli da treba da se pozabavim stekom i heap-om, jednom ću sigurno to učiniti i možda čak popraviti kod. Odmah postavljam niz u kojem će biti komanda:char cmd_string[MAX_CMD_LEN];. On treba da bude vidljiv u svim funkcijama, o tome ću detaljnije pričati u tački 9. - Sada treba inicijalizovati (
struct work_struct my_work;) strukturu i povezati je sa još jednom funkcijom (DECLARE_WORK(my_work, work_handler);). O tome zašto je to potrebno, takođe ću pričati u devetom delu. - Sada dekleriram funkciju koja će služiti kao hook. Tip i prihvaćeni argumenti su određeni netfilterom, nas interesuje samo
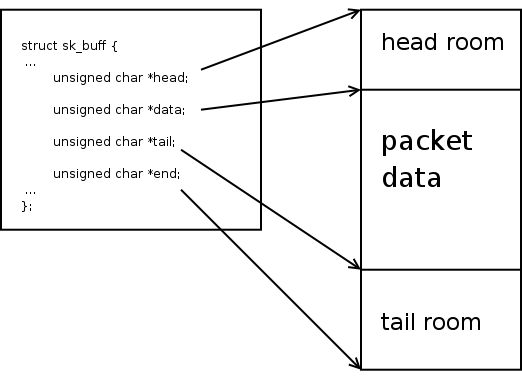
skb. To je socket buffer, fundamentalna struktura podataka koja sadrži sve dostupne informacije o paketu. - Za rad funkcije biće potrebne dve strukture i nekoliko promenljivih, uključujući dva iteratora.
struct iphdr *iph; struct icmphdr *icmph; unsigned char *user_data; unsigned char *tail; unsigned char *i; int j = 0; - Može se preći na logiku. Za rad modula nisu potrebni nikakvi paketi osim ICMP Echo, tako da parsiramo bafer ugrađenim funkcijama i odbacujemo sve ne-ICMP i ne-Echo pakete. Povratak
NF_ACCEPToznačava prihvatanje paketa, ali možete i odbaciti pakete vraćajućiNF_DROP.iph = ip_hdr(skb); icmph = icmp_hdr(skb); if (iph->protocol != IPPROTO_ICMP) { return NF_ACCEPT; } if (icmph->type != ICMP_ECHO) { return NF_ACCEPT; }Nisam proverio šta će se desiti bez provere IP zaglavlja. Moje minimalno znanje C-a sugeriše: bez dodatnih provera obavezno će se desiti nešto užasno. Bio bih srećan ako me u tome uverite!
- Sada, kada je paket tačno pravog tipa, može se izvući podatak. Bez ugrađene funkcije prvo je potrebno dobiti pokazivač na početak payload-a. To se radi na jedan način, potrebno je uzeti pokazivač na početak ICMP zaglavlja i pomeriti ga za veličinu tog zaglavlja. Za sve se koristi struktura
icmph:user_data = (unsigned char *)((unsigned char *)icmph + (sizeof(icmph)));
Kraj naslova mora odgovarati kraju korisnog opterećenja uskb, stoga ga dobijamo njegovim jezgarnim putem iz odgovarajuće strukture:tail = skb_tail_pointer(skb);.
Sliku sam uzeo , možete više pročitati o baferu soketa. - Nakon što dobijemo pokazatelje na početak i kraj, možemo kopirati podatke u string
cmd_string, provjeriti da li ima prefikspokreni:i, ili odbaciti paket u slučaju njegovog odsustva, ili ponovo prepisati string, uklanjajući taj prefiks. - Pa to je to, sada možemo pozvati još jedan handler:
schedule_work(&my_work);. Budući da u takvom pozivu ne možemo proslijediti parametar, string sa komandom mora biti globalan.schedule_work()će staviti funkciju povezanu sa proslijeđenom strukturom u zajedničku red za planiranje zadataka i završiti, dopuštajući da ne čekamo završetak komande. To je potrebno jer hvat mora biti veoma brz. Inače, imate, na izbor, ili ništa se neće pokrenuti ili ćete dobiti kernel panic. Kašnjenje je poput smrti! - Sve, možemo primiti paket odgovarajućim povratkom.
Poziv programa u korisničkom prostoru
Ova funkcija je najjasnija. Njeno ime je zadato u DECLARE_WORK(), tip i prihvaćeni argumenti nisu važni. Uzimamo string sa komandom i proslijedimo ga cijelog shellu. Neka se on sam bavi parsiranjem, pretragom binarnih datoteka i svim ostalim.
static void work_handler(struct work_struct * work)
{
  static char *argv[] = {"/bin/sh", "-c", cmd_string, NULL};
  static char *envp[] = {"PATH=/bin:/sbin", NULL};

  call_usermodehelper(argv[0], argv, envp, UMH_WAIT_PROC);
}- Postavljamo argumente u niz stringova
argv[]. Pretpostavljam da svi znaju da se programi zapravo izvršavaju na ovaj način, a ne kao jednostavan string sa razmacima. - Postavljamo varijable okruženja. Uključio sam samo PATH sa minimalnim skupom putanja, računajući da su svi već spojeni
/binsa/usr/bini/sbinsa/usr/sbin. Ostale putanje prilično rijetko imaju značaj u praksi. - Gotovo, izvodimo! Funkcija jezgre
call_usermodehelper()prima na ulazu. putanju do binarnog fajla, niz argumenata, niz varijabli okruženja. Ovdje također pretpostavljam da svi razumiju značaj proslijeđivanja putanje do izvršnog fajla kao zasebnog argumenta, ali možete pitati. Posljednji argument ukazuje da li čekati završetak procesa (UMH_WAIT_PROC), pokretanju procesa (UMH_WAIT_EXEC) ili ne čekati uopšte (UMH_NO_WAIT). Ima jošUMH_KILLABLE, nisam se upuštao u to.
Izgradnja
Izgradnja kernal modula se vrši putem kernal make-frameworka. Poziva se make unutar posebnog direktorija povezanog s verzijom jezgre (definira se ovdje: KERNELDIR:=/lib/modules/$(shell uname -r)/build), a mjesto modula se prenosi varijablom M u argumentima. U ciljevima icmpshell.ko i clean se u potpunosti koristi ovaj okvir. U obj-m navodi se objektna datoteka koja će biti preinačena u modul. Sintaksa koja preinačuje main.o u icmpshell.o (icmpshell-objs = main.o) za mene izgleda nije baš logično, ali neka bude tako.
KERNELDIR:=/lib/modules/$(shell uname -r)/build
obj-m = icmpshell.o
icmpshell-objs = main.o
sve: icmpshell.ko
icmpshell.ko: main.c
make -C $(KERNELDIR) M=$(PWD) modules
clean:
make -C $(KERNELDIR) M=$(PWD) clean
Sakupljanje: make. Učitavanje: insmod icmpshell.ko. Gotovo, možete provjeriti: sudo ./send.py 45.11.26.232 "date > /tmp/test". Ako je na vašem računaru nastala datoteka /tmp/test i u njoj se nalazi datum slanja zahtjeva, to znači da ste sve uradili ispravno i ja sam sve uradio ispravno.
Zaključak
Moje prvo iskustvo u razvoju jezgre pokazalo se mnogo jednostavnijim nego što sam očekivao. Čak i bez iskustva u razvoju u C-u, oslanjajući se na upute kompajlera i Googleove rezultate, uspio sam napisati radni modul i osjetiti se kao kernel haker, a usput i script kiddie. Osim toga, posjetio sam kanal Kernel Newbies, gdje su mi savjetovali da koristim schedule_work() umjesto poziva call_usermodehelper() unutar samog hook-a i ukorili me, opravdano sumnjajući u prevare. Stotina linija koda koštala me je otprilike tjedan dana razvoja u slobodno vrijeme. Uspješna iskustva koja su srušila moj osobni mit o nepodnošljivoj složenosti sistemskog razvoja.
Ako netko pristane obaviti kod pregled na GitHubu, bio bih zahvalan. Gotovo sam siguran da sam napravio mnogo glupih grešaka, posebno u radu sa stringovima.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish