

U članku se opisuje podešavanje OpenVPN servera za uključivanje dvofaktorske autentifikacije putem Telegram bota, koji će slati zahtev za potvrdu prilikom povezivanja.
OpenVPN je široko poznat, besplatan VPN server otvorenog koda koji se naširoko koristi za organizovanje sigurnog pristupa zaposlenih unutrašnjim resursima organizacije.
Kao provera autentičnosti za povezivanje na VPN server, obično se koristi kombinacija ključa i korisničkog imena/lozinke. U ovom slučaju, lozinka sačuvana na klijentu pretvara ceo skup u jedan faktor, što ne obezbeđuje odgovarajući nivo sigurnosti. Napadač, ukoliko dobije pristup klijentskom računaru, dobija pristup i VPN serveru. Ovo se posebno odnosi na povezivanje sa računarima koji koriste Windows.
Korišćenje drugog faktora smanjuje rizik od neovlašćenog pristupa za 99% i potpuno ne komplikuje proces povezivanja za korisnike.
Odmah bih napomenuo da će za implementaciju biti potrebno povezivanje na eksterni server autentifikacije multifactor.ru, gde možete koristiti besplatan plan za svoje potrebe.
Princip rada
- OpenVPN koristi plugin openvpn-plugin-auth-pam za proveru autentičnosti.
- Plugin proverava lozinku korisnika na serveru i zahteva drugi faktor putem RADIUS protokola u servisu Multifactora.
- Multifaktor šalje preko Telegram bota poruku korisniku za potvrdu pristupa.
- Korisnik potvrđuje zahtev za pristup u Telegram čatu i povezuje se na VPN.
Instalacija OpenVPN servera.
Na internetu ima mnogo članaka koji opisuju proces instalacije i podesavanja OpenVPN-a, tako da ih nećemo duplicirati. Ako vam je potrebna pomoć, na kraju članka postoje neki linkovi na edukativne materijale.
Podešavanje Multifactora.
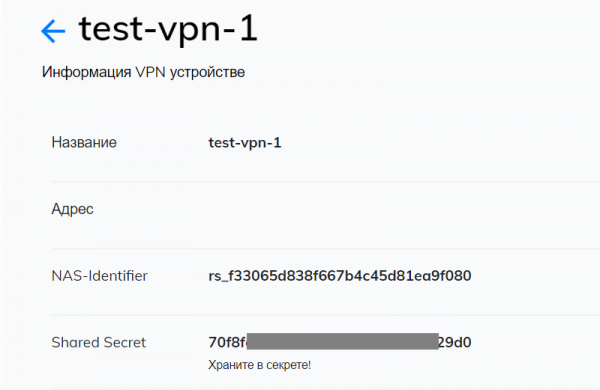
Prijavite se u , idite na deo "Resursi" i kreirajte novi VPN.
Nakon kreiranja, biće vam dostupna dva parametra: NAS-IDentifier i Shared Secret, biće potrebni za dalju konfiguraciju.
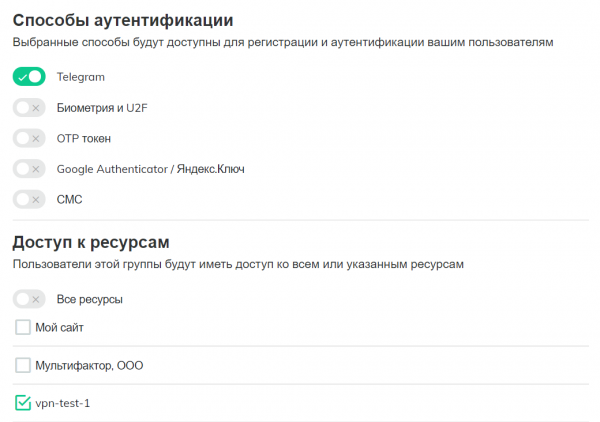
U delu "Grupe", idite na opcije grupe "All users" i uklonite oznaku "Svi resursi", tako da samo korisnici određene grupe mogu da se povežu na VPN server.
Kreirajte novu grupu "VPN korisnici", onemogućite sve metode autentifikacije osim Telegrama i navedite da korisnici imaju pristup kreiranom VPN resursu.
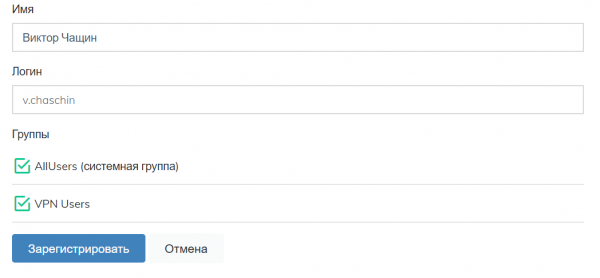
U odjeljku "Korisnici" kreirajte korisnike koji će imati pristup VPN-u, dodajte ih u grupu "VPN korisnici" i pošaljite im link za podešavanje druge faze autentifikacije. Korisničko ime mora biti isto kao i korisničko ime na VPN serveru.
Podešavanje OpenVPN servera
Otvorite datoteku /etc/openvpn/server.conf i dodajte plugin za autentifikaciju pomoću PAM modula
plugin /usr/lib64/openvpn/plugins/openvpn-plugin-auth-pam.so openvpnPlugin može biti u direktoriju /usr/lib/openvpn/plugins/ ili /usr/lib64/openvpn/plugins/ u zavisnosti od vašeg sistema.
Dalje, potrebno je instalirati modul pam_radius_auth
$ sudo yum install pam_radiusOtvorite za uređivanje datoteku /etc/pam_radius.conf i navedite adresu RADIUS servera Multifaktora
radius.multifactor.ru shared_secret 40gdje:
- radius.multifactor.ru — adresa servera
- shared_secret — kopirajte iz odgovarajuće postavke VPN-a
- 40 sekundi — vreme čekanja na zahtev sa viškom
Ostale servere je potrebno obrisati ili komentarisati (stavite na početak tačku sa zarezom)
Dalje, kreirajte datoteku za service-type openvpn
$ sudo vi /etc/pam.d/openvpni upišite u nju
auth    required pam_radius_auth.so skip_passwd client_id=[NAS-IDentifier]
auth    substack     password-auth
account substack     password-auth
prvi redak povezuje PAM modul pam_radius_auth sa parametrima:
- skip_passwd — onemogućava slanje lozinke korisnika na RADIUS server Multifaktora (ne treba da je zna).
- client_id — umetnite umjesto [NAS-Identifier] odgovarajući parametar iz postavki VPN resursa.
Svi mogući parametri su opisani u .
Drugi i treći red uključuju sistemsku proveru korisničkog imena, lozinke i prava korisnika na vašem serveru zajedno sa drugim faktorom autentifikacije.
Ponovo pokrenite OpenVPN
$ sudo systemctl restart openvpn@serverPostavka klijenta
Uključite u konfiguracijski fajl klijenta zahtev za korisničkim imenom i lozinkom korisnika
auth-user-passProvera
Pokrenite klijent za OpenVPN, povežite se sa serverom, navedite korisničko ime i lozinku. Od Telegram bota će doći zahtev za pristup sa dva dugmeta
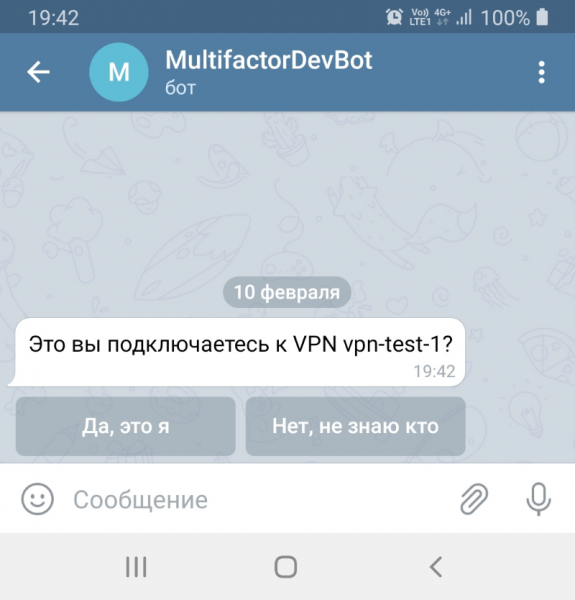
Jedno dugme odobrava pristup, drugo blokira.
Sada slobodno možete sačuvati lozinku na klijentu, drugi faktor pouzdano je zaštitio vaš OpenVPN server od neovlaštenog pristupa.
Ako nešto ne funkcioniše
Postupno provjerite da niste ništa propustili:
- Na serveru sa OpenVPN-om postoji korisnik sa postavljenom lozinkom
- Server has opened access via UDP port 1812 to the address radius.multifactor.ru
- The NAS-Identifier and Shared Secret parameters are correctly specified
- A user with the same login has been registered in the MultiFactor system and granted access to the VPN user group
- The user has configured the authentication method through Telegram
If you haven't set up OpenVPN before, read .
The instructions are made with examples on CentOS 7.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish