

U ovom članku će se ukratko govoriti o tome šta nam može reći ta naizgled obična stvar kao što je NetBIOS. Kakve informacije može pružiti potencijalnom napadaču/pentesteru.
Demonstrirana primena obaveštajnih tehnika odnosi se na unutrašnje, to jest izolovane i vanjskom svetu nedostupne mreže. Takve mreže obično ima svaka, čak i najmanja kompanija.
Sama po sebi NetBIOS koristi se, obično, za dobijanje mrežnog imena. I to će biti dovoljno da se urade najmanje 4 stvari.
Otkrivanje hostova
Zahvaljujući tome što NetBIOS može koristiti UDP kao transport, brzina njegove rada omogućava otkrivanje hostova u veoma velikim mrežama. Na primer, alatka nbtscan, koja dolazi u istoimenom paketu, može za samo 2 sekunde (može srušiti mrežu) razresolvovati adrese mreže tipa 192.168.0.0/16, dok tradicionalno TCP skeniranje traje desetine minuta. Ova posebnost se može koristiti kao tehnika otkrivanja hostova (host sweep) u veoma velikim mrežama, o kojima se ništa ne zna, pre nego što se pokrene nmap. Iako rezultat ne garantuje 100% otkrivanje, jer će uglavnom odgovarati Windows hostovi i to ne svi, ipak će omogućiti određivanje na kojim okvirnim opsezima se nalaze aktivni hostovi.
Identifikacija hostova
Korišćenjem rezultata dobijenih iz imena ip adresa:
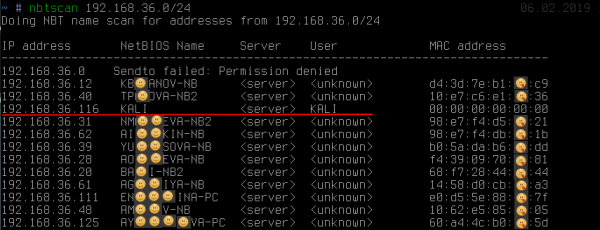
može se videti: pored toga što ime otkriva vlasnika radne stanice (iako to, usput, nije uvek slučaj), jedna od adresa se jasno izdvaja u odnosu na druge. Možemo da vidimo da je dobijeno ime KALI. Ovo ponašanje je karakteristično, obično, za unix-implementacije SMB/NetBIOS u okviru programske opreme samba ili veoma stare Windows 2000.
Dobijanje imena KALI, dok na drugim hostovima to <unknown> ukazuje na prisustvo takozvane null-session. Sa podrazumevanim podešavanjima SMB-servera na linux su skloni tome. Null-session samo omogućava apsolutno anonimno (a nismo unosili nikakve lozinke, kako se može videti na ekranu) dobijanje dovoljno mnogo dodatnih informacija, kao što su lokalna politika lozinki, spisak lokalnih korisnika, grupa i spisak deljenih resursa (šara):
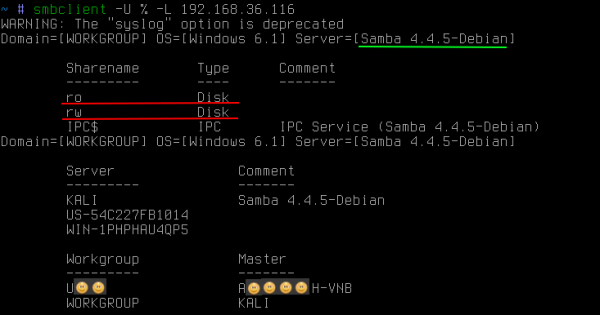
Često na linux SMB-serverima postoje javno dostupne mrežne jedinice ne samo za čitanje, već čak i za pisanje. Prisutnost oboje nosi različite prijetnje, čija upotreba prevazilazi okvir ovog članka.
NetBIOS takođe omogućava prikaz svih tipova koje radna stanica čuva:
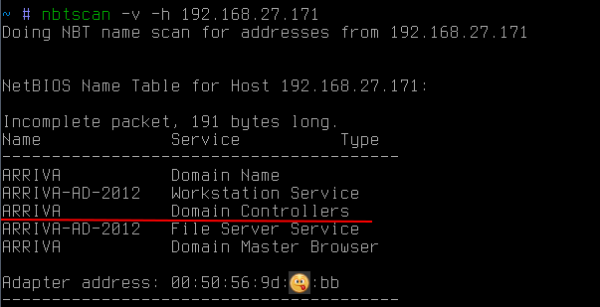
u ovom slučaju to otkriva da je host takođe kontroler domene ARRIVA.
Takođe treba dodatno obratiti pažnju na to da NetBIOS omogućava dobijanje mac-adresa. Dok za razliku od arp-zahtjeva, NetBIOS-zahtjevi mogu preći granice podmreže. Ovo može biti korisno ako, na primjer, treba pronaći neki laptop ili specifičan uređaj, znajući njegovog proizvođača. Prva tri okteta mac-adresa identifikuju proizvođača, pa se mogu slati slični NetBIOS-zahtjevi na sve poznate podmreže kako bi se pokušalo pronaći potrebni uređaj (http://standards-oui.ieee.org/oui.txt).
Određivanje pripadnosti domeni
Često prilikom kretanja kroz interne korporativne mreže treba napasti upravo radnu stanicu uključenu u domen (na primjer, kako bi se podigle privilegije do nivoa domenskog administratora) ili obrnuto. U ovom slučaju NetBIOS ponovo može pomoći:
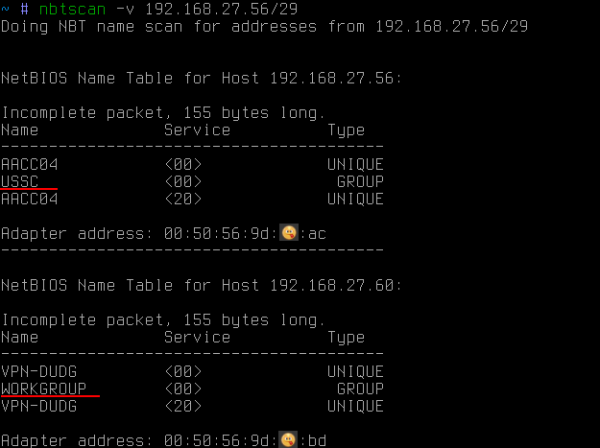
U ovom slučaju pomoću NetBIOS dobijena su sva imena svih tipova. Pored imena računara (ono što je već dobijeno ranije), može se videti i ime radne grupe. Po defaultu za windows to je obično nešto poput WORKGROUP ili IVAN-PC, ali ako je radna stanica u domeni, onda je njena radna grupa upravo ime domena.
Tako se pomoću NetBIOS može saznati da li je radna stanica u domenu i, ako jeste, u kojem.
Ako se pak zahteva dobijanje liste domenskih hostova unutar podmreže, dovoljan je jedan broadcast zahtjev s imenom potrebnog domena:
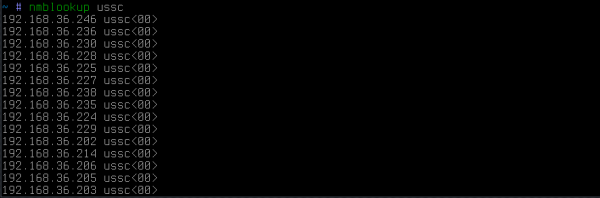
kao rezultat će odgovoriti svi hostovi koji su članovi ovog domena.
Otkrivanje multi-homed hostova
I konačno, još jedna verovatno vrlo malo poznata tehnika koja je jednostavno nezamenljiva za pronalazak putanja u zaštićene, možda čak i fizički izolovane mreže. Ovo mogu biti pogonske mreže preduzeća, napunjene kontrolerima. Pristup ovoj mreži za napadača znači mogućnost uticaja na tehnološki proces, dok za preduzeće nosi rizik od ogromnih gubitaka.
Dakle, suština je u tome da, čak i ako je mreža izolovana iz korporacione mreže, neki administratori, bilo iz lenjosti ili iz nekog drugog razloga, često postavljaju još jednu mrežnu karticu na svojim računarima za pristup toj mreži. Pri tom, sve to se obavlja, naravno, mimo svih pravila korporativnih mrežnih ekrana. Praktikujte, da, ali nije baš bezbedno, jer ako vas hakiraju, postaćete most u tu mrežu i snosićete odgovornost.
Međutim, za napadača ovde postoji jedan problem — pronaći tog administratora koji je na ilegalan način pristupio zaštićenoj mreži. Štaviše, to nije lak zadatak ni za same bezbednjake mreže. Na velikim preduzećima, to je zaista složena misija, gotovo kao pronaći iglu u plastu sena.
U ovoj situaciji, očigledni izbor za napadača bi bio dva:
1. pokušati iskoristiti svaki računar u korporativnoj podmreži kao prolaz ka potrebnoj mreži. To bi bilo vrlo praktično, ali se to retko sreće, s obzirom na to da je windows na računarima ip forwarding gotovo uvek isključen. Štaviše, ova provera je moguća samo unutar svoje podmreže i zahteva od napadača da tačno zna odredišnu adresu iz izolovane mreže.
2. pokušavati se udaljeno povezati na svaki računar i izvršiti jednostavnu komandu ipconfig/ifconfig. I ovde nije sve tako jednostavno. Čak i ako napadač ima prava domena administratora, mrežni ekrani i lokalni vatrozidi nisu ni otkazani. Tako da se ovaj zadatak ne može automatizovati 100%. Kao rezultat toga, ostaje mu da mučno pristupa svakom računaru, prevazilaženjem mrežnih ekrana (koji često blokiraju port 445/tcp), u nadi da će konačno videti željeni mrežni interfejs.
Međutim, sve je mnogo jednostavnije. Postoji jedan izuzetno jednostavan trik, koji omogućava dobijanje liste mrežnih interfejsa sa određenog računara. Recimo da imamo određeni računar:
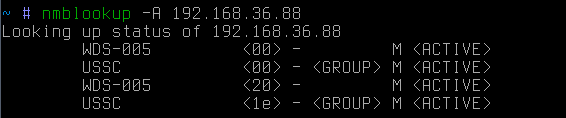
to je obrnut rezolv ip-adresa → mrežno ime. Ako sada pokušamo da izvršimo direktan rezolv mrežno ime → ip-adresa:

saznaćemo da je taj računar takođe prolaz (najverovatnije) u neku drugu mrežu. Važno je napomenuti da je u ovom slučaju zahtev išao širokopojasno. Drugim rečima, čuće ga samo računari iz napadačeve podmreže.
Ako je ciljni host van podmreže, tada se može poslati ciljani zahtjev:
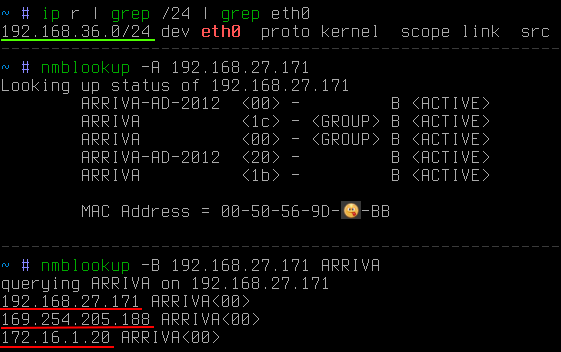
U ovom slučaju je jasno da je cilj izvan podmreže napadača. Ključ -B je korišten da se naglasi da zahtjev treba slati na određenu adresu, a ne na broadcast.
Sada preostaje samo brzo prikupiti informacije iz cijele interesne podmreže, a ne s jedne adrese. Za to se može koristiti mali python-skript:
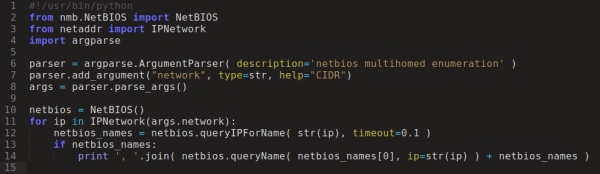
I za nekoliko sekundi:
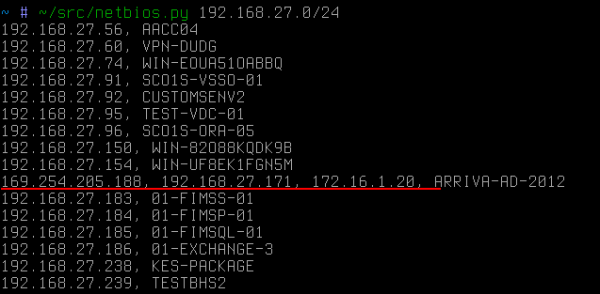
U ovom improviziranom slučaju, odabrani host bi postao prva meta napadača da je ciljao mrežu 172.16.1/24.
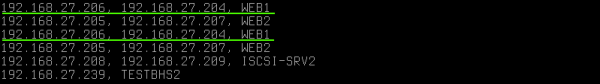
Ponovljena imena na različitim ip-ovima ukazuju na to da host ima dvije mrežne kartice, ali u istoj podmreži. Treba napomenuti da NetBIOS ne otkriva alias-e (koje se lako mogu izračunati putem arp-zahtjeva kao ip sa istim mac). U ovom slučaju ip-adrese imaju različite mac.
Drugi primjer korištenja ove tehnike je javni Wi-Fi. Ponekad se može naići na situaciju kada među gostujućim uređajima u javnoj mreži se pridružuje osoblje koje radi u zatvorenom korporativnom segmentu. Tada, uz pomoć ove obavještajne tehnike, napadač može vrlo brzo odrediti put za ulazak u zatvorenu mrežu:
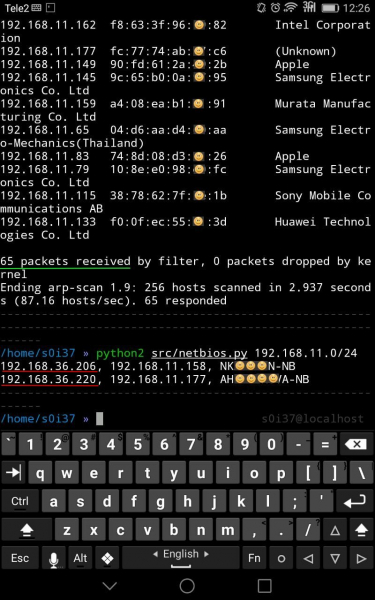
U ovom slučaju, među 65 korisnika javnog Wi-Fi, nalaze se dvije radne stanice koje imaju dodatni sučelje, vjerojatno pripadajuće korporativnoj mreži.
Ako ponekad između mrežnih segmenata ili izravno na radnim stanicama postoji filtracija prometa na 445/tcp port, što sprečava daljinski pristup sistemu (daljinsko izvršavanje koda), onda se u ovom slučaju za razrješenje imena koristi NetBIOS 137/udp port, čije blokiranje se gotovo nikad ne susreće, jer bi to znatno otežalo rad u mreži, na primjer, moglo bi nestati mrežno okruženje i sl.
Kao što se kaže, enumeracija je ključ
Ima li od toga zaštite? Nema, jer to nije ni ranjivost u svemu. To je samo standardna funkcionalnost onoga što postoji po defaultu kod windows (u linux ponašanju se malo razlikuje). I ako se, iznenada, nesaglasno, zaobiđete pravila mrežne rutiranja i uključite u zatvoreni segment, napadač će vas sigurno pronaći i to učiniti vrlo brzo.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish