

Grupa istraživača sa nekoliko univerziteta u Nemačkoj razvila je novu metodu MITM napada na HTTPS, koja omogućava izvlačenje kolačića sa identifikatorima sesija i drugih poverljivih podataka, kao i izvršavanje proizvoljnog JavaScript koda u okviru drugog sajta. Napad nosi naziv ALPACA i može se primeniti na TLS servere koji implementiraju različite aplikacione protokole (HTTPS, SFTP, SMTP, IMAP, POP3), ali koriste zajedničke TLS sertifikate.
Suština napada je u tome što, uz kontrolu nad mrežnim prolazom ili tačkom bežičnog pristupa, napadač može preusmeriti web saobraćaj na drugi mrežni port i organizovati uspostavljanje veze sa FTP ili poštanskim serverom, koji podržavaju TLS enkripciju i koriste zajednički TLS sertifikat sa HTTP serverom, a pretraživač korisnika će smatrati da je uspostavljena veza sa traženim HTTP serverom. Pošto je TLS protokol univerzalan i nije vezan za aplikacione protokole, postavljanje enkriptovane veze za sve servise je identično, a greška slanja zahteva nekom drugom servisu može se odrediti tek nakon uspostavljanja enkriptovane sesije tokom obrade komandi poslatog zahteva.
Shodno tome, ako, na primer, preusmerite vezu korisnika, koja je prvobitno bila upućena ka HTTPS-u, na poštanski server, koji koristi zajednički sertifikat sa HTTPS serverom, TLS veza će biti uspešno uspostavljena, ali poštanski server neće moći obraditi poslate HTTP komande i vratiće odgovor sa kodom greške. Ovaj odgovor će pretraživač obraditi kao odgovor traženog sajta, poslat unutar ispravno uspostavljenog enkriptovanog komunikacijskog kanala.
Predložena su tri varijante napada:
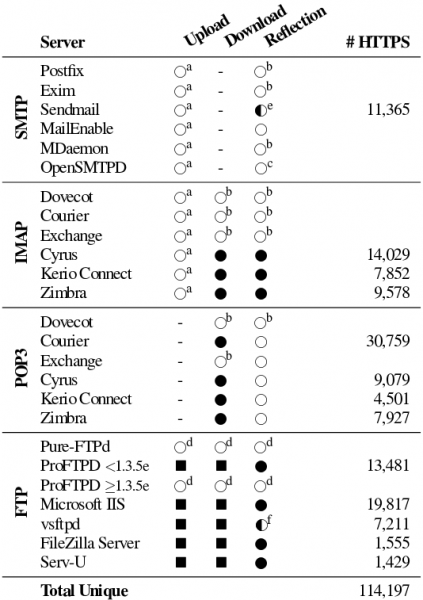
- «Upload» za izvlačenje kolačića sa parametrima autentifikacije. Metod je primenjiv ako FTP server pokriven TLS sertifikatom omogućava preuzimanje i ekstrakciju svojih podataka. U ovom varijanti napada, napadač može da zadrži delove izvorne HTTP zahteva korisnika, kao što je sadržaj kolačića, na primer, ako FTP server interpretira zahtev kao datoteku za čuvanje ili potpuno beleži dolazne zahteve. Za uspešan napad, napadaču je zatim potrebno nekako da izvadi sačuvani sadržaj. Napad je primenljiv na Proftpd, Microsoft IIS, vsftpd, FileZilla i Serv-U.
- «Download» za organizaciju međusajtskog skriptovanja (XSS). Metod podrazumeva da napadač kao rezultat nekih posebnih manipulacija može postaviti podatke u servis koji koristi zajednički TLS sertifikat, koji se zatim može izdati kao odgovor na korisnikov zahtev. Napad je primenljiv na gore pomenute FTP servere, IMAP servere i POP3 servere (courier, cyrus, kerio-connect i zimbra).
- «Reflection» za pokretanje JavaScript-a u kontekstu drugog sajta. Metod se zasniva na vraćanju klijentu dela zahteva koji sadrži JavaScript kod koji je napadač poslao. Napad je primenljiv na gore pomenute FTP servere, IMAP servere cyrus, kerio-connect i zimbra, kao i na SMTP server sendmail.
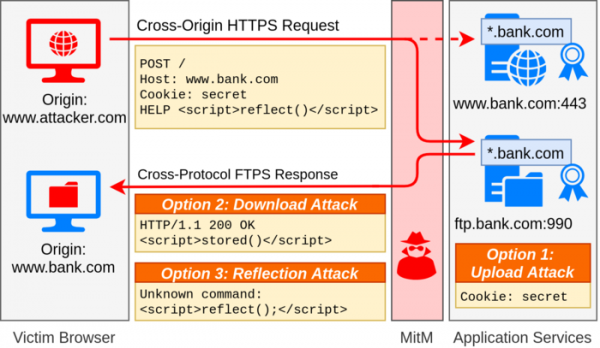
Na primer, kada korisnik otvori stranicu pod kontrolom napadača, sa te stranice može biti iniciran zahtev za resursom sa sajta na kojem korisnik ima aktivni nalog (na primer, bank.com). Tokom MITM napada, ovaj zahtev, upućen web sajtu bank.com, može biti preusmeren na mail server koji koristi zajednički TLS sertifikat sa bank.com. Pošto mail server ne završava sesiju nakon prve greške, servisni podaci i komande, kao što su „POST / HTTP/1.1“ i „Host:“, će biti obrađeni kao nepoznate komande (mail server će na svaki header vratiti „500 unrecognized command“).
Mail server ne obrađuje osobine HTTP protokola i za njega se servisni podaci i blok podataka POST zahteva obrađuju jednako, tako da u telu POST zahteva može biti navedena linija sa komandom za mail server. Na primer, može se poslati: MAIL FROM: na šta će mail server vratiti poruku o grešci 501 : malformed address: alert(1); may not follow
Ova potreba će se obraditi od strane korisničkog pretraživača, koji izvršava JavaScript kod u kontekstu sajta bank.com, na koji je poslat zahtev, jer je odgovor stigao unutar ispravne TLS sesije, čiji je sertifikat potvrdio autentičnost odgovora bank.com.
Skener globalne mreže pokazao je da je oko 1,4 miliona web servera u opštem smislu podložno ovoj vrsti problema, što omogućava napad mešanja poziva kroz različite protokole. Mogućnost stvarnog napada potvrđena je za 119 hiljada web servera, koji su imali prateće TLS servere zasnovane na drugim aplikativnim protokolima.
Primeri eksploita pripremljeni su za ftp servere pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla i serv-u, IMAP i POP3 servere dovecot, courier, exchange, cyrus, kerio-connect i zimbra, SMTP servere postfix, exim, sendmail, mailenable, mdaemon i opensmtpd. Istraživači su proučili mogućnost napada samo u kombinaciji sa FTP, SMTP, IMAP i POP3 serverima, pri čemu nije isključena mogućnost da se problem može manifestovati i za druge aplikativne protokole koji koriste TLS.
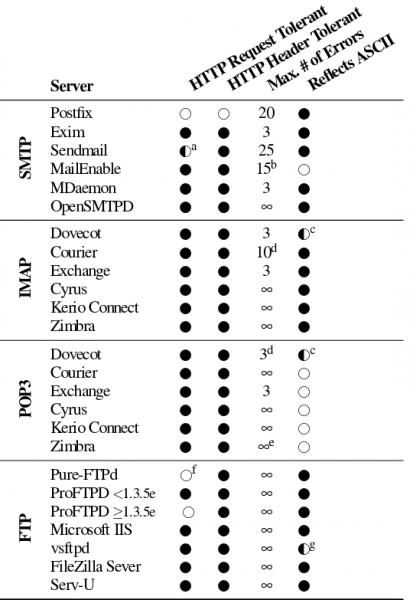
Za blokiranje napada predloženo je korišćenje ekstenzije ALPN (Pregovaranje protokola aplikacionog sloja) za usaglašavanje TLS sesije u zavisnosti od aplikacionog protokola i ekstenzije SNI (Indikacija imena servera) za vezivanje uz ime hosta u slučaju korišćenja TLS sertifikata koji pokrivaju više. domenâNa strani aplikacija preporučuje se ograničavanje broja grešaka prilikom obrade komandi, nakon čega se prekida konekcija. Proces izrade mera za blokiranje napada počeo je još u oktobru prošle godine. Slične mere zaštite već su primenjene u Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZilla, crypto/tls (Go) i Internet Explorer.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish