

Inženjeri kompanije Intel predložili su novi protokol HTTPA (HTTPS Attestable), koji proširuje HTTPS dodatnim garancijama bezbednosti obrađenih proračuna. HTTPA omogućava osiguranje integriteta obrade korisničkog zahteva na serveru i potvrđivanje da je web-servis pouzdan i da kod koji radi u TEE okruženju (Trusted Execution Environment) na serveru nije izmenjen usled hakovanja ili diverzije od strane administratora.
HTTPS štiti prenesene podatke tokom prenosa kroz mrežu, ali ne može isključiti narušavanje njihove integralnosti usled napada na server. Izolovani enklavi, kreirani pomoću tehnologija kao što su Intel SGX (Software Guard Extension), ARM TrustZone i AMD PSP (Platform Security Processor), omogućavaju zaštitu važnih proračuna i smanjenje rizika od curenja ili izmene poverljivih informacija na krajnjoj tački.
HTTPA za osiguranje verodostojnosti prenetih informacija omogućava korišćenje sredstava za atestaciju koje pruža Intel SGX, potvrđujući autentičnost enklave u kojoj su obavljeni proračuni. U suštini, HTTPA proširuje HTTPS mogućnošću udaljenog atestiranja enklave i omogućava proveru da se ona izvršava u pravom Intel SGX okruženju i da web-servisu može verovati. Protokol se izvorno razvija kao univerzalni i osim Intel SGX može se implementirati i za druge TEE sisteme.
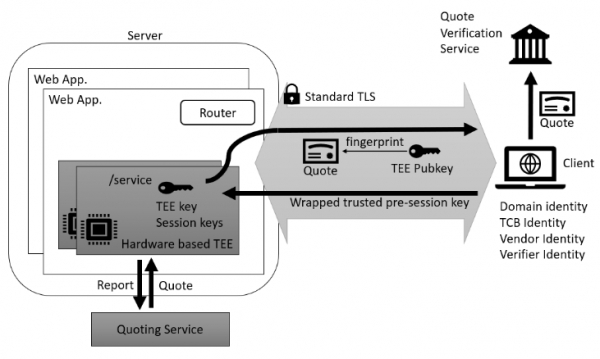
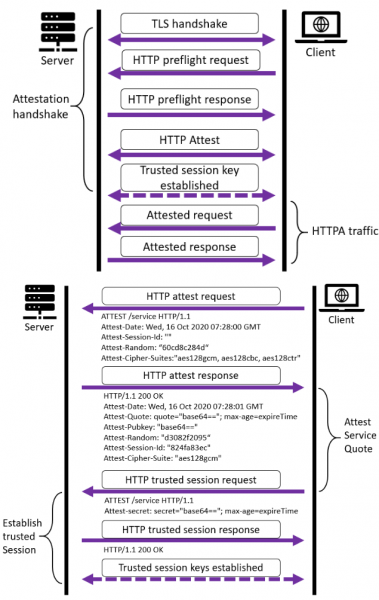
Pored standardnog HTTPS procesa uspostavljanja zaštićenog povezivanja, HTTPA dodatno zahteva dogovor o poverljivom sesijskom ključu. Protokol uvodi novi HTTP metod „ATTEST“, koji omogućava obradu tri vrste zahteva i odgovora:
- „preflight“ za proveru da li udaljena strana podržava atestaciju enklava;
- „attest“ za dogovor o parametrima atestacije (izbor kriptografskog algoritma, razmenu jedinstvenih nasumičnih sekvenci za sesiju, generaciju identifikatora sesije i prenos javnog ključa enklave klijentu);
- „trusted session“ — formiranje sesijskog ključa za poverljivu razmenu informacija. Sesijski ključ se formira na osnovu prethodno dogovorene preliminarne tajne sekvence (pre-session secret), koju je klijent formirao koristeći primljenu od servera javnog ključa TEE i nasumičnih nizova generisanih od strane svake strane.
HTTPA podrazumeva da je klijent pouzdan, a server ne, tj. klijent može koristiti ovaj protokol za verifikaciju proračuna u TEE okruženju. Pri tome, HTTPA ne garantuje da ostali proračuni koji se obavljaju van TEE nisu kompromitovani, što zahteva primenu posebnog pristupa razvoju web servisa. web servera Dakle, HTTPA je uglavnom usmeren na korišćenje sa specijalizovanim uslugama koje imaju povećane zahteve za integritetom informacija, kao što su finansijski i medicinski sistemi.
Za situacije kada proračuni u TEE treba da budu potvrđeni i za server i za klijenta, predviđena je varijanta protokola mHTTPA (Mutual HTTPA), koja vrši dvosmernu verifikaciju. Ova varijanta je komplikovanija zbog potrebe za dvosmernim formiranjem sesionih ključeva za server i klijenta.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish