

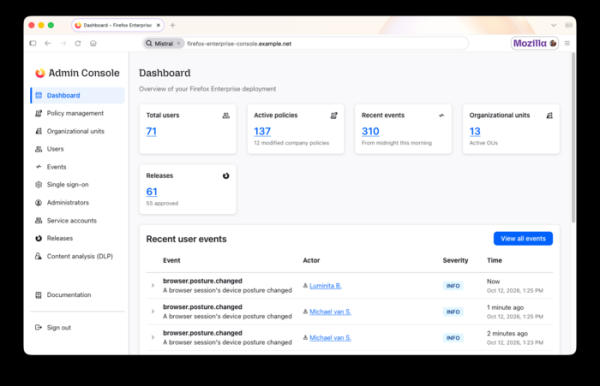
Kompanija Mozilla predstavila je novi proizvod — Firefox Enterprise, posebna verzija Firefox-a koja je namenjena za korišćenje u preduzećima, pružajući proširene mogućnosti za centralizovano upravljanje i kontrolu nad aktivnostima zaposlenih. Verzija Firefox Enterprise 158 zasniva se na izdanju Firefox 158, čije je puštanje planirano za večeras. Upravljanje pretraživačima na radnim stanicama vrši se putem web-konzole administratora, koju je moguće pokrenuti na vlastitoj opremi bez vezivanja za spoljne cloud servise.
Podržava se prenos informacija o događajima na razrađene platforme za analizu sigurnosnih događaja (SIEM — Sistemi za upravljanje sigurnosnim informacijama i događajima), definisanje pravila pristupa u odnosu na korisnike i uređaje, autentikacija putem sistema jedinstvenog prijavljivanja (SSO), ograničenje pristupa na nivou domena i akcija u pretraživaču (na primer, onemogućavanje funkcija povezanih sa AI), upravljanje instalacijom dodataka i isporukom ažuriranja, daljinsko menjanje postavki i prikupljanje telemetrijskih podataka.
Glavne karakteristike Firefox Enterprise:
- Upravljanje korisnicima i sesijama putem konzole administratora. Grupisanje korisnika u grupe sa različitim nivoima pristupa. Kreiranje pravila za analizu sadržaja i pregled logova audita.
- Mogućnost korišćenja pretraživača samo nakon autentikacije pomoću vlastitog korporativnog naloga. Podržava se integracija sa SSO i provajderima autentikacije koji koriste protokol
OpenID Connect (OIDC). Moguće je primeniti dvofaktornu autentikaciju. Nakon ponovnog pokretanja ili zatvaranja pretraživača, sesija se završava i ponovo je potrebno prijaviti se. Administrator može daljinski prekinuti sesiju, na primer, u slučaju krađe laptopa.
- Posebna tema dizajna i elementi brenda. Stilizacija dizajna s obzirom na korporativni stil i prikazivanje logotipa preduzeća u pretraživaču.
- Onemogućavanje pristupa servisima Mozille u korist vlastitih servisa preduzeća, koji obezbeđuju upravljanje pretraživačem i ažuriranjima.
- Prijenos informacija o stanju uređaja u administratorsku konzolu, uključujući podatke o operativnom sistemu, enkripciji diskova, aktivnim programima za održavanje bezbjednosti, povezivanju s domenom Active Directory, instaliranim dodacima i informacijama o mrežnoj vezi. Administrator može povezati mogućnost rada u pretraživaču s postavkama sistemskog okruženja.
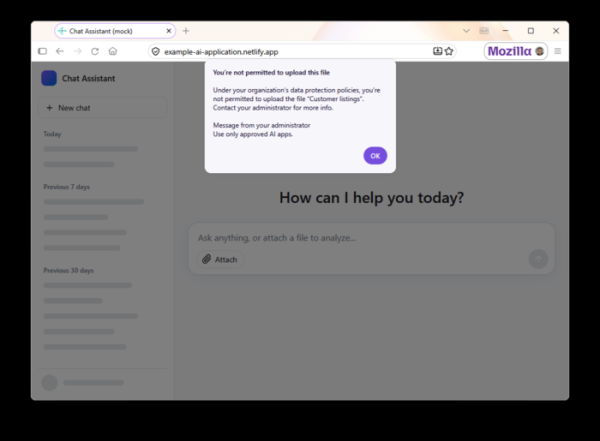
- Mogućnosti za sprečavanje curenja podataka (DLP - Data Loss Prevention) — administrator može postaviti blokade ili upozorenja prilikom pokušaja umetanja iz međuspremnika, preuzimanja i otpremanja datoteka, te štampanja stranica s određenih web stranica. Na primjer, umetanje iz međuspremnika u neodobrene AI alate može biti zabranjeno. Ugrađene DLP provjere se izvode na strani pretraživača na uređaju korisnika, tj. sadržaj se ne šalje putem mreže na inspekciju, ali se može povezati slanje podataka na vanjske DLP sisteme. Utvrđena kršenja pravila odražavaju se u administratorskoj konzoli.

- Podržava se dodavanje vodenih žigova na važne stranice koji sadrže email zaposlenika i vrijeme operacije. Takve oznake se mogu koristiti prilikom istrage izvora curenja informacija. Parametri vodenih žigova i web stranice na koje se dodaju, postavljaju se od strane administratora.
- Režim pojačane zaštite (Lockdown), pri čemu se prilikom pristupa nepouzdanim stranicama isključuje JIT kompilacija JavaScript-a, blokira se izvršavanje radnika, zabranjuju se neenkriptirani zahtjevi preko HTTP-a i osigurava se izolovano rukovanje sa stranicom u posebnom kontejneru.
- Enkripcija podataka profila, kao što su povijest posjeta, podaci iz web formi, korisnički podaci i TLS sesijski tokeni. Pristup kopiranim enkriptiranim profilima moguć je samo uz ključ koji je obezbijedio administrator.
- Mogućnost pristupa unutrašnjim web stranicama i aplikacijama kompanije s ličnih uređaja korisnika bez instaliranja posebnog VPN, koristeći implementirani proxy na preduzeću.
- Više od 130 centralizovano upravljanih politika, od kojih mnoge ne zahtevaju ponovno pokretanje pretraživača. Na primer, putem politika možete menjati postavke vezane za proxy, filtriranje sajtova, kolačiće, rad isključivo preko HTTPS-a, Lockdown režim i postavke ekstenzija.
- Mogućnost određivanja minimalne dozvoljene verzije pretraživača i praćenja instalacije ažuriranja na sistemima zaposlenih.
- Podrška za prenos informacija o događajima, kao što su preuzimanje datoteka, štampanje, instalacija ekstenzija, otvaranje nesigurnih sajtova i pokušaji pristupa blokiranim sajtovima označenim u BD Safe Browsing. Izveštaj o takvim događajima prikazuje se u interfejsu administratora.
- Administrator može blokirati i dozvoliti korišćenje ekstenzija pretraživača u vezi sa njihovim tipom, sajtovima i ovlašćenjima korisnika. Takođe se može zabraniti isključivanje automatskog ažuriranja ekstenzija, koristiti odvojeni server za isporuku novih verzija ekstenzija, zabraniti promenu postavki ekstenzija za pojedinačne sajtove i odabrati sa kojim sajtovima primeniti određene ekstenzije.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish