

Kompanija Google je predstavila izdanje web pretraživača Chrome 102. Istovremeno je dostupan stabilni izdanja slobodnog projekta Chromium, koji je osnova Chrome-a. Pretraživač Chrome se razlikuje od Chromium-a po korišćenju Google-ovih logoa, sistemu za slanje obaveštenja u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), automatskom instaliranju ažuriranja, stalnom uključivanju Sandbox izolacije, pružanju ključeva za Google API i slanju RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja se pratila 8 nedelja. Sledeće izdanje Chrome-a 103 je zakazano za 21. jun.
Glavne promene u Chrome 102:
- Za blokiranje iskorišćavanja ranjivosti uzrokovanih pozivima na već oslobođene blokove memorije (use-after-free), umesto običnih pokazivača počela je primena tipa MiraclePtr (raw_ptr). MiraclePtr pruža obavezivanje nad pokazivačima koje izvršava dodatne provere pristupa oslobođenim područjima memorije i hitno završava rad u slučaju otkrivanja sličnih pristupa. Uticaj nove zaštite na performanse i potrošnju memorije ocenjuje se kao neznatan. Mehanizam MiraclePtr se ne može primenjivati u svim procesima, posebno se ne koristi u procesima renderovanja, ali može značajno ojačati bezbednost. Na primer, u trenutnom izdanju od 32 ispravljena ranjivosti, 12 je uzrokovano problemima klase use-after-free.
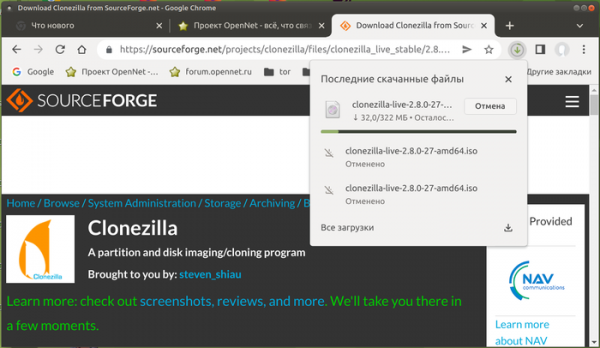
- Izmenjen je dizajn interfejsa sa informacijama o preuzimanjima. Umesto donje trake sa podacima o napretku preuzimanja, na traku sa adresnom linijom je dodat novi indikator, na koji se klikom prikazuje napredak preuzimanja datoteka i istorija sa listom već preuzetih datoteka. Za razliku od donje trake, dugme se stalno prikazuje na traci i omogućava brzo pristupanje istoriji preuzimanja. Novi interfejs je za sada ponuđen kao podrazumevani samo delu korisnika i biće proširen na sve u slučaju odsustva problema. Da biste se vratili na stari interfejs ili uključili novi, dostupna je postavka "chrome://flags#download-bubble".

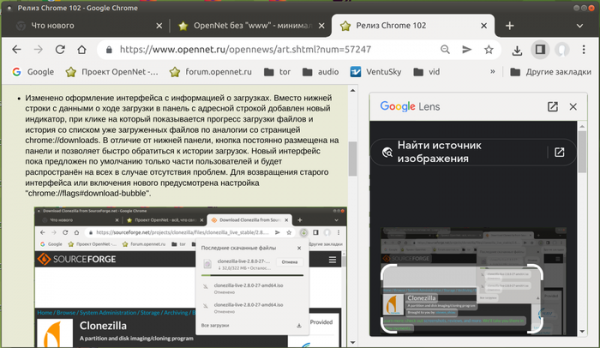
- Prilikom pretrage slika preko kontekstnog menija („Pretraži sliku sa Google Lens“ ili „Pronađi pomoću Google Objekta“) rezultati se sada prikazuju ne na posebnoj stranici, već u bočnoj traci pored sadržaja izvorne stranice (u jednom prozoru je moguće videti kako sadržaj strane, tako i rezultate pretrage).
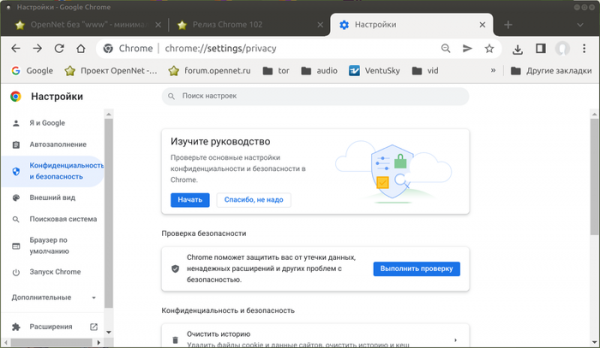
- U podešavanjima u sekciji „Privatnost i bezbednost“ dodat je odeljak „Vodič za privatnost“ („Privacy Guide“), koji nudi opšti pregled osnovnih podešavanja koja utiču na privatnost uz detaljna objašnjenja uticaja svakog podešavanja. Na primer, u ovoj sekciji je moguće odrediti politiku slanja podataka u Google servise, upravljati sinhronizacijom, obradom kolačića i čuvanjem istorije. Ova funkcija je ponuđena delu korisnika, a za aktivaciju se može koristiti podešavanje „chrome://flags#privacy-guide“.
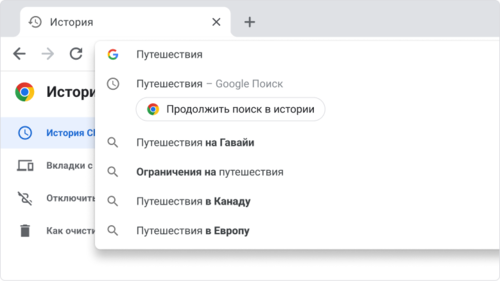
- Obezbeđeno je strukturiranje istorije pretrage i pregledanih stranica. Prilikom pokušaja ponovnog pretraživanja u adresnoj traci, prikazuje se sugestija „Nastavi pretragu u istoriji“ („Resume your journey“), koja omogućava nastavak pretrage od mesta na kojem je prethodno pretraga prekinuta.

- U katalogu Chrome Web prodavnice ponuđena je stranica „Extensions Starter Kit“ sa početnom selekcijom preporučenih dodataka.
- U beta režimu omogućeno je slanje na server glavnog sajta zahteva za potvrdu ovlašćenja CORS (Cross-Origin Resource Sharing) sa zaglavljem „Access-Control-Request-Private-Network: true“, u slučaju pristupa sa stranice resursu u unutrašnjoj mreži (192.168.x.x, 10.x.x.x, 172.16.x.x) ili ka localhost-u (128.x.x.x). Nakon potvrde operacije, server bi na ovaj zahtev trebao da vrati zaglavlje „Access-Control-Allow-Private-Network: true“. U verziji Chrome 102 rezultat potvrde još uvek ne utiče na obradu zahteva — u slučaju nedostatka potvrde, u web konzoli se prikazuje upozorenje, ali sam zahtev subresursa se ne blokira. Očekuje se da će blokada u slučaju nedostatka potvrde od servera biti uključena najranije u izdanju Chrome 105. Da bi se omogućila blokada u ranijim izdanjima, može se aktivirati opcija „chrome://flags/#private-network-access-respect-preflight-results“.
Potvrda ovlasti serveru je uvedena za jačanje zaštite od napada povezanih sa pristupom resursima unutar lokalne mreže ili na računaru korisnika (localhost) iz skripti učitanih prilikom otvaranja sajta. Takvi zahtjevi koriste napadači za sprovođenje CSRF napada na rutere, tačke pristupa, štampače, korporativne web interfejse i druge uređaje i servise koji prihvataju zahtjeve samo iz lokalne mreže. Kako bi se zaštitili od takvih napada, kada se pristupa bilo kojim podresursima unutar interne mreže, preglednik će slati jasan zahtjev za ovlaštenje preuzimanja tih podresursa.
- Prilikom otvaranja linkova u režimu inkognito putem kontekstnog menija, automatski se uklanjaju neki parametri iz URL-a koji utiču na privatnost.
- Promijenjena je strategija isporuke ažuriranja za Windows i Android. Za potpunije upoređivanje ponašanja novog i starog izdanja, sada se formira nekoliko verzija nove verzije za preuzimanje.
- Stabilizovana je tehnologija segmentacije mreže za zaštitu od metoda praćenja kretanja korisnika između sajtova, koje se zasnivaju na čuvanju identifikatora u oblastima koje nisu namenjene za trajno skladištenje informacija ("Supercookies"). Budući da se resursi u kešu čuvaju u zajedničkom imenskom prostoru, nezavisno od izvorne domene, jedan sajt može da utvrdi preuzimanje resursa sa drugog sajta proverom da li taj resurs postoji u kešu. Zaštita se zasniva na primeni segmentacije mreže (Network Partitioning), čija suština leži u dodavanju dodatne povezanosti unosa u zajedničke keševe, domeni, iz kojeg je otvorena glavna stranica, čime se ograničava domena obuhvata keša za skripte koje prate kretanje samo na trenutni sajt (skripta iz iframe-a ne može da proveri da li je resurs preuzet sa drugog sajta). Razdvajanje stanja obuhvata mrežne veze (HTTP/1, HTTP/2, HTTP/3, websocket), DNS keš, ALPN/HTTP2 podatke, TLS/HTTP3, konfiguracije, preuzimanja i informacije u Expect-CT headeru.
- Za instalirana izolovana web-aplikacije (PWA, Progressive Web App) pružena je mogućnost promene izgleda područja zaglavlja prozora pomoću komponenti Window Controls Overlay, koje proširuju ekran web-aplikacije na celo prozorsko okruženje. Web-aplikacija može upravljati prikazom i obradom unosa u celom prozoru, osim u preklopljenom okviru sa standardnim dugmadima za upravljanje prozorom (zatvaranje, minimizacija, maksimizacija), čime se web-aplikaciji daje oblik obične desktop aplikacije.

- U sistem auto-popunjavanja formi dodata je podrška za generisanje virtuelnih brojeva kreditnih kartica u poljima sa podacima o plaćanju u internet prodavnicama. Korišćenje virtuelne kartice, čiji se broj generiše za svako plaćanje, omogućava neprosljeđivanje podataka o pravoj kreditnoj kartici, ali zahteva obezbeđivanje potrebne usluge od strane banke. Trenutno, funkcija se može koristiti samo od strane klijenata nekih banaka iz SAD-a. Kako bi se upravljalo uključivanjem funkcije, predložena je postavka "chrome://flags/#autofill-enable-virtual-card".
- Podrazumijeva se da je aktiviran mehanizam „Capture Handle“, koji omogućava prenos informacija aplikacijama koje vrše snimanje videa. API omogućava interakciju između aplikacija čiji sadržaj se snima i aplikacija koje vrše snimanje. Na primer, aplikacija za video konferencije koja vrši snimanje videa za prenos prezentacije može dobiti informacije o kontrolama prezentacije i prikazati ih u prozoru sa videom.
- Podrška za spekulativna pravila (Speculation rules) je omogućena po defaultu, pružajući fleksibilnu sintaksu za određivanje mogućnosti preuzimanja podataka povezanih sa linkovima, što se odvija pre nego što korisnik pređe na link.
- Uspostavljen je mehanizam pakovanja resursa u pakete u formatu Web Bundle, koji povećava efikasnost preuzimanja velikog broja povezanih datoteka (CSS stilovi, JavaScript, slike, iframe). Za razliku od paketa u formatu Webpack, format Web Bundle ima sledeće prednosti: u HTTP kešu se ne smešta cela paketska struktura, već njeni sastavni delovi; kompilacija i izvršenje JavaScript-a počinju bez čekanja na potpuno preuzimanje paketa; dopušteno je uključivanje dodatnih resursa, kao što su CSS i slike, koje su u webpack-u morale biti kodirane u obliku JavaScript stringova.
- Omogućeno je određivanje PWA aplikacije kao procesora određenih MIME tipova i ekstenzija datoteka. Nakon određivanja povezivanja putem polja file_handlers u manifestu, aplikacija će dobiti posebno događanje kada korisnik pokuša da otvori datoteku koja je povezana s aplikacijom.
- Dodata je nova atribut „inert“, koji omogućava označavanje dela DOM stabla kao „neaktivnog“. Za DOM čvorove u ovom stanju onemogućeni su procesori za odabir teksta i pokazivač, tj. CSS svojstva pointer-events i user-select uvek su postavljena na ‘none’. Ako je čvor mogao da se uređuje, u 'inert' režimu postaje neuredljiv.
- Dodato je API Navigation, koje omogućava web aplikacijama da presreću operacije navigacije u prozoru, iniciraju prelazak i analiziraju istoriju akcija sa aplikacijom. API pruža alternativu svojstvima window.history i window.location, optimizovano za jedinstvene web aplikacije.
- Za atribut «hidden» predložen je nova oznaka «until-found», koja čini element dostupnim za pretraživanje na stranici i pomicanje kroz tekstualnu masku. Na primjer, možete dodati skriveni tekst na stranicu, čiji će sadržaj biti dostupan tijekom lokalne pretrage.
- U API-ju WebHID, namijenjenom za niskonivo pristup HID uređajima (Human interface device, tipkovnice, miševi, gamepedi, dodirne površine) i organizaciju rada bez specifičnih drajvera u sustavu, u objekt requestDevice() dodana su svojstva exclusionFilters, koja omogućuju isključivanje određenih uređaja prilikom prikazivanja liste dostupnih uređaja u pregledniku. Na primjer, možete isključiti identifikatore uređaja za koje postoje poznati problemi.
- Prikaz forme za plaćanje putem poziva PaymentRequest.show() je zabranjen bez izričitog djelovanja korisnika, poput klika na element povezan s obradom.
- Podrška za alternativnu implementaciju protokola SDP (Session Description Protocol), koji se koristi za uspostavu sesije u WebRTC-u, je prekinuta. U Chrome-u su se nudile dvije verzije SDP-a — ujednačena s drugim preglednicima i specifična za Chrome. Od sada je ostavljena samo prenosiva verzija.
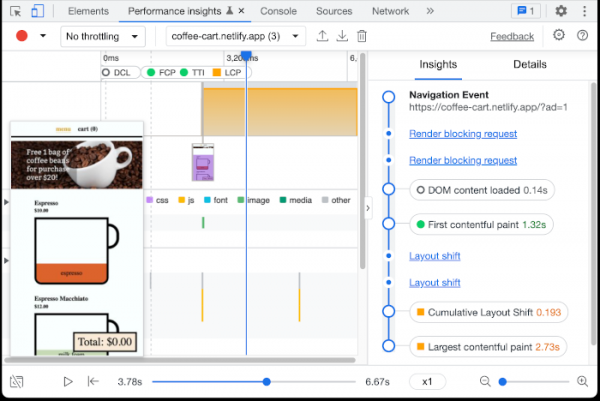
- Unaprijeđeni su alati za web razvoj. U panelu Styles dodate su gumbe za simulaciju primjene tamne i svijetle teme. Ojačana je zaštita za tab Preview u načinu inspekcije mreže (uključena primjena Content Security Policy). U debageru je implementirano završavanje izvođenja skripte za ponovno učitavanje točaka prekida. Predložena je preliminarna implementacija novog panela «Performance insights», koji omogućava analizu performansi za određene operacije na stranici.

Osim novina i ispravki grešaka, nova verzija rješava 32 ranjivosti. Mnoge od ranjivosti otkrivene su putem automatiziranog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Jednom od problema (CVE-2022-1853) dodijeljena je kritična razina opasnosti, koja podrazumijeva mogućnost zaobilaženja svih razina zaštite preglednika i izvođenja koda u sustavu izvan sandbox okruženja. Detalji o ovoj ranjivosti još nisu otkriveni, poznato je samo da je uzrokovana pozivanjem oslobođenog bloka memorije (use-after-free) u implementaciji API-ja Indexed DB.
U okviru programa nagrađivanja za otkrivanje ranjivosti u trenutnoj verziji, kompanija Google je isplatila 24 nagrade u ukupnom iznosu od 65,600 dolara (jedna nagrada od 10,000 dolara, jedna nagrada od 7,500 dolara, dve nagrade od 7,000 dolara, tri nagrade od 5,000 dolara, četiri nagrade od 3,000 dolara, dve nagrade od 2,000 dolara, dve nagrade od 1,000 dolara i dve nagrade od 500 dolara). Iznos 7 nagrada još nije utvrđen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish