Kompanija Google je predstavila verziju web pretraživača Chrome 105. Istovremeno je dostupan stabilni izdanak slobodnog projekta Chromium, koji je osnova Chrome-a. Pretraživač Chrome se razlikuje od Chromium-a po upotrebi Google logotipa, sistemu obaveštavanja u slučaju pada, modulima za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), automatskoj instalaciji ažuriranja, stalnom aktiviranju izolacije Sandbox, isporuci ključeva za Google API i prenosu RLZ parametara prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja traje 8 nedelja. Sledeće izdanje Chrome 106 je planirano za 27. septembar.
Glavne promene u Chrome 105:
- Prekid podrške za specijalizovane web aplikacije Chrome Apps, koje zamenjuju odvojene web aplikacije zasnovane na tehnologiji Progressive Web Apps (PWA) i standardnim Web API. Google je prvobitno najavio nameru da se odrekne Chrome Apps još 2016. godine i planirao je da prekine njihovu podršku do 2018. godine, ali je onda odložio ovaj plan. U Chrome 105, prilikom pokušaja instalacije aplikacija Chrome Apps, biće prikazano obaveštenje o prekidu njihove podrške, ali će se same aplikacije i dalje pokretati. U Chrome 109 mogućnost pokretanja Chrome Apps će biti onemogućena.
- Obezbeđena je dodatna izolacija procesa „renderer“, koji je odgovoran za renderovanje. Ovaj proces se sada izvršava u dodatnom kontejneru (App Container), implementiranom iznad postojeće sistema sandbox izolacije. U slučaju eksploatacije ranjivosti u kodu renderovanja, dodate restrikcije neće omogućiti napadaču pristup mreži, zahvaljujući zabrani pristupa povezanim sistemskim pozivima koji se odnose na mrežne mogućnosti.
- Implementirano je sopstveno ujedinjeno skladište korenskih sertifikata sertifikacionih tela (Chrome Root Store). Novo skladište trenutno nije uključeno po defaultu i do završetka implementacije sertifikati će se nastaviti proveravati koristeći specifično skladište za svaku operativnu sistemsku platformu. Testirano rešenje podseća na pristup kompanije Mozilla, koja podržava odvojeno nezavisno skladište korenskih sertifikata za Firefox, korišćeno kao prvi nivo za proveru lanca poverenja sertifikata prilikom otvaranja sajtova putem HTTPS.
- Priprema za prekid podrške za API Web SQL, koji nije standardizovan, gotovo se ne koristi i zahteva reviziju da bi ispunio savremene bezbednosne zahteve, je započela. U Chrome 105 je zabranjen pristup Web SQL-u iz koda učitanog bez korišćenja HTTPS-a, a takođe je dodato upozorenje o zastare tehnologije u DevTools. U 2023. godini planira se potpuno uklanjanje API-ja Web SQL. Razvojni programeri kojima je potrebna slična funkcionalnost dobiće zamenu zasnovanu na WebAssembly.
- U Chrome sync je prekinuta podrška za sinhronizaciju sa Chrome 73 i ranijim verzijama.
- Za platforme macOS i Windows aktiviran je ugrađeni preglednik sertifikata, koji je zamenio poziv interfejsa koji obezbeđuje operativni sistem. Prethodno je ugrađeni preglednik bio korišćen samo u verzijama za Linux i ChromeOS.
- U verziju za platformu Android dodate su opcije za upravljanje API-em "Topics & Interest Group", promovisanom u okviru inicijative Privacy Sandbox, koji omogućava određivanje kategorija interesovanja korisnika i njihovu upotrebu umesto kolačića za praćenje za grupisanje korisnika sa sličnim interesima bez identifikacije pojedinačnih korisnika. U prethodnom izdanju slične opcije dodate su u verzije za Linux, ChromeOS, macOS i Windows.
- Kada je uključena dodatna zaštita pretraživača (Safe Browsing > Enhanced protection), realizovana je akumulacija telemetrijskih podataka o instaliranim ekstenzijama, pristupu API-jima i povezivanju sa spoljnim veb stranicama. Ovi podaci se koriste na Google serverima za otkrivanje zlonamerne aktivnosti i kršenja pravila o dodatcima za pretraživače.
- Prevedena je u kategoriju zastare i biće blokirana u izdanju Chrome 106 mogućnost korišćenja ne-ASCII simbola u domenima navedenim u Cookie zaglavlju (za IDN domene treba navesti domene u punycode formatu). Izmena će uskladiti pretraživač sa zahtevima RFC 6265bis i ponašanjem realizovanim u Firefoxu.
- Predložen je API za Custom Highlight, koji je namijenjen za slobodno promjenjivo oblikovanje istaknutih područja teksta, omogućavajući korisnicima da ne budu ograničeni na fiksni stil za istaknuta područja koji pruža pregledač (::selection, ::inactive-selection) i isticanje sintaktičkih grešaka (::spelling-error, ::grammar-error). U prvoj verziji API-ja podržano je promjenjivo boje teksta i pozadine pomoću pseudoelemenata color i background-color, ali će se u budućnosti dodati i druge mogućnosti prilagodbe stila.
Kao primjer zadataka koji se mogu riješiti pomoću novog API-ja spominje se dodavanje u web-frejmove koji pružaju alate za uređivanje teksta, vlastitih mehanizama za isticanje teksta, različito isticanje prilikom istovremenog zajedničkog uređivanja od strane više korisnika, pretraživanje u virtualiziranim dokumentima i označavanje grešaka tokom provjere pravopisa. Ako je ranije bilo potrebno složeno manipulirati DOM stabla kako bi se stvorilo nestandardno isticanje, API za Custom Highlight pruža pripremljene operacije za dodavanje i uklanjanje naglašavanja, bez utjecaja na strukturu DOM-a te primjenjuje stilove u vezi s objektima Range.
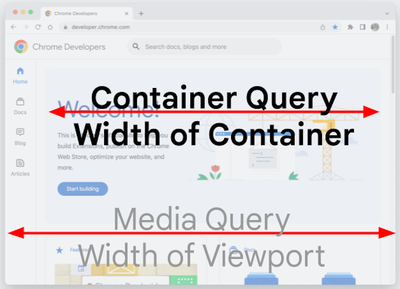
- U CSS-u je dodat upit „@container“, koji omogućava formiranje stila elemenata u zavisnosti od veličine roditeljskog elementa. „@container“ podsjeća na upite „@media“, ali se primjenjuje ne u zavisnosti od veličine cjelokupnog vidljivog područja, već od veličine bloka (kontejnera) u kojem se nalazi element, što omogućava definisanje vlastite logike izbora stila za dječje elemente, koja nije povezana s tim na kojem se točno mjestu na stranici nalazi element.

- Dodata CSS pseudo-klasa «:has()» za provjeru uzimajući u obzir prisutnost podređenog elementa u roditeljskom. Na primjer, «p:has(span)» obuhvata elemente <p>, unutar kojih se nalazi element <span>.
- Dodana je API HTML Sanitizer, koja omogućava uklanjanje elemenata iz sadržaja koji utječu na prikaz i izvršenje prilikom ispisivanja putem metode setHTML(). Ovaj API može biti koristan za čišćenje dolaznih podataka, uklanjajući HTML oznake koje se mogu koristiti za izvođenje XSS napada.
- Omogućena je upotreba API-ja Streams (ReadableStream) za slanje fetch zahtjeva prije nego što se učita tijelo odgovora, tj. može se početi slanje podataka ne čekajući završetak generacije stranice.
- Za instalirane odvojene web-aplikacije (PWA, Progressive Web App) omogućena je promjena izgleda područja zaglavlja prozora korištenjem komponenti Window Controls Overlay, koje proširuju ekran web-aplikacije na cijeli prozor i omogućuju web-aplikaciji da izgleda kao obično desktop aplikacija. Web-aplikacija može upravljati crtanjem i obradom unosa u cijelom prozoru, osim preklapajućeg bloka sa standardnim gumbima za kontrolu prozora (zatvaranje, minimaliziranje, maksimaliziranje).

- Stabilizovana je mogućnost pristupa Media Source Extensions iz odvojenih worker-a (u kontekstu DedicatedWorker), što se može koristiti, na primjer, za poboljšanje performansi bufforiranog reprodukovanja multimedijskih podataka kroz kreiranje objekta MediaSource u odvojenom worker-u i prenos rezultata njegovog rada u HTMLMediaElement u glavnoj niti.
- U API Client Hints, koji se razvija kao zamjena za zaglavlje User-Agent i omogućava selektivno slanje podataka o specifičnim parametrima pregledača i sistema (verzija, platforma itd.) samo na zahtev, serveru, dodana je podrška za svojstvo Sec-CH-Viewport-Heigh, koje omogućava dobijanje informacija o visini vidljivog područja. Promijenjen je format označavanja za postavljanje u oznaci "meta" parametara Client Hints za vanjske resurse: Bilo je: Postalo je:
- Dodana je mogućnost kreiranja globalnih obrtnika događaja onbeforeinput (document.documentElement.onbeforeinput), pomoću kojih web-aplikacije mogu predefinisati ponašanje prilikom uređivanja teksta u blokovima ,