

Kompanija Google je predstavila izdanje web pretraživača Chrome 108. Istovremeno je dostupan stabilan izdanja slobodnog projekta Chromium, koji čini osnovu Chromea. Pretraživač Chrome se razlikuje od Chromiuma upotrebom Google logotipa, prisustvom sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju zaštićenog sadržaja (DRM), automatskim instaliranjem ažuriranja, stalnom aktivacijom Sandbox izolacije, obezbeđivanjem ključeva za Google API i prenosom RLZ parametara prilikom pretrage. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava Extended Stable grana, koja traje 8 nedelja. Sledeće izdanje Chrome 109 planirano je za 10. januar.
Glavne promene u Chrome 108:
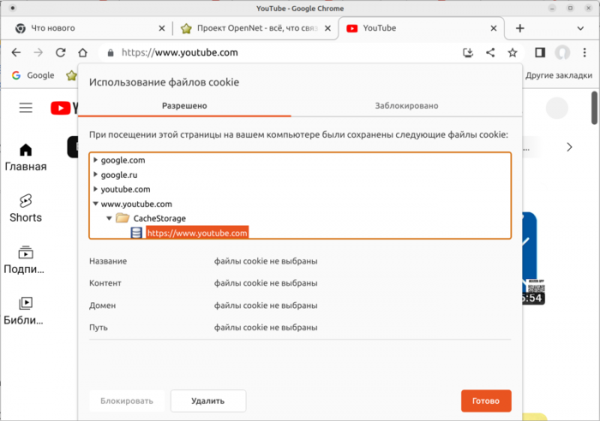
- Izmenjen je izgled dijaloga za upravljanje kolačićima i podacima o sajtovima (pristupa se preko linka Kolačići nakon klika na ikonu brave u adresnoj traci). Dijalog je pojednostavljen i sada prikazuje informacije razdvojene po sajtovima.

- Predložena su dva nova režima optimizacije rada pretraživača — Ekonomija memorije (Memory Saver) i Ekonomija energije (Energy Saver), koji su dostupni u podešavanjima performansi (Settings > Performance). Režimi su trenutno dostupni samo na platformama ChromeOS, Windows i macOS.
- U menadžeru lozinki omogućena je opcija dodavanja beleške uz svaku sačuvanu lozinku. Kao i lozinka, beleška se prikazuje na posebnoj stranici samo nakon autentikacije.
- U verziji za Linux podrazumevano je aktiviran ugrađeni DNS klijent, koji je ranije korišćen samo u verzijama za Windows, macOS, Android i ChromeOS.
- Na platformi Windows, prilikom instalacije Chromea, na traci zadataka se automatski učvršćuje prečica za pokretanje pretraživača.
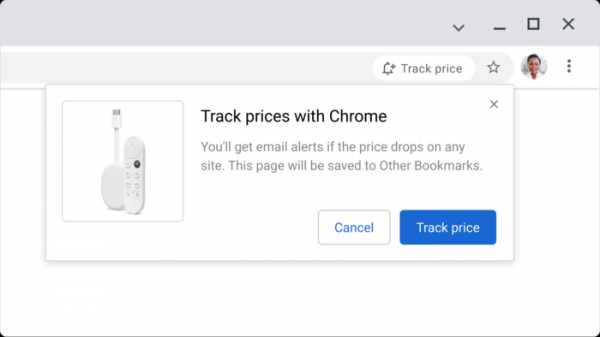
- Dodana je mogućnost praćenja promena cena za omiljene proizvode u nekim internet prodavnicama (Shopping List). Kada cena padne, korisnik prima obaveštenje ili email (u Gmailu). Dodavanje proizvoda za praćenje vrši se pritiskom na dugme „Track price“ u adresnoj traci dok se nalazi na stranici proizvoda. Praćeni proizvodi se čuvaju zajedno sa oznakama. Funkcija je dostupna samo korisnicima sa aktivnim Google nalogom, uz omogućenu sinhronizaciju i aktivaciju usluge „Web & App Activity“.

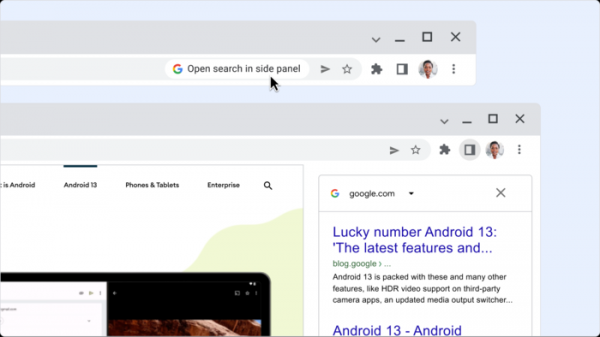
- Omogućeno je istovremeno pregledanje rezultata pretraživanja u bočnoj traci dok se pregleda druga stranica (u jednom prozoru može se videti i sadržaj stranice i rezultat pretraživanja). Nakon prelaska na neki sajt sa stranice rezultata pretraživanja u Google-u, ispred ulaznog polja u adresnoj traci pojavljuje se ikonica sa slovom "G", na koju klikom otvarate bočnu traku sa rezultatima prethodno izvršenog pretraživanja.
- U API-ju File System Access, koji omogućava web-aplikacijama da čitaju i pišu podatke direktno u datoteke i direktorijume na uređaju korisnika, metode getSize(), truncate(), flush() i close() u objektu FileSystemSyncAccessHandle prebačene su iz asinhronog u sinhroni model izvršenja, po uzoru na metode read() i write(). Ova izmena omogućava pružanje potpuno sinhrono funkcionalnog API-ja FileSystemSyncAccessHandle, što povećava performanse aplikacija zasnovanih na WebAssembly (WASM).
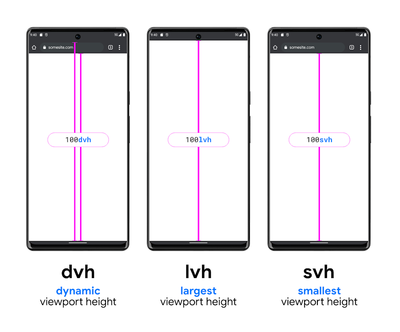
- Dodata je podrška za dodatne veličine vidljive oblasti (viewport) — "small" (s), "large" (l) i "dynamic" (d), kao i za povezane sa njima jedinice mere — "*vi" (vi, svi, lvi i dvi), "*vb" (vb, svb, lvb i dvb), "*vh" (svh, lvh, dvh), "*vw" (svw, lvw, dvw), "*vmax" (svmax, lvmax, dvmax) i "*vmin" (svmin, lvmin i dvmin). Predložene jedinice mere omogućavaju vezivanje veličine elemenata za najmanju, najveću i dinamičku veličinu vidljive oblasti u procentualnom odnosu (veličina se menja u zavisnosti od prikazivanja, skrivanja i stanja alatne trake).

- Omogućena je podrška za varijantne kolor vektorske fontove u formatu COLRv1 (podskup OpenType fontova, koji sadrži osim vektorskih glifa i sloj c informacijama o boji).
- Za proveru podrške kolor fontova u CSS pravilima @supports dodate su funkcije font-tech() i font-format(), dok je u CSS pravilima @font-face dodata funkcija tech().
- Predložen je API Federated Credential Management (FedCM), koji omogućava kreiranje objedinjeni usluga identifikacije, koje obezbeđuju očuvanje privatnosti i rade bez mehanizama međusajtovnog praćenja, poput obrade kolačića trećih strana.
- Omogućena je primena postojećeg CSS svojstva "overflow" na zamenjenim elementima, koji se prikazuju van granica sadržaja, što se u kombinaciji sa svojstvom object-view-box može koristiti za kreiranje slika sa sopstvenom senkom.
- Dodana su CSS osobina break-before, break-after i break-inside koje omogućavaju podešavanje ponašanja prekida pri fragmentiranom ispisu u okviru pojedinačnih stranica, kolona i oblasti. Na primer, „figure { break-inside: avoid;}“ zabranjuje prekid stranice unutar slike.
- U CSS svojstvima align-items, justify-items, align-self i justify-self omogućeno je korišćenje vrednosti „last baseline“ za poravnavanje u vezi sa poslednjom osnovnom linijom u flex ili grid rasporedu.
- Dod događaj ContentVisibilityAutoStateChanged koji se generiše za elemente sa svojstvom „content-visibility: auto“ pri promeni stanja crtanja elementa.
- Omogućena je dostupnost API Media Source Extensions u kontekstu radnika, što se može koristiti, na primer, za poboljšanje performansi baferovanog reprodukovanja multimedijalnih podataka kreiranjem MediaSource objekta u zasebnom radniku i prenosanjem rezultata njegovog rada u HTMLMediaElement u glavnoj niti.
- U HTTP zaglavlju Permissions-Policy, koje se koristi za delegiranje ovlašćenja i uključivanje naprednih mogućnosti, omogućeno je korišćenje maski, na primer, „https:/*.bar.foo.com/“.
- Uklonjena su zastarela API okruženja window.defaultStatus, window.defaultstatus, ImageDecoderInit.premultiplyAlpha, navigateEvent.restoreScroll(), navigateEvent.transitionWhile().
- Unapređeni su alati za web razvoj. U panelu Styles dodate su sugestije za neaktivna CSS svojstva. U panelu Recorder implementirano je automatsko prepoznavanje XPath i text selektora. U debageru je omogućeno korak po korak prolaz kroz izraze odvojenim zarezima. Proširene su opcije „Settings > Ignore List“.
Pored novina i ispravki grešaka, nova verzija je ispravila 28 ranjivosti. Mnoge od ranjivosti su otkrivene pomoću automatizovanog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Kritične probleme koji omogućavaju zaobilaženje svih nivoa zaštite pregledača i izvršavanje koda u sistemu van sandbox okruženja nisu otkriveni. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google je za ovu verziju isplatila 10 nagrada u ukupnom iznosu od 74 hiljade dolara (po jedna nagrada od $15000, $11000 i $6000, pet nagrada od $5000, tri nagrade od $3000 i $2000, dve nagrade od $1000). Iznos 6 nagrada još nije definisan.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish