

Kompanija Google je objavila novu verziju web preglednika Chrome 150. U isto vreme, dostupno je i stabilno izdanje slobodnog projekta Chromium, koji je osnova za Chrome. Preglednik Chrome se razlikuje od Chromia po tome što koristi Google-ove logotipe, ima sistem za slanje obaveštenja u slučaju rušenja, module za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), automatski sistem ažuriranja, stalno uključenu Sandbox izolaciju, isporučuje ključeve za Google API i prenosi RLZ parametre prilikom pretrage. Za one kojima je potrebno više vremena za ažuriranje, postoji posebna podržana grana Extended Stable, koja traje 8 nedelja. Sledeće izdanje Chrome 151 je zakazano za 28. jul.
Glavne promene u Chrome 150 (1, 2, 3, 4):
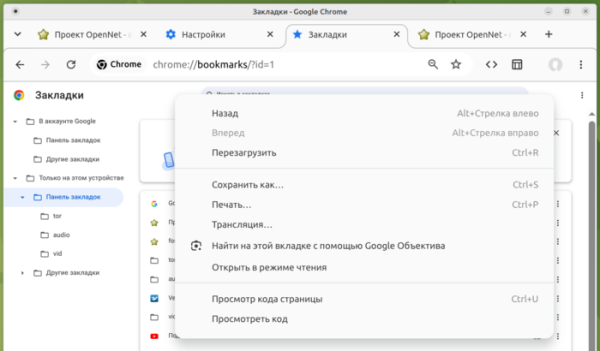
- Predstavljeni su prvi rezultati inicijative za ažuriranje dizajna interfejsa na različitim operativnim sistemima i njegovog rasterećenja. Uključene su nove ikone sa glatkijim ivicama i animacionim efektima za dugmad, kao što su dugmad za otvaranje glavnog menija i osvežavanje stranice. Pojednostavljena je struktura kontekstualnih menija, iz kojih su isključeni retko korišćeni ili duplicirani elementi. Uveden je savremeniji dizajn konfiguratora, menadžera za preuzimanja i stranice za navigaciju u bookmark-ima.

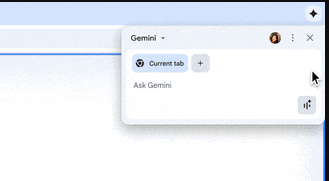
- Nastavljeno je razvijanje AI režima, koji omogućava interakciju sa AI agentom direktno iz adresne trake ili sa stranice koja se prikazuje prilikom otvaranja nove kartice. U novoj verziji je dodata mogućnost povezivanja Chrome-a sa AI agentom Gemini Spark radi autonomnog izvršavanja radnji u trenutnoj aktivnoj kartici dok se rešavaju postavljeni zadaci koji zahtevaju interakciju sa web sadržajem (klikovi na dugmad, prelazak preko linkova, popunjavanje formi itd.). Pored toga, dodato je prikazivanje kontekstualnih preporuka za korišćenje Geminija prilikom rada sa preglednikom, na primer, prilikom otvaranja dužeg članka, Chrome će predložiti da se informacije sažmu uz pomoć Geminija, a prilikom uređivanja teksta u formi, preporučiće proveru ili ispravku teksta preko Geminija.

- Kod nekih korisnika se koristi pojednostavljeni interfejs za vezivanje uz Google račun i sinhronizaciju podataka, kao što su sačuvane lozinke i oznake. Sinhronizacija je integrisana sa prijavom na račun i ne prikazuje se kao posebna mogućnost u podešavanjima. Korisnici mogu povezati Chrome sa Google računom i koristiti ga za čuvanje lozinki, oznaka, istorije pregleda i kartica. Podaci za automatsko popunjavanje adresa i automatsko dopunjavanje unosa više se ne sinhronizuju između uređaja i čuvaju se samo na lokalnom sistemu.
- Kod nekih korisnika koji su aktivirali režim proširene zaštite pretraživača (Enhanced Safe Browsing), uključena je funkcija "HTTPS-First", koja automatski preusmerava HTTP zahteve na HTTPS. Da bi se osiguralo funkcionisanje sa sajtovima koji ne podržavaju HTTPS, implementirano je vraćanje na HTTP, ako nakon preusmeravanja nije moguće izvršiti zahtev za HTTPS ili se javljaju problemi sa sertifikatima. Kada se pokušava otvoriti sajt putem HTTP, prikazuje se posebno upozorenje. U Chrome 154, ovaj režim planiraju uključiti kao podrazumevani za sve javno dostupne sajtove, koji se ne nalaze u intranet mrežama, poput 192.168.0.1 i 10.0.0.0/8.
- Uklonjena je podrška za zastavu kExtensionManifestV2Disabled, koja je omogućavala vraćanje mogućnosti instalacije dodataka iz Chrome Web Store-a koji koriste drugu verziju manifesta Chrome. U narednom izdanju Chrome 151 biće uklonjena opcija AllowLegacyMV2Extensions, koja je omogućavala ručno učitavanje dodataka zasnovanih na drugoj verziji manifesta u režimu programera. Ove oznake su omogućavale zaobilaženje pri instalaciji dodatka uBlock Origin.
- Web Worker handleri kreirani korišćenjem URI "data:" (na primer, putem "new Worker('data:text/javascript…')"), sada su izolovani od stranice na kojoj su kreirani i nemaju pristup lokalnim skladištima i kolačićima u okviru trenutnog. domenaPromena omogućava blokiranje korišćenja Web Workera koji nisu učitani sa servera, a kreirani su u hodu putem "data:", za pristup poverljivim podacima tokom XSS napada.
- Implementirana je zaštita od napada koji manipuliraju ograničenjem maksimalnog broja veza na proxy kao skrivenog kanala za komunikaciju između JavaScript koda koji se izvršava u različitim karticama, ili za utvrđivanje da li je određena stranica prethodno posjećena. Na primjer, napadač može zauzeti sve dostupne veze na proxy, ostavljajući samo jedan soket slobodnim, nakon čega analizira njegovu dostupnost prilikom pristupa statičnom resursu — ako soket nije zauzet, resurs sa provjeravane stranice je isporučen iz keša, tj. korisnik ga je već učitao ranije. Limit na maksimalan broj veza na TCP soketima proxyja sada varira nasumično.
- Zabranjena je primjena SVG filtara na tuđim (cross-origin) ili izolovanim (sandboxed) iframe blokovima, kao i na dodacima (npr. ugrađenom PDF pregledniku). Ova ograničenja omogućavaju zaštitu od napada preko sporednih kanala, poput GPU.zip, i napada klase SVG Clickjacking, u kojima se SVG filtri koriste za prekrivanje transparentnog sadržaja na drugom sadržaju s ciljem zamjene nevidljive tipke, na primjer, preko tipke za zatvaranje prozora s reklamom.
- Za izolovane web aplikacije (PWA, Progressive Web App) pružena je mogućnost prebacivanja na novu poddomenu unutar jednog osnovnog domena (npr. zamjena drive.example.com sa fileman.example.com) bez učešća korisnika (ranije je PWA aplikacija bila vezana za izvorni domen i u slučaju promjene poddomene, na primjer, prilikom rebrendiranja ili restrukturiranja, bila je potrebna ručna ponovna instalacija).
- U TLS je po defaultu uključena podrška za algoritam za generisanje digitalnog potpisa ML-DSA (CRYSTALS-Dilithium), koji je otporan na probijanje na kvantnom računaru.
- U verziji za Android implementirana je podrška za standard FIDO Alliance Credential Exchange, što omogućava uvoz i izvoz sačuvanih lozinki i parametara biometrijske identifikacije koristeći end-to-end enkripciju na strani klijenta, na primjer, za sigurno prebacivanje između Google Password Manager-a i drugih menadžera lozinki.
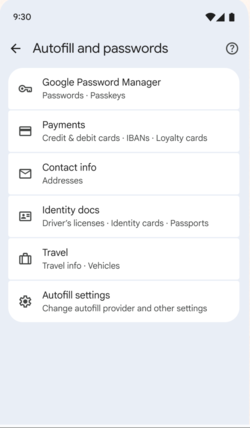
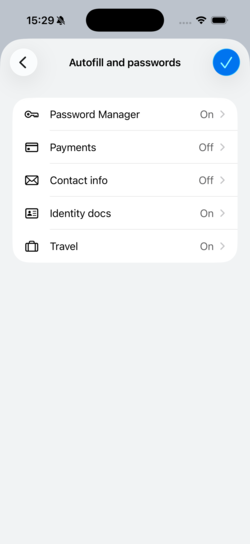
- U verziji za Android u konfiguratoru je ponuđen novi jedinstveni interfejs za upravljanje sačuvanim lozinkama i podacima za automatsko popunjavanje formi. Ideja je da korisnik može istovremeno dobiti informacije o različitim klasama sačuvanih podataka o poverljivosti iz pregledača, kao što su lozinke, podaci o biometrijskoj autentifikaciji, adrese i podaci iz pasoša.


- Dodana su CSS-svojstva „text-fit“ za automatsko skaliranje veličine fonta kako bi se tekst uklopio u širinu roditeljskog kontejnera (na primer, kada je potrebno uklopiti naslov u određenu oblast bez prebacivanja repa u drugu liniju ili prilagoditi font za različite rezolucije ekrana).
- U CSS-svojstvu „background-clip“ dodata je podrška za parametar „border-area“, što olakšava stvaranje granica s gradijentom, zahvaljujući crtanje pozadine elementa strogo u zoni koju zauzima okvir.
- Dodana je CSS-funkcija image(), koja omogućava generisanje slike sa popunom u zadatom boji.
- U režimu Origin trials počelo je testiranje protokola EVP (protokol za verifikaciju e-pošte) za automatsko kriptografsko potvrđivanje vlasništva nad e-mailom bez potrebe za slanjem jednokratnih kodova potvrde na poštu.
- Dodata je HTML-atribut focusgroup za deklarativno upravljanje prebacivanjem fokusa unosa sa tastature unutar sastavnih komponenti, kao što su meniji, bez korišćenja JavaScripta. Na primer, nakon izlaska iz grupe elemenata tasterom Tab i vraćanja nazad, pregledač će vratiti fokus na poslednji aktivni element, a ne na prvi element u listi.
- Unapređeni su alati za web-razvoj. Dodate su mogućnosti za inspekciju i debagiranje alata WebMCP, koji se koristi za integraciju sajtova sa AI-agentima pomoću protokola MCP. U panelu sa stilovima dozvoljeno je editovanje pravila „@container“, „@counter-style“ i „@function“ na licu mesta.
Osim novih funkcija i ispravki grešaka, nova verzija uklonila je 433 ranjivosti. Mnoge od ranjivosti otkrivene su putem automatizovanog testiranja alatima kao što su AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Dvadeset problema dobilo je kritičnu ocjenu opasnosti, što znači da ranjivosti omogućavaju zaobilaženje svih nivoa zaštite pretraživača i izvršavanje koda u sistemu izvan sandbox okruženja. 14 kritičnih problema uzrokovano je pristupom već oslobođenoj memoriji (use-after-free), 3 - nedovoljnom verifikacijom nepouzdanih ulaznih podataka, 2 - prelivanjem bafera i 1 - pogrešnom obradom tipova (Type Confusion). U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google isplatila je 319.000 dolara (jedna nagrada od 250.000 dolara (CVE-2026-14382 u biblioteci ANGLE), tri nagrade od 10.000, 2.500, 2.000 i 1.000 dolara, dve nagrade od 3.000 dolara, i po jedna nagrada od 8.000, 5.000 i 4.000 dolara.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish