

Kompanija Google izdanje web preglednika . Istovremeno stabilno izdanje slobodnog projekta , koji čini osnovu Chrome-a. Pregledač Chrome ima upotrebu Google-ovih logotipa, sistem obaveštavanja u slučaju pada, mogućnost preuzimanja Flash modula na zahtev, module za reprodukciju zaštićenog video sadržaja (DRM), automatski sistem za ažuriranje i prenos tokom pretrage . Sljedeće izdanje Chrome 81 planirano je za 17. mart.
:
- Za mali procenat korisnika predložena je funkcija grupisanja tabova, koja omogućava spajanje više sličnih tabova u vizuelno odvojene grupe. Svakoj grupi se može pridružiti vlastita boja i naziv. Korisnici koji nisu obuhvaćeni prvim talasom aktivacije mogu uključiti podršku za grupisanje putem opcije „chrome://flags/#tab-groups“.
- Dodana je podrška za funkciju , koja omogućava kreiranje linkova na pojedinačne reči ili fraze, bez eksplicitnog navođenja oznaka u dokumentu pomoću taga „a name“ ili svojstva „id“. Sintaksa ovakvih linkova planira se usvojiti kao web-standard, koji je trenutno u fazi . Maskara za prelazak (u suštini se izvršava pretraga sa pomeranjem) odvoji se od običnog ankora oznakom „:~:“. Na primer, pri otvaranju linka „https://opennet.ru/52312/#:~:text=Chromе“ stranica će se pomeriti na poziciju s prvim pominjanjem reči „Chromе“ i ova reč će biti osvetljena.
- strože ograničenje prenosa kolačića između sajtova, za ne-HTTPS zahteve zabranjujući obradu trećih kolačića koji se postavljaju prilikom pristupanja sajtovima koji su različiti od domena trenutne stranice. Ovi kolačići se koriste za praćenje kretanja korisnika između sajtova u kodu reklamnih mreža, vidgeta društvenih mreža i sistema web-analitike. Podsećamo da se za upravljanje prenosom kolačića koristi atribut SameSite u zaglavlju Set-Cookie, koji je po defaultu sada postavljen na „SameSite=Lax“, što ograničava slanje kolačića za međusite sub-zahteve, kao što su zahtevi za slike ili učitavanje sadržaja putem iframe-a sa drugog sajta. Sajtovi mogu prepisati podrazumevani režim SameSite izričito postavljanjem vrednosti SameSite=None prilikom postavljanja kolačića. Vrednost SameSite=None za kolačiće može se postaviti samo u Secure režimu (važi za veze preko HTTPS). Izmena će postupno početi 17. februara, najpre za mali procenat korisnika, a zatim postepeno proširivati obuhvat.
- zaštita od dosadnih obaveštenja vezanih za potvrdu dozvola. Kako takva aktivnost, poput spam zahteva za push obaveštenjima, ometa rad korisnika i skreće pažnju na radnje u dijalogima potvrde, u Chrome 80 umesto odvojenog dijaloga, u adresnoj traci sada može biti prikazana informativna poruka sa upozorenjem o blokadi zahteva za dozvolu, koja se zatim smanjuje u indikator sa slikom precrtanog zvona. Klikom na indikator možete aktivirati ili odbiti zatraženu dozvolu u bilo kojem trenutku. Automatski će se novi režim selektivno uključivati za korisnike koji su do sada obično blokirali takve zahteve, kao i za sajtove na kojima se beleži visok procenat odbijanja zahteva. Za uključivanje novog režima za sve zahteve u podešavanja je dodana posebna opcija (chrome://flags/#quiet-notification-prompts).
- izdavanje iskačućih prozora (poziv metode window.open()) i slanje sinhronih zahteva XMLHttpRequest u handlerima događaja zatvaranja ili skrivanja stranice (unload, beforeunload, pagehide i visibilitychange);
- Predložena početna od učitavanja mešanog multimedijalnog sadržaja (kada se na HTTPS stranici učitavaju resursi putem protokola http://). Na stranicama otvorenim putem HTTPS, sada će automatski biti zamenjene veze „http://“ sa „https://“ u blokovima vezanim za reprodukciju audio i video fajlova. Ako audio ili video resurs nije dostupan putem https, njegovo učitavanje će biti blokirano (ručno možete označiti blokadu putem menija dostupnog kroz simbol brave u adresnoj traci).
Slike će se nastaviti učitavati bez izmena (automatska zamena će biti primenjena u Chrome 81), ali za zamenu na https ili blokadu slika, web programerima su na raspolaganju CSP svojstva upgrade-insecure-requests i block-all-mixed-content. Za skripte i iframe blokada mešanog sadržaja je već ranije implementirana.
- Počelo je postepeno podrške za FTP. Po defaultu, podrška za FTP za sada ostaje, ali će biti eksperiment u okviru kojeg će podrška za FTP biti isključena za određeni procenat korisnika (za povratak će biti potrebno pokrenuti pregledač s opcijom „—enable-ftp“). Podsećamo, u prethodnim izdanjima već je onemogućeno prikazivanje sadržaja resursa učitanih putem protokola „ftp://“ (na primer, prestalo je prikazivanje HTML dokumenata i README datoteka), zabranjena je upotreba FTP-a pri učitavanju subresursa iz dokumenata i prestala je podrška za proxy za FTP. Ipak, do sada je i dalje postojala mogućnost učitavanja datoteka putem direktnih linkova i prikazivanje sadržaja direktorijuma.
-
mogućnost korišćenja vektorskih SVG slika kao ikonica sajta (favicon). - U postavke je dodana opcija selektivnog isključivanja pojedinačnih tipova podataka koji se prenose prilikom sinhronizacije između pregledača.
- Za centralizovano upravljane korporativne korisnike dodato je pravilo , koje omogućava zabranu instalacije eksternih dodataka na uređaj.
- Realizovana jednovremene provere celokupnog lanca svojstava ili poziva u JavaScriptu. Na primer, kada se pristupa „db.user.name.length“, prethodno je bilo potrebno postepeno proveriti definiciju svih sastavnih delova, kao kroz „if (db && db.user && db.user.name)“. Sada se pomoću operacije „?.“ može pristupiti vrednosti „db?.user?.name?.length“ bez prethodnih provera i takav pristup neće dovesti do prikazivanja greške. U slučaju problema (ako je neki element obrađen kao null ili undefined) na izlazu će biti prikazana vrednost „undefined“.
- U JavaScriptu je predložen novi logički operator spajanja „„ koji vraća desni operand ako je levi operand NULL ili undefined, i obrnuto. Na primer, „const foo = bar ?? ‘default string'“ ako je bar jednak null, vratiće string ili vrednost bara u suprotnom, uključujući kada je bar jednak 0 i ‘ ‘, za razliku od operatora „||“.
- U režimu Origin Trials (eksperimentalne mogućnosti koje zahtijevaju odvojenu ) predložen API Content Indexing. Origin Trial podrazumeva mogućnost rada sa navedenim API-jem iz aplikacija učitanih sa localhost ili 127.0.0.1, ili nakon registracije i dobijanja posebnog tokena, koji deluje ograničeno vreme za određeni sajt. API , pruža metapodatke o sadržaju koji su prethodno keširane web-aplikacijama koje rade u režimu Progressive Web Apps (PWA). Aplikacija može da sačuva različite podatke na strani pretraživača, uključujući slike, video zapise i članke, a prilikom gubitka mrežne veze koristiti ih putem API-ja Cache Storage i IndexedDB. Content Indexing API omogućava dodavanje, pronalaženje i brisanje sličnih resursa. U pretraživaču ovaj API se već koristi za nabrajanje stranica i multimedijalnih podataka dostupnih za pregled u offline režimu.
- Stabilizovan je i sada se distribuira van Origin Trials programski interfejs , omogućava korisniku da odabere zapise iz adresara i prenese određene detalje o njima na sajt. Prilikom zahteva definiše se lista svojstava koja je potrebno dobiti. Ova svojstva su jasno prikazana korisniku koji donosi odluku da li će preneti ta svojstva ili ne. API se može koristiti, na primer, u veb-klijentu za e-poštu za odabir primalaca za slanje poruke, u veb-aplikaciji sa VoIP funkcijom za iniciranje poziva na određeni broj ili u društvenoj mreži za pretragu već registrovanih prijatelja. U okviru Origin Trials predložena su neka nova svojstva Contact Picker: pored prethodno dostupnih imena, e-pošte i broja telefona, dodana je mogućnost prenosa poštanske adrese i slike.
- U Web Workers novi način učitavanja ECMAScript modula koji omogućava izbegavanje korišćenja funkcije importScripts(), koja blokira rad radnika tokom obrade uvoženog skripta i izvršava ga u globalnom kontekstu. Novi način podrazumeva kreiranje posebnih modula za Web Workers, koji podržavaju standardne mehanizme uvoza JavaScript-a i mogu se učitati dinamički, ne blokirajući izvršavanje radnika. Za učitavanje modula u konstruktoru Worker predviđen je novi tip resursa — ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - ugrađena mogućnost obrade u JavaScript-u komprimovanih tokova, koja ne zahteva korišćenje spoljnjih biblioteka. Za kompresiju i dekompresiju dodani su API . Podržava se kompresija pomoću algoritama gzip i deflate.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - Dodato CSS svojstvo ««, omogućavajući razdvajanje na nivou bilo kojeg tipografskog simbola, uključujući razdvajanje pored znakova interpunkcije, unaprijed određenim razmacima (<pre>) i unutar riječi. Također je dodana CSS osobina «» koja omogućava razdvajanje neprekidnih nizova znakova bilo gdje, ako u redu nije moguće pronaći pogodni položaj za razdvajanje.
- Za medijski kontekst, obrađen u šifriranom obliku, implementirana je podrška za metodu , koja pruža informacije o mogućnostima preglednika vezanim za dekodiranje zaštićenog sadržaja (na primjer, navedena metoda se može koristiti za odabir skripti visokokvalitetnog ili energetski efikasnog dekodiranja uzimajući u obzir dostupnu propusnost i veličinu ekrana).
- Dodana metoda , preko koje se mogu dobiti informacije o performansama reprodukcije videa radi prilagođavanja bitrate-a, rezolucije i drugih parametara videa.
- U API-u , koji pojednostavljuje integraciju sa postojećim platnim sistemima, dodana je mogućnost obrade adrese i kontakt informacija eksternom obradniku platnog sistema (aplikacija platnog sistema može imati preciznije informacije nego pregledač).
- Dodana podrška za HTTP zaglavlje , omogućavajući slanje dodatnih metapodataka o tipu sadržaja povezanog sa zahtjevom (na primjer, za zahtjev preko img taga, navodi se tip «image», za fontove — «font», za skripte — «script», za stilove — «style» itd.). Na osnovu navedenog tipa, server može preduzeti mjere za zaštitu od nekih tipova napada (na primjer, malo je vjerovatno da će referenca na obrtnika za prijenos novca biti zadana putem img taga, pa takve zahtjeve ne treba obrađivati).
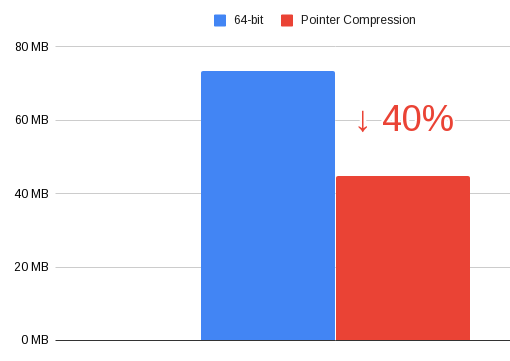
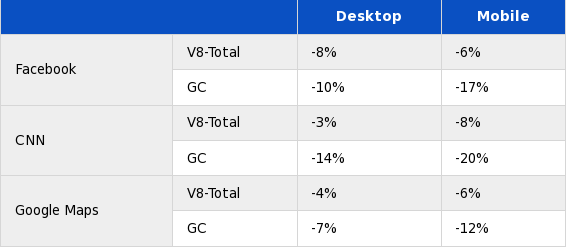
- U JavaScript engine-u V8 sadržaja pokazivača u hrpi. Umjesto punog 64-bitnog sadržaja osiguran je smještaj samo jedinstvenih donjih bitova pokazivača. Ova optimizacija je omogućila smanjenje potrošnje memorije u hrpi za 40%, na račun smanjenja performansi za 3-8%.


- u alatima za web-razvoj:
- U web konzoli je dodana mogućnost redefinisanja izraza let i class.
- Unapređena su sredstva za debagovanje WebAssembly-a. Dodana je podrška za postupno otklanjanje grešaka, postavljanje tačaka prekida i analizu stek tragova u izvornom kodu aplikacije WebAssembly.
- Poboljšana je tabla za analizu mrežne aktivnosti. Dodana je opcija za pregled lanca poziva skripti povezanih s iniciranjem zahteva.
Dodani su novi stupci Path i URL koji prikazuju apsolutnu putanju i puni URL za svaki mrežni resurs. Obezbeđeno je isticanje odabranog zahteva u preglednoj dijagramu.
- Na kartici Mrežne postavke dodana je opcija za promenu parametra User-Agent.
- Predložen je novi interfejs za podešavanje audit table.
- Na kartici omogućeno je biranje prikupljanja podataka o pokriću za svaku funkciju ili za svaki blok koda (detaljnija statistika, ali zahtijeva više resursa).
- U web konzoli je dodana mogućnost redefinisanja izraza let i class.
- Dejstvo manifestacije AppCache (tehnologija za rad web aplikacije u offline režimu) trenutnim katalogom sajta (ako je manifest učitan sa www.example.com/foo/bar/, mogućnost predefinisanja URL će važiti samo unutar /foo/bar/). U Chrome 82 planira se potpuno ukidanje podrške za AppCache. Kao razlog navedena je želja da se eliminiše jedan od vektora za napade vezane za međusajtonsko skriptovanje. Umesto AppCache preporučuje se korišćenje API-a. .
- podrška za zastareli API WebVR 1.1, umesto kojeg se može koristiti API , koji omogućava pristup komponentama za stvaranje virtualne i proširene stvarnosti i unificira rad sa različitim klasama uređaja, od stacionarnih VR headsetova do rešenja zasnovanih na mobilnim uređajima.
- Obrada protokola konektovana putem metoda registerProtocolHandler() i unregisterProtocolHandler() sada može raditi samo u sigurnom kontekstu (pristupom putem HTTPS).
Osim novih funkcionalnosti i ispravki grešaka, nova verzija također uklanja . Mnoge od ranjivosti otkrivene su automatizovanim testiranjem alatima , , , i . Kritičnih problema koji omogućavaju zaobilaženje svih nivoa zaštite pretraživača i izvršenje koda u sistemu van sandbox okruženja nije otkriveno. U okviru programa isplate novčanih nagrada za otkrivanje ranjivosti, Google je za trenutno izdanje isplatio 37 nagrada u iznosu od 48.000 američkih dolara (jedna nagrada od 10.000 dolara, tri nagrade od 5.000 dolara, tri nagrade od 3.000 dolara, četiri nagrade od 2.000 dolara, tri nagrade od 1.000 dolara i šest nagrada od 500 dolara). Iznos 17 nagrada još uvek nije utvrđen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish