

Kompanija Google je predstavila izdanje web preglednika Chrome 97. U isto vreme, dostupan je stabilan izdanja slobodnog projekta Chromium, koji je osnova za Chrome. Preglednik Chrome se razlikuje po korišćenju Googleovih logotipa, prisustvu sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju zaštićenog od kopiranja video sadržaja (DRM), sistemu automatske instalacije ažuriranja i prenosom RLZ parametara tokom pretrage. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja traje 8 nedelja, a koja je obezbedila ažuriranje za prošlo izdanje Chrome 96. Sledeće izdanje Chrome 98 je planirano za 1. februar.
Glavne promene u Chrome 97:
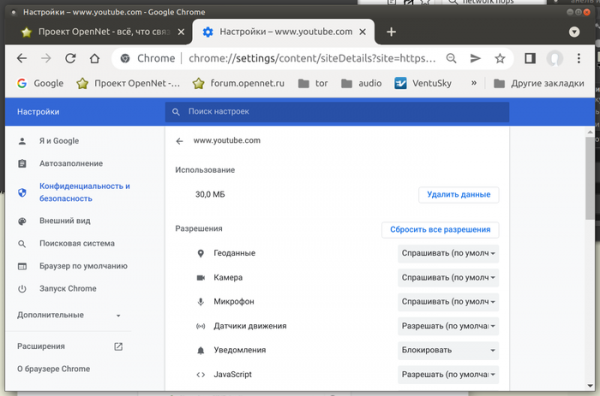
- Za deo korisnika, u konfiguratoru je uključen novi interfejs za upravljanje podacima koji se čuvaju u pregledniku (‘chrome://settings/content/all’). Ključna razlika novog interfejsa je orijentacija na podešavanje dozvola i čišćenje svih kolačića sa sajta odjednom, bez mogućnosti pregledanja detaljnih informacija o pojedinačnim kolačićima i selektivnog brisanja kolačića. Prema mišljenju Google-a, pristup upravljanju odvojenim kolačićima za običnog korisnika, koji se ne razume u finese web razvoja, može dovesti do nepredvidivih problema u radu sajtova zbog nepromišljenih izmena pojedinačnih parametara, kao i do slučajnog onemogućavanja mehanizama zaštite privatnosti aktiviranih putem kolačića. Za one kojima su potrebne manipulacije sa pojedinačnim kolačićima, preporučuje se korišćenje odeljka za upravljanje skladištem u alatima za web razvoj (Application/Storage/Cookie).

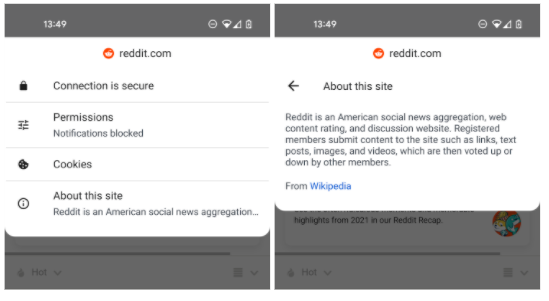
- U bloku sa informacijama o sajtu implementirano je prikazivanje kratkog opisa sajta (na primer, opisa iz Vikipedije), ukoliko je u podešavanjima aktiviran režim optimizacije pretrage i navigacije (opcija ‘Make searches and browsing better’).

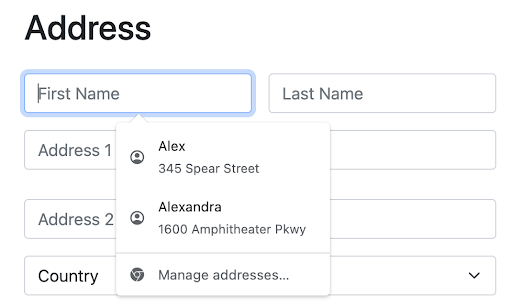
- Poboljšana je podrška za automatsko popunjavanje polja u web formama. Preporuke sa opcijama za automatsko popunjavanje se sada prikazuju sa malim pomerajem i prate ih informacione ikone za lakši pregled i vizuelno prepoznavanje veze sa popunjavanim poljem. Na primer, ikona profila daje do znanja da se preporučeno automatsko popunjavanje odnosi na polja vezana za adresu i kontakt informacije.

- Osigurano je uklanjanje iz memorije obrada korisničkih profila nakon zatvaranja povezanih prozora preglednika. Ranije su profili ostajali u memoriji i nastavili s radom povezanim s sinhronizacijom i izvršavanjem pozadinskih skripti dodataka, što je dovodilo do neopravdanog trošenja resursa na sistemima koji koriste više profila (na primer, gostujući profil i vezivanje uz Google račun). Pored toga, obezbeđena je temeljitija pročišćavanje podataka koji ostaju tokom rada s profilom.
- Poboljšana je stranica sa postavkama pretraživača ('Settings>Manage search engines'). Onemogućena je automatska aktivacija pretraživača za koje je informacija dostupna pri otvaranju stranice putem OpenSearch skripte — nove pretraživače za obradu pretraživačkih upita iz adresne trake sada je potrebno aktivirati u postavkama ručno (ranije automatski aktivirani pretraživači nastaviće da rade bez izmena).
- Počevši od 17. januara, u katalog Chrome Web Store neće se prihvatati dodaci koji koriste drugu verziju manifestа Chrome-a, ali će developeri ranije dodatih dodataka, kao i do sada, moći objavljivati ažuriranja.
- Dodata je eksperimentalna podrška za specifikaciju WebTransport, koja definiše protokol i prateći JavaScript API za slanje i primanje podataka između preglednika i serveru. Komunikacijski kanal se organizuje preko HTTP/3 korišćenjem QUIC protokola kao transporta. WebTransport se može koristiti umesto mehanizma WebSockets, nudeći dodatne mogućnosti kao što su organizacija višestrukog prenosa, jednostrani tokovi, isporuka bez obzira na redosled slanja paketa, pouzdani i nepouzdani režimi isporuke. Takođe, WebTransport se može koristiti umesto mehanizma Server Push, od kojeg je Google odustao u Chrome-u.
- U JavaScript objektima Array i TypedArrays dodate su metode findLast i findLastIndex, koje omogućavaju pretragu elemenata s ishodom koji se odnosi na kraj niza. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (poslednji parni element)
- Zatvoreni (bez atributa 'open') HTML elementi <details> su sada dostupni za pretragu i linkove, i automatski se otvaraju pri korišćenju pretrage na stranici i navigaciji kroz delove (ScrollToTextFragment).
- Ograničenja Content Security Policy (CSP) u odgovorima na zahteve servera sada se primenjuju i na posvećenim worker-ima, koji su ranije tumačeni kao odvojeni dokumenti.
- Obezbeđen je jasan zahtev za ovlašćenje učitavanja svih podresursa iz unutrašnje mreže — pre nego što se obratite unutrašnjoj mreži ili localhost na glavnom serveru, sada se šalje CORS (Cross-Origin Resource Sharing) zahtev sa zaglavljem „Access-Control-Request-Private-Network: true“, što zahteva potvrdu operacije vraćanjem zaglavlja „Access-Control-Allow-Private-Network: true.“
- Dodana je CSS nekretnina font-synthesis, koja omogućava upravljanje mogućnošću sinteze nedostajućih stilova fontova (oblique, bold i small-cap) od strane pregledača, koji nisu prisutni u odabranom fontu.
- Za CSS transformacije u funkciji perspective() implementiran je parametar ‘none’, koji se obrađuje kao beskonačna vrednost prilikom organizovanja animacije.
- U HTTP zaglavlje Permissions-Policy (Feature Policy), koje se koristi za delegiranje ovlašćenja i uključivanje proširenih mogućnosti, dodata je podrška za vrednost keyboard-map, koja omogućava korišćenje API-ja za tastaturu. Implementirana je metoda Keyboard.getLayoutMap(), koja omogućava utvrđivanje koja je taster pritisnuta uzimajući u obzir različite rasporede tastature (na primer, pritisnuta je taster pri ruskom ili engleskom rasporedu).
- Dodata je metoda HTMLScriptElement.supports(), koja standardizuje određivanje novih mogućnosti dostupnih u elementu „script“, na primer, može se saznati lista podržanih vrednosti za atribut „type“.
- Proces normalizacije novih redova prilikom slanja web-formi usklađen je sa pretraživačkim motorima Gecko i WebKit. Normalizacija simbola za novu liniju i povratak kvara (zamena /r i /n sa \r\n) u Chrome-u sada se izvršava u finalnoj fazi, a ne na početku obrade slanja forme (tj. međufazni obrađivači koji koriste objekat FormData će videti podatke onako kako ih je korisnik dodao, a ne u normalizovanom obliku).
- Standardizovano je imenovanje svojstava za API Client Hints, koji se razvija kao zamena za zaglavlje User-Agent i omogućava selektivno davanje podataka o određenim parametrima pregledača i sistema (verzija, platforma itd.) samo nakon zahteva servera. Svojstva su sada postavljena sa prefiksom „sec-ch-“, na primer, sec-ch-dpr, sec-ch-width, sec-ch-viewport-width, sec-ch-device-memory, sec-ch-rtt, sec-ch-downlink i sec-ch-ect.
- Primjena druge faze prestanka podrške za WebSQL API, čiji će pozivi iz vanjskih skripti sada biti blokirani. U budućnosti se planira postepeno potpuno prekinuti podršku za WebSQL, bez obzira na kontekst korištenja. WebSQL upravljač temelji se na SQLite kodu i mogao ga je koristiti zlonamjerni korisnik za iskorištavanje ranjivosti u SQLite-u.
- Za Windows platformu uključena je verzija sa provjerama cjelovitosti toka izvršenja (CFG, Control Flow Guard), koje blokiraju pokušaje umetanja koda u Chrome proces. Također, mrežnim uslugama koje se izvode u zasebnim procesima sada se primjenjuje sandbox izolacija, koja ograničava mogućnosti koda u tim procesima.
- U Chromeu za Android uveden je mehanizam dinamičkog ažuriranja loga izdanih i povučenih certifikata (Certificate Transparency), koji je ranije aktiviran u verzijama za stolne sustave.
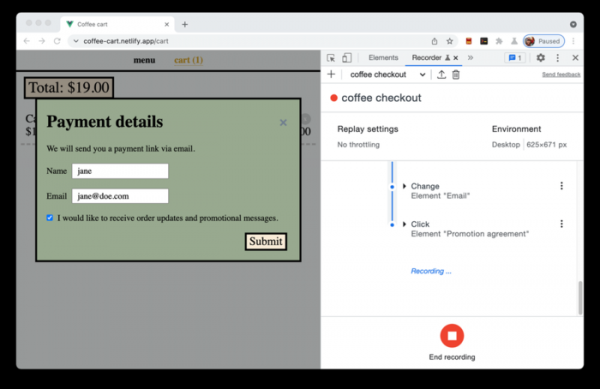
- Unaprijeđeni su alati za web razvoj. Implementirana je eksperimentalna podrška za sinkronizaciju postavki DevTools između različitih uređaja. Dodana je nova alatna traka Recorder, koja omogućava snimanje, reprodukciju i analizu korisničkih interakcija na stranici.

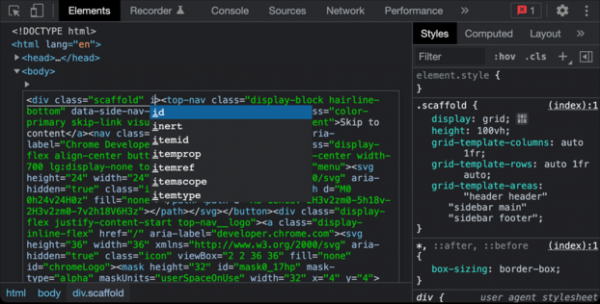
Pri ispisu grešaka u web konzoli osigurano je prikazivanje povezanih brojeva kolona, što olakšava debagiranje problema u minifikovanom JavaScript kodu. Ažuriran je popis uređaja koje je moguće simulirati za procjenu prikaza stranice na mobilnim uređajima. U sučelju za uređivanje HTML blokova (Edit as HTML) dodan je naglasak na sintaksu i mogućnost automatskog dovršavanja unosa.

Osim novih funkcija i ispravki grešaka, nova verzija je uklonila 37 ranjivosti. Mnoge ranjivosti su otkrivene kao rezultat automatiziranog testiranja alatima kao što su AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Jednoj od ranjivosti dodijeljen je status kritične, omogućavajući zaobilaženje svih nivoa zaštite preglednika i izvršavanje koda u sistemu, izvan sandbox okruženja. Detalji o kritičnoj ranjivosti (CVE-2022-0096) za sada nisu otkriveni, poznato je samo da je povezana s pristupom već oslobođenoj memoriziranoj oblasti u kodu za rad s internim skladištima (API Storage).
U okviru programa isplate novčanih nagrada za otkrivene ranjivosti u trenutnom izdanju, kompanija Google isplatila je 24 nagrade u ukupnom iznosu od 54 hiljade dolara (tri nagrade od 10.000 dolara, dve nagrade od 5.000 dolara, jedna nagrada od 4.000 dolara, tri nagrade od 3.000 dolara i jedna nagrada od 1.000 dolara). Iznos za 14 nagrada još nije utvrđen.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish