

Kompanija Google je predstavila izdanja web preglednika Chrome 98. Istovremeno je dostupan stabilan izdanak slobodnog projekta Chromium, koji služi kao osnova za Chrome. Preglednik Chrome se izdvaja korišćenjem Google-ovih logotipa, prisustvom sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju zaštićenog od kopiranja video sadržaja (DRM), sistemom automatskog instaliranja ažuriranja i prenosom RLZ-parametara prilikom pretrage. Sledeće izdanje Chrome 99 planirano je za 1. mart.
Glavne promene u Chrome 98:
- U pregledniku je ugrađeno vlastito skladište root sertifikata sertifikacionih tela (Chrome Root Store), koje će se koristiti umesto spoljašnjih skladišta specifičnih za svaku operativnu sistem. Skladište je realizovano po analogiji sa nezavisnim skladištem root sertifikata u Firefox-u, koji služi kao prvi nivo za proveru lanca poverenja sertifikata prilikom otvaranja sajtova putem HTTPS-a. Novo skladište još uvek nije podešeno da se koristi po defaultu. Radi pojednostavljenja prevođenja konfiguracija vezanih za sistemska skladišta i pružanje prenosivosti, postoji prelazni period tokom kojeg će u Chrome Root Store biti uključena potpuna zbirka sertifikata odobrenih na većini podržanih platformi.
- Nastavlja se realizacija plana za jačanje zaštite od napada povezanih sa pristupom resursima u lokalnoj mreži ili na korisničkom računaru (localhost) iz skripti koje se učitavaju prilikom otvaranja sajta. Slični zahtevi se koriste od strane napadača za izvođenje CSRF napada na rutere, pristupne tačke, štampače, korporativne web interfejse i druge uređaje i servise koji prihvataju zahteve samo iz lokalne mreže.
Kako bi se zaštitili od sličnih napada, u slučaju pristupa bilo kojim subresursima unutar mreže, preglednik će početi da šalje eksplicitan zahtev za ovlaštenje za učitavanje takvih subresursa. Zahtev za ovlaštenje se sprovodi slanjem na server glavnog sajta za CORS (Cross-Origin Resource Sharing) sa zaglavljem „Access-Control-Request-Private-Network: true“ pre pristupa unutrašnjoj mreži ili localhost-u. Kada se operacija potvrdi kao odgovor na ovaj zahtev, server bi trebao da vrati zaglavlje „Access-Control-Allow-Private-Network: true“. U Chrome-u 98, provera je implementirana u testnom režimu i u slučaju nedostatka potvrde u web konzoli prikazuje se upozorenje, ali se sam zahtev podresursa ne blokira. Blokada se planira uključiti najranije pri izdavanju Chrome-a 101.
- U postavkama naloga integrisana su sredstva za upravljanje aktivacijom proširenog režima zaštite od opasnih sajtova (Enhanced Safe Browsing), u kojem se aktiviraju dodatne provere za zaštitu od phishinga, malicioznih aktivnosti i drugih pretnji na Web-u. Kada se aktivira režim, u Google nalogu će sada biti prikazana preporuka za aktivaciju režima i u Chrome-u.
- Dodata je model za otkrivanje pokušaja phishinga na strani klijenta, implementiran koristeći platformu mašinskog učenja TFLite (TensorFlow Lite) i ne zahteva slanje podataka za izvođenje provere na strani Google-a (pri tome se šalje telemetrija sa informacijama o verziji modela i izračunatim težinskim koeficijentima za svaku kategoriju). Kada se otkrije pokušaj phishinga, korisniku će pre otvaranja sumnjivog sajta biti prikazana stranica sa upozorenjem.
- U API Client Hints, koji se razvija kao zamjena za User-Agent zaglavlje, omogućava selektivno davanje podataka o određenim parametrima preglednika i sistema (verzija, platforma itd.) samo na zahtjev. serveru, implementirana je mogućnost ubacivanja u listu identifikatora pretraživača lažnih naziva, po analogiji sa mehanizmom GREASE (Generate Random Extensions And Sustain Extensibility) koji se koristi u TLS-u. Na primer, osim ‘»Chrome»; v=»98″‘ i ‘»Chromium»; v=»98″‘, u listu može biti dodat nasumični identifikator nepostojećeg pretraživača ‘»(Not;Browser»; v=»12″‘. Ova vrsta zamene će omogućiti identifikaciju problema sa obradom identifikatora nepoznatih pretraživača, koji dovode do toga da alternativni pretraživači moraju da se pretvaraju da su drugi popularni pretraživači kako bi zaobišli proveru na listama dozvoljenih pretraživača.
- Počinjući od 17. januara, dodaci koji koriste drugu verziju Chrome manifestacije više se ne prihvataju u Chrome Web Store katalog. Novi dodaci će se sada prihvatati samo sa trećom verzijom manifestacije. Razvijači prethodno dodanih dodataka će, kao i ranije, moći objavljivati ažuriranja sa drugom verzijom manifestacije. Potpuno ukidanje podrške za drugu verziju manifestacije planirano je za januar 2023. godine.
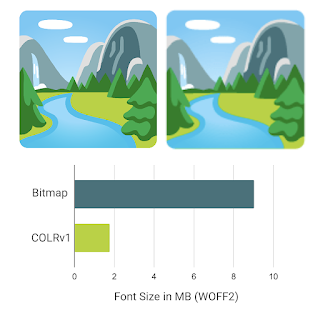
- Dodana je podrška za obojene vektorske fontove u formatu COLRv1 (podskup OpenType fontova, koji sadrži sloj s informacijama o boji pored vektorskih glifova), koji se mogu koristiti, na primer, za kreiranje višebojnih emoji. Za razliku od prethodno podržanog formata COLRv0, u COLRv1 je omogućena upotreba gradijenata, preklapanja i transformacija. Format takođe pruža kompaktni način skladištenja, omogućava efikasnu kompresiju i dozvoljava ponovno korišćenje kontura, što značajno smanjuje veličinu fonta. Na primer, font Noto Color Emoji u rasterizovanom prikazu zauzima 9MB, dok u vektorskom formatu COLRv1 — 1.85MB.

- U režimu Origin Trials (eksperimentalne mogućnosti, koje zahtevaju posebnu aktivaciju) implementiran je API Region Capture, koji omogućava kadrovanje snimljenog videa. Na primer, kadrovanje može biti potrebno u web aplikacijama koje snimaju video sa sadržajem svoje kartice, kako bi se izbrisao određeni sadržaj pre slanja. Origin Trial podrazumeva mogućnost rada sa navedenim API-jem iz aplikacija učitanih sa localhost ili 127.0.0.1, ili nakon prolaska registracije i dobijanja posebnog tokena, koji važi ograničeno vreme za konkretan sajt.
- U CSS svojstvo "contain-intrinsic-size" dodana je podrška za vrednost "auto", pri čemu će se koristiti poslednja zapamćena veličina elementa (kada se koristi zajedno sa "content-visibility: auto", razvojni programer ne mora da pogađa iscrtanu veličinu elementa).
- Dodata je svojstvo AudioContext.outputLatency, preko koje se mogu saznati informacije o predviđenoj kašnjenju pre nego što se zvuk prikazuje (kašnjenje između zahteva za zvukom i početka obrade primljenih podataka od strane zvučnog uređaja).
- CSS svojstvo color-scheme omogućava određivanje u kojem se bojama može ispravno prikazati element («light», «dark», «day mode» i «night mode»). Dodan je parametar «only», koji omogućava isključivanje prisilne promjene sheme boja za određene HTML elemente. Na primjer, ako se navede «div { color-scheme: only light }», tada će se za element div koristiti samo svjetla tema, čak i ako je u pregledniku prisilno uključeno tamno sučelje.
- U CSS-u je dodana podrška za media upite ‘dynamic-range’ i ‘video-dynamic-range’ za određivanje prisutnosti ekrana koji podržava HDR (High Dynamic Range).
- Funkciji window.open() dodana je mogućnost odabira otvaranja veze u novoj kartici, novom prozoru ili iskačućem prozoru. Osim toga, svojstvo window.statusbar.visible sada vraća «false» za iskačuće prozore i «true» za kartice i prozore. const popup = window.open(‘_blank’,»,’popup=1′); // Otvori u iskačućem prozoru const tab = window.open(‘_blank’,»,’popup=0′); // Otvori u kartici
- Za prozore i radnike implementirana je metoda structuredClone(), koja omogućava stvaranje rekurzivnih kopija objekata, uključujući svojstva ne samo navedenog objekta nego i svih drugih objekata na koje se trenutni objekt referira.
- U Web Authentication API dodana je podrška za proširenje specifikacije FIDO CTAP2, koja omogućava postavljanje minimalne dopuštene veličine PIN-a (minPinLength).
- Za instalirane zasebne web aplikacije dodan je komponenta Window Controls Overlay, koja proširuje ekran aplikacije na cijelo okno, uključujući područje zaglavlja, na koje se postavljaju ugrađene kontrolne tipke prozora (zatvaranje, minimiziranje, maksimiziranje). Web aplikacija može upravljati renderingom i obradom unosa na cijelom prozoru, osim na preklopljenom bloku s kontrolnim tipkama prozora.
- U WritableStreamDefaultController dodano je svojstvo za obradu signala koje vraća objekt AbortSignal, pomoću kojeg se mogu odmah zaustaviti operacije pisanja u WritableStream, ne čekajući njihov završetak.
- U WebRTC je uklonjena podrška za mehanizam pregovaranja ključeva SDES, koji je 2013. godine proglašen zastarjelim od strane organizacije IETF zbog sigurnosnih problema.
- API U2F (Cryptotoken) je prema zadanim postavkama onemogućen, jer je ranije proglašen zastarjelim, a njegovu ulogu je preuzeo API Web Authentication. API U2F će biti u potpunosti uklonjen u Chrome 104.
- U API Directory je označeno kao zastarjelo polje installed_browser_version, a umjesto njega predloženo je novo polje pending_browser_version, koje se razlikuje po tome što sadrži informacije o verziji preglednika uzimajući u obzir preuzeta, ali neprimijenjena ažuriranja (tj. verziju koja će stupiti na snagu nakon ponovnog pokretanja preglednika).
- Uklonjeni su parametri koji su omogućavali vraćanje podrške za TLS 1.0 i 1.1.
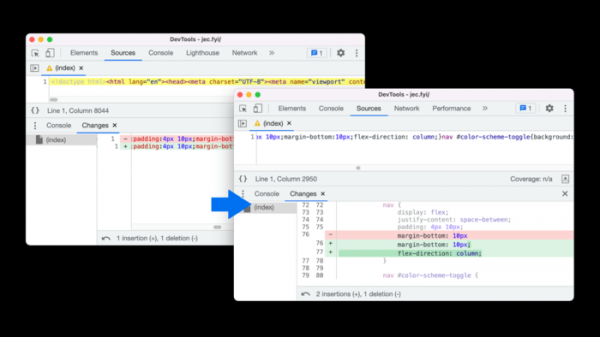
- Unesena su poboljšanja u alatima za web razvoj. Dodana je kartica za analizu rada back-forward cache-a, koja omogućava trenutni prijelaz pri korištenju dugmadi 'Nazad' i 'Naprijed'. Uvedena je mogućnost emulacije medijskih upita forced-colors. U Flexbox editoru dodane su tipke za podršku svojstvima row-reverse i column-reverse. Na kartici 'Changes' omogućeno je prikazivanje promjena nakon formatiranja koda, što olakšava analizu minimiziranih stranica.

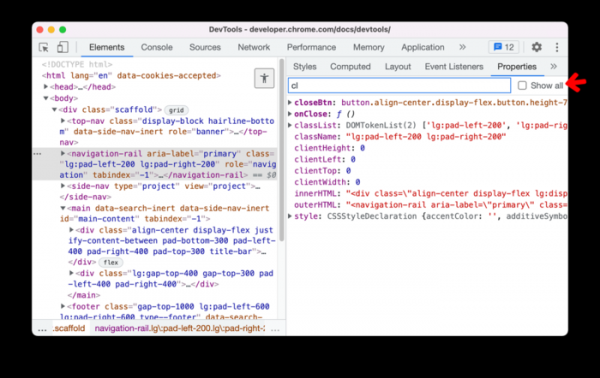
Implementacija preglednika koda ažurirana je na novu verziju editora koda CodeMirror 6, koja značajno poboljšava performanse rada s vrlo velikim datotekama (WASM, JavaScript), rješava probleme s slučajnim pomičenjima prilikom navigacije i poboljšava preporuke sustava automatskog dovršavanja prilikom uređivanja koda. U panel s CSS svojstvima dodana je mogućnost filtriranja prikaza prema nazivu ili vrijednosti svojstva.

Osim novina i ispravki grešaka, nova verzija uklonila je 27 ranjivosti. Mnoge od ranjivosti otkrivene su putem automatiziranog testiranja pomoću alata AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične probleme koji bi omogućili zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google isplatila je 19 nagrada u ukupnom iznosu od 88 tisuća dolara (dvije nagrade od 20,000 dolara, jedna nagrada od 12,000 dolara, dvije nagrade od 7,500 dolara, četiri nagrade od 1,000 dolara i po jedna nagrada od 7,000, 5,000, 3,000 i 2,000 dolara.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish