

Objavljen je web preglednik Firefox 102. Izdanje Firefox 102 spada u kategoriju dugotrajnih verzija (ESR), za koje se ažuriranja objavljuju tokom godine. Također, formirano je ažuriranje prethodne dugoročne verzije 91.11.0 (u budućnosti se očekuju još dva ažuriranja 91.12 i 91.13). U narednim satima, beta testiranje verzije Firefox 103 će početi, a izdanje je zakazano za 26. juli.
Glavne novine u Firefox 102:
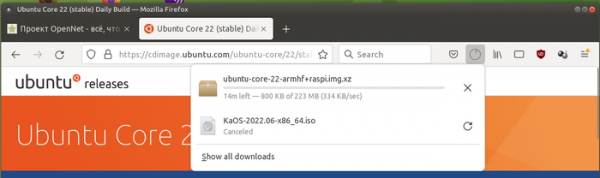
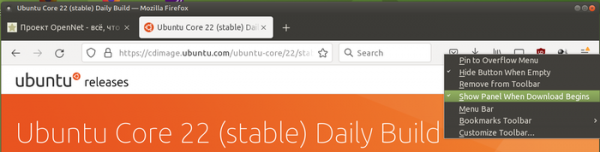
- Omogućena je opcija za isključivanje automatskog otvaranja panela sa informacijama o preuzetim datotekama pri svakoj novoj preuzimanju.


- Dodana je zaštita od praćenja prelazaka na druge stranice putem postavljanja parametara u URL. Zaštita se svodi na uklanjanje iz URL-a parametara koji se koriste za praćenje (kao što je utm_source), a aktivira se kada se uključi u podešavanjima strogi režim blokiranja neželjenog sadržaja (Enhanced Tracking Protection -> Strict) ili kada se sajt otvori u privatnom pregledu. Selektivno, čišćenje se također može uključiti putem parametra privacy.query_stripping.enabled u about:config.
- Funkcije dekodiranja zvuka premještene su u poseban proces sa strožom sandbox izolacijom.
- U režimu 'slika u slici' omogućeno je prikazivanje titlova prilikom gledanja videa sa sajtova HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar i SonyLIV. Ranije su titlovi bili dostupni samo za YouTube, Prime Video, Netflix i sajtove koji koriste format WebVTT (Web Video Text Track).
- Na Linux platformi omogućena je upotreba DBus servisa Geoclue za određivanje lokacije.
- Poboljšano je pregledanje PDF dokumenata u režimu visokog kontrasta.
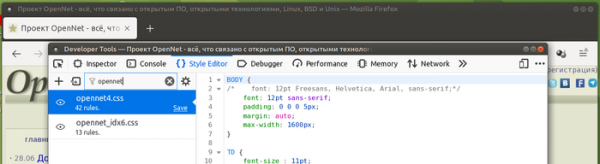
- U sučelju za web programere na kartici Style Editor dodana je podrška za filtriranje stilova prema imenu.

- U API Streams dodat je TransformStream klasa i metoda ReadableStream.pipeThrough, koje se mogu koristiti za kreiranje i prijenos podataka u obliku toka (pipe) između ReadableStream i WritableStream, uz mogućnost pozivanja obrade za transformaciju toka za svaki blok.
- U API Streams dodane su klase ReadableStreamBYOBReader, ReadableByteStreamController i ReadableStreamBYOBRequest za efikasno direktno prijenos binarnih podataka mimo internih redova.
- Planirano je uklanjanje nestandardne osobine Window.sidebar, koja se pruža samo u Firefoxu.
- Osigurana je integracija CSP (Content-Security-Policy) s WebAssembly, što omogućava primjenu CSP ograničenja i za WebAssembly. Sada dokument za koji je putem CSP zabranjeno izvođenje skripti neće moći pokrenuti WebAssembly bajt kod, osim ako nije postavljen parametar ‘unsafe-eval’ ili ‘wasm-unsafe-eval’.
- U CSS-u, u medijskim upitima, implementirana je svojstvo update, koje omogućava vezivanje za učestalost ažuriranja informacija koju podržava izlazni uređaj (na primjer, vrijednost 'slow' se postavlja za ekrane elektronskih knjiga, 'fast' za obične ekrane, a 'none' prilikom ispisa).
- Za ekstenzije koje podržavaju drugu verziju manifesta, omogućen je pristup Scripting API-ju, koji omogućava pokretanje skripti u kontekstu sajtova, zamjenu i uklanjanje CSS-a, kao i upravljanje registracijom skripti za obradu sadržaja.
- U Firefoxu za Android, prilikom ispunjavanja obrazaca s podacima o kreditnoj kartici, osigurano je prikazivanje zasebnog upita za spremanje unesenih informacija za sistem automatskog popunjavanja obrazaca. Ispravljen je problem koji je uzrokovao pad aplikacije prilikom otvaranja ekranijske tastature kada se u međuspremniku nalaze velike količine podataka. Riješen je problem s prekidom rada Firefoxa prilikom prebacivanja između aplikacija.
Osim novina i ispravaka grešaka, Firefox 102 se bavi 22 ranjivosti, od kojih su 5 označene kao opasne. Ranjivost CVE-2022-34479 omogućava na Linux platformi prikazivanje iskačućeg prozora koji prekida adresnu traku (može se koristiti za simulaciju lažnog interfejsa pretraživača, obmanjujući korisnika, na primjer, za phishing). Ranjivost CVE-2022-34468 omogućava zaobilaženje CSP ograničenja koja zabranjuju izvođenje JavaScript koda u iframe-u, putem substitucije URI 'javascript:'. 5 ranjivosti (kolektivno pod CVE-2022-34485, CVE-2022-34485 i CVE-2022-34484) uzrokovane su problemima u upravljanju memorijom, kao što su prelivanja bafera i pristupi već oslobođenim memorijskim područjima. Ove probleme potencijalno mogu prouzrokovati izvršenje koda napadača prilikom otvaranja specijalno dizajniranih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish