

Izdanje web preglednika Firefox 104 je uspješno realizirano. Također, formirane su nadogradnje grana s dugotrajnom podrškom — 91.13.0 i 102.2.0. Na beta-testiranje će u sljedećim satima biti prebačena grana Firefox 105, čije je izdanje planirano za 20. septembar.
Glavne novitete u Firefox 104:
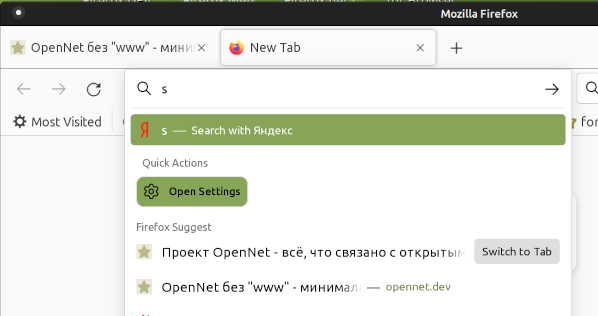
- Dodana je eksperimentalna funkcija QuickActions, koja omogućava izvođenje raznih tipičnih akcija u pregledniku direktno iz adresne trake. Na primjer, za brzi pristup dodacima, oznakama, spremljenim korisničkim računima (menadžer lozinki) i otvaranju privatnog pregledavanja, možete u adresnu traku unijeti komande addons, bookmarks, logins, passwords i private, pri čemu će se u padajućem izborniku prikazati dugme za prelazak na odgovarajući sučelje. Da biste omogućili QuickActions, potrebno je postaviti parametre browser.urlbar.quickactions.enabled=true i browser.urlbar.shortcuts.quickactions=true u about:config.

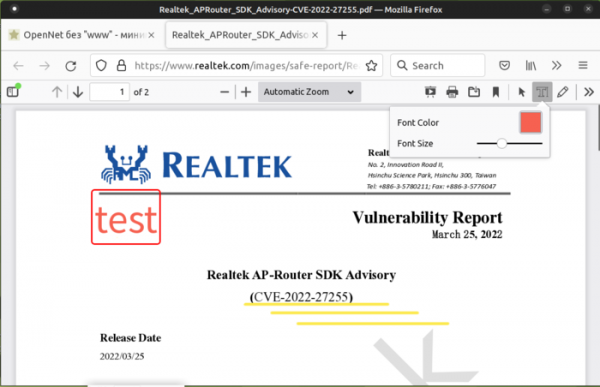
- U ugrađeno sučelje za pregled dokumenata u PDF formatu dodan je režim uređivanja, u kojem su dostupne opcije poput crtanja grafičkih oznaka (ručno crtanje linijama) i dodavanja tekstualnih komentara. Boja, debljina linija i veličina fonta mogu se prilagoditi putem novih dugmadi dodanih na alatnu traku PDF preglednika. Da biste omogućili novi režim, trebate postaviti parametar pdfjs.annotationEditorMode=0 na stranici about:config.

- Na sličan način, kao što se reguliraju resursi dodijeljeni pozadinskim karticama, korisničko sučelje će sada preći u režim štednje energije kada je prozor preglednika minimiziran.
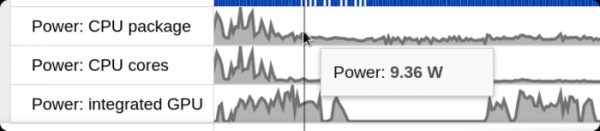
- U sučelju za profiliranje dodana je mogućnost analize potrošnje energije povezane s radom web stranice. Analizator potrošnje energije trenutno je dostupan samo na sustavima s Windows 11 i na računalima Apple s M1 čipom.

- U režimu 'slika u slici' omogućeno je prikazivanje titlova prilikom gledanja videa na servisu Disney+. Ranije su se titlovi prikazivali samo za YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar i SonyLIV te stranice koje koriste format WebVTT (Web Video Text Track).
- Dodana je podrška za CSS svojstvo scroll-snap-stop, koje omogućuje podešavanje ponašanja pri skrolovanju pomoću touchpada: u režimu 'always' skrolovanje se zaustavlja na svakom elementu, dok u režimu 'normal' prilikom inercijalnog skrolovanja dodirom dođe do propuštanja elemenata. Takođe je implementirana podrška za ispravljanje pozicije skrolovanja u slučaju izmene sadržaja (na primer, kako bi se sačuvala ista pozicija nakon brisanja dela višeg sadržaja).
- U JavaScript objektima Array i TypedArrays dodati su metodi Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() i TypedArray.prototype.findLastIndex(), koji omogućavaju pretragu elemenata s ishodom u odnosu na kraj niza. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (poslednji parni element)
- U metodu HTMLElement.focus() dodana je podrška za parametar option.focusVisible, pomoću kojeg se može omogućiti prikaz vizuelnog indikatora promene fokusa unosa.
- Dodato je svojstvo SVGStyleElement.disabled, pomoću kojeg se može uključiti ili isključiti tabela stilova za određeni SVG element ili proveriti njihovo stanje (analogno HTMLStyleElement.disabled).
- Povećana je stabilnost i performanse minimiziranja i vraćanja prozora na Linux platformi prilikom korišćenja web framework-a Marionette (WebDriver). Dodana je mogućnost vezivanja dodira na ekranu (touch action).
- U verziji za Android obezbeđena je podrška za automatsko popunjavanje formi sa adresama na osnovu prethodno navedenih adresa. U podešavanjima je omogućeno uređivanje i dodavanje adresa. Dodana je podrška za selektivno brisanje istorije, koja omogućava brisanje istorije kretanja za poslednji sat ili poslednja dva dana. Otklonjen je pad aplikacije prilikom otvaranja linka iz spoljne aplikacije.
Pored novih funkcionalnosti i ispravki grešaka, u Firefox 104 otklonjeno je 10 ranjivosti, od kojih su 8 označene kao opasne (6 potpunih pod CVE-2022-38476 i CVE-2022-38478) uzrokovane problemima u radu sa memorijom, kao što su prelivanja bafera i pristup već oslobođenim prostorima u memoriji. Potencijalno, ovi problemi mogu dovesti do izvršavanja koda napadača prilikom otvaranja specijalno formatiranih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish