

Objavljeno je izdanje web preglednika Firefox 94. Pored toga, formirano je ažuriranje dugotrajnih podržanih verzija — 91.3.0. Beta testiranje prešla je verzija Firefox 95, čije je izdanje zakazano za 7. decembar.
Glavne novine:
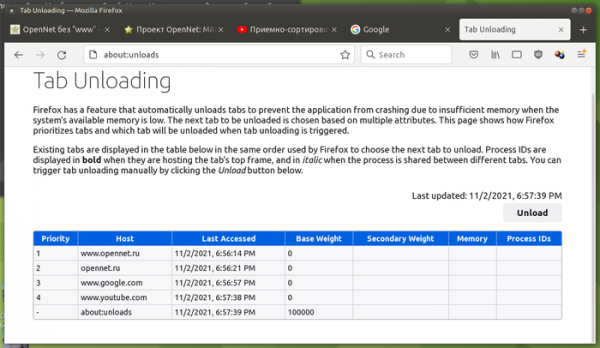
- Implementirana je nova servisna stranica „about:unloads“ na kojoj korisnik može prisilno otpustiti iz memorije najzahtjevnije kartice, kako bi smanjio potrošnju memorije bez zatvaranja istih (sadržaj će se ponovo učitati prilikom prelaska na karticu). Na stranici „about:unloads“ postojeće kartice su navedene redosledom prioriteta za otpuštanje u slučaju nedostatka RAM-a. Prioritet na listi bira se u zavisnosti od vremena pristupa kartici, a ne na osnovu potrošnje resursa. Kada se pritisne dugme Unload, prva kartica iz liste biće otpustena iz memorije, pri sledećem pritisku — druga i tako dalje. Trenutno nije moguće otpustiti karticu po izboru.

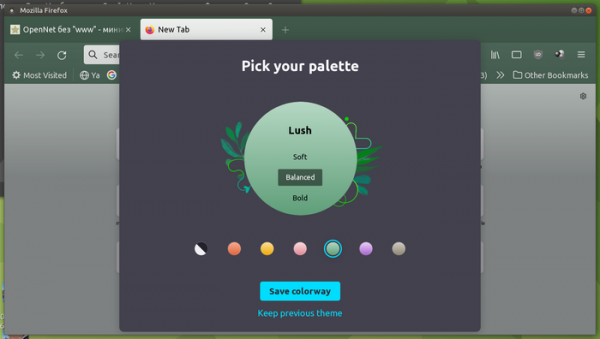
- Prilikom prvog pokretanja posle instalacije ažuriranja pokreće se novi interfejs za izbor među šest sezonskih kolor tema, za koje su ponuđena tri nivoa primene tamnog tona, koji utiču na prikaz u tamnim nijansama područja sadržaja, panela i trake za prebacivanje kartica.

- Predložen je režim stroge izolacije sajtova, razvijen u okviru projekta Fission. Za razliku od do sada korišćenog slobodnog raspodeljivanja obrade kartica u dostupni skup procesa (po defaultu 8), režim stroge izolacije izdvaja obradu svakog sajta u svoj poseban proces sa razdvajanjem ne po karticama, već po domenima (Javni sufiks). Režim nije aktiviran za sve korisnike, a za isključivanje ili uključivanje može se koristiti stranica „about:preferences#experimental“ ili podešavanje „fission.autostart“ u about:config.
Novi režim pruža pouzdaniju zaštitu od napada klase Spectre, smanjuje fragmentaciju memorije, omogućava dodatnu izolaciju sadržaja spoljnih skripti i iframe blokova. Efikasnije vraća memoriju operativnom sistemu, minimizira uticaj sakupljanja smeća i intenzivnih proračuna na stranice u drugim procesima, povećava efikasnost raspodele opterećenja na različita CPU jezgra i poboljšava stabilnost (krah procesa koji obrađuje iframe ne povlači glavni sajt i druge kartice). Cena je ukupno povećanje potrošnje memorije pri velikom broju otvorenih sajtova.
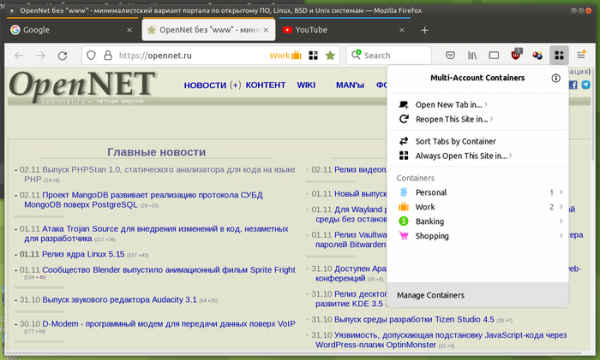
- Korisnicima je ponušen dodatak Multi-Account Containers sa implementacijom koncepta kontekstualnih kontejnera, koji se mogu koristiti za fleksibilnu izolaciju raznih sajtova. Kontejneri pružaju mogućnost izolacije različitih tipova sadržaja bez kreiranja odvojenih profila, što omogućava razdvajanje informacija između različitih grupa stranica. Na primer, možete kreirati odvojene, međusobno izolovane oblasti za ličnu komunikaciju, rad, kupovinu i bankovne transakcije ili organizovati istovremenu upotrebu različitih korisničkih naloga na jednoj veb stranici. U svakom kontejneru koriste se odvojena skladišta za kolačiće, Local Storage API, indexedDB, keš i sadržaj OriginAttributes. Pored toga, prilikom korišćenja Mozille VPN za svaki kontejner možete koristiti različite VPN servere.

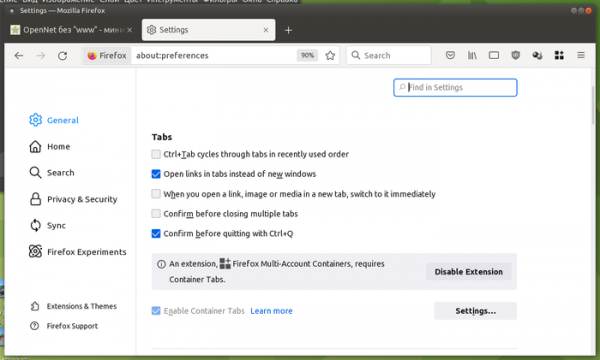
- Uklonjen je zahtev za potvrdu operacije prilikom izlaska iz pretraživača ili zatvaranja prozora putem menija i dugmadi za zatvaranje prozora. Drugim rečima, greška pritiskanja dugmeta „[x]“ u zaglavlju prozora sada dovodi do zatvaranja svih kartica, uključujući one sa otvorenim formularima za uređivanje, bez prethodnog prikazivanja upozorenja. Nakon obnavljanja sesije, podaci u web formularima se ne gube. Nakon pritiska Ctrl+Q nastavlja se prikazivanje upozorenja. U podešavanjima, ovo ponašanje se može promeniti (panel General/sekcija Tabs/parametar „Potvrdi pre zatvaranja više kartica“).
- U Linux verzijama za grafička okruženja koja koriste X11 protokol, novi back-end za renderovanje je podrazumevano uključen, ističući korišćenje EGL za grafički izlaz umesto GLX. Ovaj back-end podržava rad sa otvorenim OpenGL drajverima Mesa 21.x i vlasničkim NVIDIA drajverima 470.x. Vlasnički OpenGL drajveri AMD trenutno nisu podržani. Korišćenje EGL rešava probleme sa gfx drajverima i omogućava proširenje opsega uređaja za koje je dostupno ubrzanje video sadržaja i WebGL. Novi back-end je pripremljen deljenjem DMABUF back-enda, prvobitno kreiranog za Wayland, koji omogućava direktan izlaz u GPU memoriju, koja može biti prikazana u EGL frame bufferu i renderovana kao tekstura prilikom skladanja elemanta web stranice.
- U Linux verzijama podrazumevana je uključena slojeva koja rešava probleme sa međuspremnikom u okruženjima zasnovanim na Wayland protokolu. Takođe su uključene promene vezane za obradu iskačućih prozora (popup) u okruženjima zasnovanim na Wayland protokolu. Wayland zahteva strogu hijerarhiju iskačućih prozora, tj. roditeljski prozor može stvoriti podprozor sa popup-om, ali popup iniciran iz ovog prozora mora biti povezan s izvorom podprozorom, formirajući lanac. U Firefox-u, svaki prozor može generisati više popup-ova koji ne formiraju hijerarhiju. Problem je bio u tome što zatvaranje jednog od popup-ova zahteva rekonstrukciju celog lanca prozora sa drugim popup-ovima, budući da prisustvo više otvorenih popup-ova nije retkost, jer su u obliku popup-ova implementirana mnoga meni, iskačuće poruke, dijalozi dodataka, zahtevi za ovlašćenjima itd.
- Smanjeni su troškovi prilikom korišćenja API-ja performance.mark() i performance.measure() sa velikim brojem analiziranih metrika.
- Ponašanje renderovanja tokom učitavanja stranica je izmenjeno kako bi se poboljšale performanse 'toplog' učitavanja ranije otvorenih stranica u režimu stroge izolacije.
- Ubrzan je prioritet učitavanja i prikaza slika kako bi se poboljšalo učitavanje stranica.
- U JavaScript engine-u malo je smanjena potrošnja memorije i povećane performanse pretraživanja svojstava.
- Poboljšane su operacije planiranja poziva sakupljača smeća, što je omogućilo smanjenje vremena učitavanja stranica u nekim testovima.
- Smanjena opterećenja na CPU-u tokom poll-inga soketa prilikom obrade HTTPS veza.
- Ubrzana inicijalizacija skladišta i skraćeno vreme početnog pokretanja smanjenjem operacija ulaza/izlaza u glavnoj niti.
- Pri zatvaranju alata za programere obezbeđeno je oslobađanje većeg broja memorije nego ranije.
- U CSS pravilo @import dodata je podrška za funkciju layer(), koja prikazuje definicije kaskadnog sloja definisanog pravilom @layer.
- U funkciji structuredClone() implementirana je podrška za kopiranje složenih JavaScript objekata.
- Za formu je implementiran atribut "enterkeyhint", koji omogućava definisanje ponašanja prilikom pritiska na taster Enter na virtuelnoj tastaturi.
- Implementirana je metoda HTMLScriptElement.supports(), kojom se može proveriti podrška pretraživača za određene tipove skripti, kao što su JavaScript moduli ili klasične skripte.
- Dodato je svojstvo ShadowRoot.delegatesFocus za proveru podešavanja svojstva delegatesFocus u posebnom Shadow DOM-u.
- Na Windows platformi, umesto ometajućih zahteva za instalaciju, pretraživač se sada ažurira u pozadini prilikom zatvaranja. U Windows 11 okruženju implementirana je podrška za novi sistem menija (Snap Layouts).
- U verzijama za macOS, za video u režimu celog ekrana korišćen je režim niske potrošnje energije.
- U verziji za Android platformu:
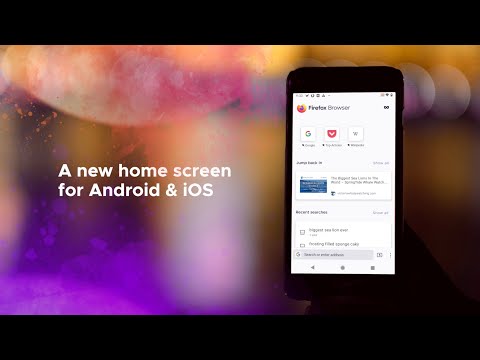
- Olakšan je povratak na ranije pregledane i zatvorene sadržaje – na novoj osnovnoj početnoj stranici omogućeno je pregledavanje nedavno zatvorenih tabova, sačuvanih oznaka, pretraga i preporuka Pocket usluge.
- Omogućena je personalizacija sadržaja koji se prikazuje na početnoj stranici. Na primer, moguće je prilagoditi prikaz spiskova najčešće posećenih sajtova, nedavno otvorenih tabova, sačuvanih oznaka, pretraga i preporuka iz Pocket-a.
- Dodata je podrška za premestiti dugotrajno neaktivne tabove u posebnu sekciju Inactive Tabs, kako bi se izbeglo preopterećenje glavne trake tabova. U Inactive Tabs se smestaju tabovi koji nisu korišćeni duže od 2 nedelje. Ovo ponašanje se može isključiti u podešavanjima „Settings->Tabs-> Move old Tabs to inactive.”
- Proširena je heuristika prilikom prikazivanja preporuka tokom kucanja u adresnoj traci.

Osim novina i ispravki grešaka, u Firefox 94 je ispravljeno 16 ranjivosti, od kojih su 10 označene kao opasne. 5 ranjivosti je uzrokovano problemima s radom memorije, kao što su prelivanja bafera i pristup već osvježenim područjima memorije. Potično, ovi problemi mogu dovesti do izvršavanja koda napadača prilikom otvaranja posebno oblikovanih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish