

Kompanija Mozilla je objavila da je aktivirala podršku za mehanizam ECH (Encrypted Client Hello) za korisnike stabilne verzije Firefoxa, čime se nastavlja razvoj tehnologije ESNI (Encrypted Server Name Indication) koja je namijenjena šifriranju informacija o TLS sesijama, kao što su tražena domena. Izvorni kod za rad sa ECH je dodan u verziju Firefoxa 85, ali je bio isključen po defaultu. U Chrome-u je podrška za ECH postepeno uključivana, počevši od verzije 115.
Budući da osim povezivanja sa serveru curenje informacija o traženim domenama događaja putem DNS-a, za potpunu zaštitu pored ECH potrebno je primijeniti tehnologiju DNS over HTTPS ili DNS over TLS za šifriranje DNS prometa. Firefox neće koristiti ECH bez aktiviranja DNS over HTTPS u postavkama. Provjeriti podršku za ECH u pretraživaču možete na ovoj stranici.
Jedan od faktora za aktiviranje podrške ECH u Firefoxu postala je odluka kompanije Cloudflare da nekoliko dana ranije omogući podršku ECH u svojoj mreži za isporuku sadržaja. Praktikovno, pošto su podaci o traženim hostovima prilikom korištenja ECH skriveni od analize, za filtriranje i blokiranje neželjenih sajtova koji koriste Cloudflare CDN, sada će biti potrebno blokirati cijelu Cloudflare mrežu, blokirati sve zahtjeve sa ECH ili organizovati presretanje HTTPS-a pomoću lažnih korijenskih certifikata na korisničkom sistemu.
Prvotno je za organizovanje rada više HTTPS sajtova na jednoj IP adresi korišteno TLS proširenje SNI, pri čemu se naziv traženog hosta navodio u ClientHello poruci koja se slala prije uspostavljanja šifrovanog kanala komunikacije. Ova osobina omogućila je ranu raspodjelu zahtjeva prema virtuelnim hostovima, ali je takođe omogućila internet provajderima selektivno filtriranje HTTPS prometa i analizu koje sajtove korisnik otvara, što nije omogućilo postizanje potpune privatnosti prilikom korištenja HTTPS-a.
Kako bi se riješio ovaj problem i isključila curenje podataka o zahtijevanom sajtu, kasnije je predložen ESNI ekstenzija koja implementira enkripciju podataka sa imenom hosta. Tokom uvođenja ESNI, otkriveno je da predloženi mehanizam ne pokriva sve moguće izvore curenja podataka o hostu i njegova primjena nije dovoljna za osiguranje potpune privatnosti HTTPS sesija. Konkretno, prilikom obnavljanja ranije uspostavljene sesije, ime domena je u otvorenom obliku nastavljeno pojavljivati među parametrima TLS ekstenzije PSK (Pre-Shared Key). Osim toga, pokušaji implementacije ESNI su otkrili probleme s kompatibilnošću i skalabilnošću koji su ometali široku upotrebu ESNI.
Uzimajući u obzir otkrivene nedostatke ESNI, razvijen je novi univerzalni mehanizam ECH, koji omogućava enkripciju parametara bilo kojih TLS ekstenzija. Tehnički, glavna razlika između ECH i ESNI je ta što se umjesto odvojenih polja šifrira odmah cijela poruka ClientHello. ECH podrazumijeva podjelu ClientHello na dvije odvojene poruke — šifrovanu poruku ClientHelloInner (SNI Inner) i nešifrovanu osnovnu poruku ClientHelloOuter (SNI Outer). U nešifrovanom SNI Outer prenose se podaci koji ne utječu na privatnost, kao što su verzija TLS-a i lista korištenih šifara, kao i opšte ime domene koje se ne poklapa s stvarnim imenom tražene domene. Na primjer, za sve klijente Cloudflare u nešifrovanom SNI Outer se navodi zajednički host „cloudflare-ech.com“, dok se stvarno ime traženog hosta šalje u šifrovanom SNI Inner i nije dostupno za analizu.
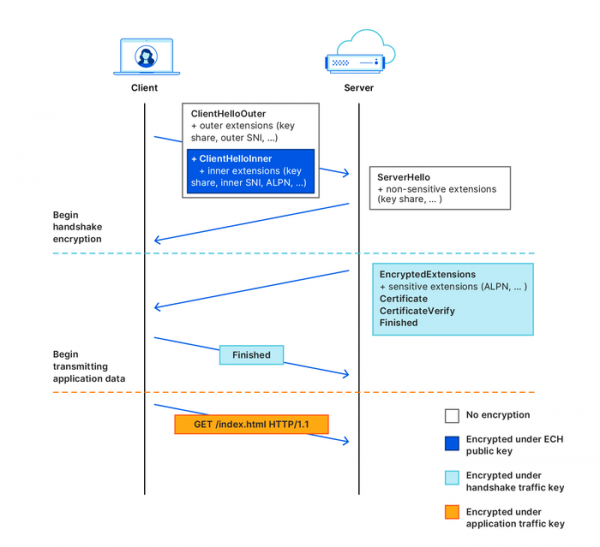
ECH takođe koristi drugačiju shemu distribucije ključeva za šifrovanje — informacija o javnom ključu se prenosi u DNS zapisima HTTPSSVC, a ne u TXT zapisima. Za dobijanje i šifrovanje ključa primjenjuje se autentifikovana end-to-end enkripcija zasnovana na mehanizmu HPKE (Hybrid Public Key Encryption). ECH takođe podržava sigurno ponovno slanje ključa sa servera, što se može koristiti u slučaju rotacije ključeva na serveru i za rješavanje problema prilikom dobijanja zastarjelih ključeva iz DNS keša.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish