

Kompanija Google je objavila izdanje web preglednika Chrome 123. Istovremeno je dostupan stabilan izdanja slobodnog projekta Chromium, koji je osnova Chrome-a. Preglednik Chrome se razlikuje od Chromium-a po korišćenju Google logotipa, postojanju sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju zaštićenog video sadržaja (DRM), sistemu automatske instalacije ažuriranja, stalnom uključivanju Sandbox izolacije, isporuci ključeva za Google API i prenosu RLZ parametara pri pretrazi. Za one kojima je potrebno više vremena za ažuriranje, posebno se podržava grana Extended Stable, koja traje 8 nedelja. Sledeće izdanje Chrome 124 je zakazano za 16. aprila.
Glavne promene u Chrome 123:
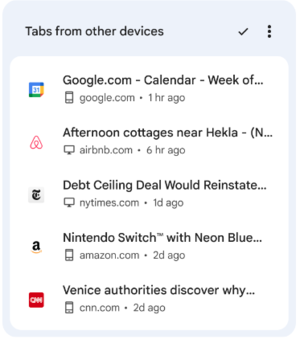
- Na stranici koja se prikazuje prilikom otvaranja novog taba, ponuđen je novi odeljak u kojem se prikazuju linkovi iz tabova koje su nedavno otvorili na drugim uređajima povezanima sa jednim Google nalogom.

- Dodata je podrška za kodiranje sadržaja pomoću Zstandard (zstd) algoritma kompresije, pored ranije podržavanih algoritama gzip, brotli i deflate.
- Uklonjena je implementacija slobodnog video kodeka Theora, koju je stvorila organizacija Xiph.org Foundation na osnovu kodeka VP3 i podržavana u Firefox-u i Chrome-u od 2009. godine, ali se ne podržava u Chrome-u za Android i preglednicima zasnovanim na WebKit-u, kao što je Safari. Kao razlog prestanka podrške za Theora navedena su zapažanja da u implementaciji Theora, koja ima dosta složenu logiku za parsiranje binarnih podataka i dekodiranje tokova, mogu postojati ranjivosti slične nedavnim kritičnim problemima sa VP8 enkoderom. Prema mišljenju programera, zbog učestalih 0-day napada na media kodeke, rizici povezani s bezbednošću nadmašuju nivo potražnje za kodekom Theora, koji se skoro uopšte ne koristi u praksi, ali ostaje značajna meta za potencijalne napade.
- Nastavlja se postepeno povećanje procenta korisnika za koje je isključena podrška za strane kolačiće postavljene pri pristupu sajtovima različitim od domena trenutne stranice. Ovi kolačići se koriste za praćenje kretanja korisnika između sajtova u kodu oglasnih mreža, društvenih mreža i sistema web analitike. Promene se sprovode u okviru inicijative Privacy Sandbox, čiji je cilj postizanje kompromisa između potrebe korisnika za očuvanjem privatnosti i želje oglasnih mreža i sajtova da prate preferencije posetilaca. Isključivanje stranih kolačića planira se postepeno proširiti i do 3. kvartala 2024. godine doseći 100%. Za isključivanje, bez čekanja na vanjske promene, predviđena je podešavanja "chrome://flags/#test-third-party-cookie-phaseout".
- Za mali procenat korisnika iz SAD-a uključena je podrška za mogućnosti koje koriste mašinsko učenje — režim pametnog grupisanja tabova, generator tema i interaktivni asistent, o kojima je bilo reči u najavi izdanja Chrome 121. Za sisteme sa centralizovanim upravljanjem konfiguracijom, administrator može omogućiti AI alate na nivou pravila, bez potrebe za uključivanjem eksperimentalnog režima.
- U servisu za sinhronizaciju postavki, istorije i oznaka (Chrome Sync) obustavljena je podrška za verzije pre Chrome 82.
- Prilikom aktiviranja proširene zaštite pretraživača (Safe Browsing > Enhanced protection) implementirano je slanje Google-u informacija o zahtevima proširenih ovlašćenja koje stranice šalju (takve strane se proveravaju prema spoljašnjoj bazi zlonamernog sadržaja i u slučaju podudaranja korisniku se odmah prikazuje upozorenje). Takođe je uključeno slanje telemetrije o odustajanju korisnika od upozorenja koja se prikazuju pre otvaranja stranica koje je Google stavio na crnu listu.
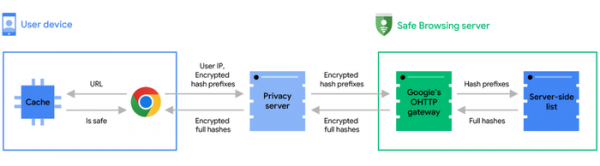
- Google je objavio članak sa objašnjenjem metoda koje se koriste za proveru sigurnosti stranica koje korisnik otvara prema bazi zlonamernog sadržaja, smeštenoj na spoljašnjem serveru. Radi očuvanja privatnosti prilikom provere URL-a koje korisnik otvara, Google-u se šalju ne puni haševi URL-a, već samo prefiks sa prvim 4 bajta haša. Na serveru Ovaj prefiks se provjerava u bazi zlonamjernih stranica i u slučaju podudaranja, lista odgovarajućih punih hešova povezanih s prefiksom se vraća u pretraživač korisnika, s čije strane se već vrši konačno usklađivanje s punim 32-bajtovnim hešom URL-a. Da bi se izbjeglo usklađivanje zahtjeva s IP adresom korisnika, prefiks heša se najprije šalje posredničkom proxyju, koji u svoje ime prosljeđuje zahtjev serveru sistema Safe Browsing.

- Implementirano je ispisivanje upozorenja u konzoli alata za web programere prilikom slanja zahtjeva unutar interne mreže (192.168.x.x, 10.x.x.x itd.), ako su takvi zahtjevi izvršeni van sigurnog konteksta i nisu prošli proaktivnu provjeru. Prije stvarne slanja zahtjeva pokrenutog od strane sajta ka resursu unutar interne mreže, pretraživač prvo šalje proaktivni testni zahtjev i provjerava da li server vraća HTTP zaglavlje "Access-Control-Allow-Private-Network: true", koje omogućava pristup intranet mreži. Ukoliko pristup nije dozvoljen, dolazi do pokušaja neciljanog pristupa internom servisu, što može biti znak pokušaja napada putem pretraživača na resurse u lokalnoj mreži (na primjer, napadač može umetnuti u iframe zahtjev ka web interfejsu domaćeg rutera, tipa " "). U izdanju Chrome 130, upozorenje planiraju zamijeniti ispisom greške i blokirati zahtjeve koji nisu prošli provjeru.
- U Chromeu za Android i iOS dodana je opcija nastavka pregledavanja sajtova koje su ranije otvorili na drugim uređajima povezanima na isti Google račun.
- U Chromeu za Android promijenjen je način pohrane lokalnih lozinki koje se ne sinkroniziraju s drugim uređajima. Ranije su se lokalne lozinke pohranjivale u Chrome profilu, a sada će biti premještene u skladište lozinki koje pružaju Google Play usluge, koje se već koristi za pohranu lozinke za Google račun. U Chromeu 123 novi režim pohrane aktiviran je za korisnike bez lokalnih lozinki, a u verziji Chrome 124 će se primjenjivati na korisnike s lokalnim lozinkama.
- Dodana je API za statičko usmjeravanje ServiceWorker-a (Service Worker Static Routing), koji omogućava isključivanje izvršavanja JavaScripta i presretanje od strane ServiceWorker-a prilikom zahtjeva za resursima koji zadovoljavaju postavljene uvjete. Drugim riječima, API omogućava određivanje kako učitati određene resurse i onemogućiti poziv ServiceWorker-a za resurse koji se mogu izvući iz predmemorije ili učitati direktno. Kao kriteriji za odlučivanje mogu se koristiti uzorci URL-a, metode zahtjeva, tip sadržaja (document, embed, font, video itd.) i status izvršenja ("running", "not-running"). Na primjer, za slanje post-zahtjeva sa podacima web forme direktno, bez poziva ServiceWorker-a, može se navesti: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '\/form\/*', requestMethod: 'post' }, source: 'network' }); });
- U CSS-u je dodana funkcija light-dark() za prilagođavanje sheme boja postavkama svijetlog ili tamnog režima. U funkciji se mogu navesti dvije vrijednosti koje će biti odabrane u zavisnosti od svijetlog ili tamnog režima. Na primjer "background-color: light-dark(lime, green);".
- Dodana je API Long Animation Frames za dijagnosticiranje odzivnosti sučelja web stranice i otkrivanje uskih grla prilikom iscrtavanja.
- U medijskom upitu "display-mode" dodana je podrška za vrijednost "picture-in-picture", koja omogućava kreiranje CSS pravila primjenjivih samo prilikom prikazivanja web aplikacije u režimu "slika u slici". @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- U CSS svojstvu "align-content" implementirana je mogućnost rada sa blokovima i ćelijama tabela. Na primjer, "display: block", "display: list-item", "display: table-cell" sada se mogu poravnati pomoću "align-content".
- Dodano je CSS svojstvo "field-sizing", koje omogućava veličinu elemenata forme da zavisi od njihovog sadržaja, na primjer, za automatsko povećanje veličine tekstualnog polja prilikom unosa podataka.
- U JavaScript interfejsu NavigationActivation dodat je parametar navigation.activation koji odražava stanje aktivacije dokumenta (na primjer, može se utvrditi da je dokument obnovljen iz predmemorije nakon što su pritisnuti dugmad za navigaciju "naprijed" ili "nazad"). Ovaj parametar može se koristiti za prilagodbu sadržaja stranice u zavisnosti od toga odakle je korisnik došao, na primjer, može se prikazivati drugačija animacija ako je korisnik došao s početne stranice.
- Unijete su poboljšanja u alatima za web razvoj.
Pored novih funkcionalnosti i ispravki grešaka, nova verzija eliminiše 12 ranjivosti. Mnoge od ranjivosti su otkrivene kao rezultat automatizovanog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu otkrivene kritične greške koje omogućavaju zaobilaženje svih nivoa zaštite preglednika i izvršavanje koda u sistemu izvan sandbox okruženja. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google je isplatila 7 nagrada u ukupnom iznosu od 22 hiljade dolara (po jedna nagrada od 10.000, 4.000, 3.000 i 1.000, i dvije nagrade od 2.000). Iznos jedne nagrade još nije definiran.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish