

Kompanija Google je objavila verziju web pretraživača Chrome 127. Istovremeno je dostupan stabilni izdanja slobodnog projekta Chromium, koji je osnova Chrome-a. Pretraživač Chrome se razlikuje od Chromium-a po upotrebi Google logotipa, prisustvu sistema za slanje obaveštenja u slučaju pada, modulima za reprodukciju sadržaja zaštićenog od kopiranja (DRM), sistemu automatskog instaliranja ažuriranja, stalnom uključivanju Sandbox izolacije, isporuci ključeva za Google API i prenošenju RLZ parametara prilikom pretrage. Za one kojima je potrebno više vremena za ažuriranje, podržava se posebna grana Extended Stable, koja dolazi sa 8 nedelja podrške. Sledeće izdanje Chrome 128 planirano je za 20. avgust.
Glavne promene u Chrome 127:
- U režimu "Incognito" po defaultu je uključena funkcija "HTTPS-First", koja automatski preusmerava HTTP zahteve na HTTPS. Kako bi se omogućio rad sa sajtovima koji ne podržavaju HTTPS, implementirano je vraćanje na HTTP, ako nakon preusmeravanja ne uspe da se izvrši zahtev preko HTTPS-a ili se jave problemi sa sertifikatima. Prilikom pokušaja otvaranja sajta preko HTTP-a prikazuje se posebno upozorenje.
- U ugrađenoj skladištu osnovnih sertifikata (Chrome Root Store) odlučeno je da se prekine poverenje u sertifikacioni autoritet Entrust zbog višestrukih kršenja zahteva za sertifikacione autoritete, nepoštovanja vremenskih okvira za reagovanje na problematične sertifikate, odlaganja povlačenja sertifikata, neprikladnog obeležavanja izveštaja o incidentima i nepoštovanja pravila prilikom izdavanja TLS certifikata nivoa EV (Extended Validation), koji zahteva proveru dokumenata o pripadnosti domena i potvrdu vlasnika resursa. Zbog nedostatka akcija na otklanjanju uočenih nedostataka, TLS sertifikati koje izdaje Entrust nakon 31. oktobra 2024. godine smatraće se u Chrome-u kao nepouzdani. Sertifikati izdati pre 31. oktobra nastaviće da se smatraju normalnim.
- Počeo je proces postepenog ukidanja podrške za drugu verziju manifest datoteke Chrome, koja definiše mogućnosti i resurse dostupne za dodatke написане koristeći API WebExtensions. Isključenje dodataka koji koriste drugu verziju manifest datoteke trenutno se odnosi samo na deo korisnika testnih verzija Chrome-a (ne zvaničnih verzija). Potpuno završavanje migracije na treću verziju manifest datoteke planira se do juna 2025. godine.
- Kada je uključena proširena zaštita u pretraživaču (Safe Browsing > Enhanced protection), implementirano je slanje na servera Google dodatne telemetrije sa informacijama o pregledanim stranicama, ako te stranice koriste API-e za iniciranje vibracije (Vibration) ili potpun kontrolu nad mišem (PointerLock) i tastaturom (Keyboard). Ako je otvorena stranica na crnoj listi, korisniku se prikazuje odgovarajuće upozorenje, a funkcionalnost označenih API-a se isključuje.
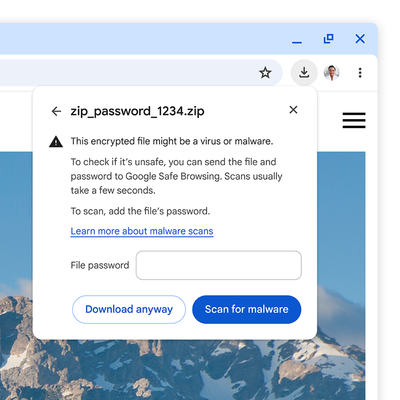
- Završena su istraživanja u vezi sa unapređenjem provere preuzetih datoteka u režimu proširene zaštite pretraživača (Safe Browsing > Enhanced protection), pri čemu je omogućeno slanje izvršnih datoteka i sumnjivih arhiva na Google servere na provere na prisustvo virusa i malicioznog softvera. Za provere bezbednosti preuzetih enkriptovanih arhiva (.zip, .7z i .rar), pretraživač će zatražiti od korisnika lozinku za dešifrovanje arhiva. Korisnik može odbiti proveru ili uneti lozinku, nakon čega će pretraživač poslati datoteku sa lozinkom za proveru na Google servere. U standardnom (neproširenom) režimu Safe Browsing takođe će biti prikazan upit za lozinku, ali će umesto slanja sadržaja arhiva na Google servere, biti poslati samo metapodaci i heševi sadržanih datoteka u arhivu. Implementirana su uočljivija upozorenja o preuzimanju opasnih datoteka, koja se prikazuju ne u donjoj traci, već ispod gornje trake.

- Predložena je početna implementacija specifikacije Private Network Access koja ograničava mogućnost preuzimanja resursa sa javno dostupnih sajtova koji upućuju na hostove unutar interne mreže (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 itd.). Takvo preuzimanje resursa sada je dozvoljeno samo kada se stranica otvori u sigurnom kontekstu (preko HTTPS-a). U budućnosti je planirano potpuno ograničavanje mogućnosti nekontrolisane interakcije s internim intranet podmrežama sa stranica koje se otvaraju sa javnih sajtova, jer se ovakvi zahtevi koriste od strane zlonamernih lica za provođenje CSRF napada na rutere, pristupne tačke, štampače, korporativne web interfejse i druge uređaje i servise koji prihvataju zahteve samo iz lokalne mreže. Eksperimenti sa blokiranjem započeli su još 2022. godine u Chrome 98, ali je blokada odložena zbog otkrivenih rupa.
- U režimu «Origin trials» implementirana je eksperimentalna blokada pristupa IP 0.0.0.0, jer se ovaj IP može koristiti za obilaženje blokade pristupa IP 127.0.0.1 (localhost) na platformama Linux i macOS.
- U verziji za platformu Android pojednostavljen je interfejs za povezivanje sa Google nalogom i sinhronizaciju podataka, kao što su sačuvane lozinke i oznake. Sinhronizacija je sada integrisana sa prijavom u nalog i nije predstavljena kao posebna mogućnost u podešavanjima.
- U verziji za platformu Android ažuriran je interfejs za upravljanje lozinkama. Korisnicima koji su se povezali sa svojim Google nalogom, ali nisu aktivirali sinhronizaciju, pružena je mogućnost čuvanja i korišćenja lozinki vezanih za Google nalog.
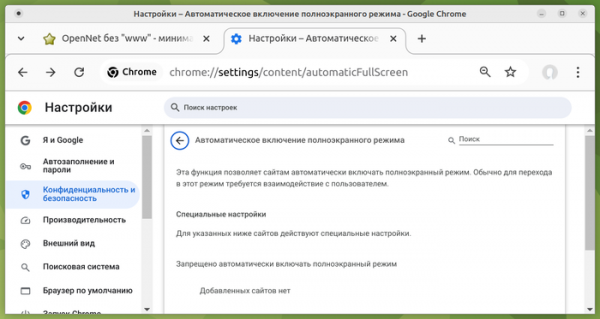
- Dodana je opcija „Automatsko uključivanje punog ekrana” (Automatic Fullscreen, chrome://settings/content/automaticFullScreen) koja omogućava sajtovima da automatski pređu u pun ekran koristeći metodu Element.requestFullscreen() bez potvrde korisnika, kao i da prikažu dijaloge pretraživača bez izlaska iz režima punog ekrana. Podrazumevano je opcija isključena i može se aktivirati za određene sajtove i web aplikacije. U kombinaciji sa API-jem za upravljanje prozorima i postavkama iskačućih obaveštenja (chrome://settings/content/popups), nova funkcija pojednostavljuje korišćenje mogućnosti kao što su otvaranje iskačućeg prozora na celoj površini drugog monitora, prikazivanje sadržaja u punom ekranu na svim ekranima ili na dodatnom ekranu, a prebacivanje sadržaja iz punog ekrana sa jednog displeja na drugi.

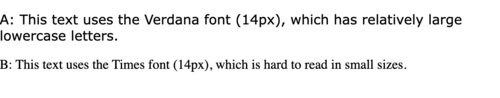
- Dodato je CSS svojstvo font-size-adjust koje omogućava promenu veličine malih slova u odnosu na veličinu velikih slova, postavljenu putem svojstva „font-size”, što može biti korisno, na primer, za održavanje prethodnog nivoa čitljivosti teksta u slučaju korišćenja rezervnog fonta kada je glavni font nedostupan. Kod fontova koji imaju različite koeficijente visine malih slova u poređenju sa veličinom fonta, veličine slova se značajno razlikuju, što, na primer, može učiniti tekst teško čitljivim kada se font Verdana menja u Times.

- U API-ju za statičku rutiranje ServiceWorker-a (Service Worker Static Routing), koji omogućava definisanje načina učitavanja određenih resursa i isključivanje poziva ServiceWorker-a za resurse koji se mogu preuzeti iz keša ili učitati direktno, dodana je mogućnost primene logičke operacije „not” za inverziju uslova za upoređivanje zahteva.
- Omogućeno je prenos događaja aktivacije, formiranih kada korisnik radi sa sadržajem u prozoru otvorenom u režimu „slika u slici” (picture-in-picture), u roditeljski prozor za ovaj režim. Izmena omogućava korišćenje API-ja User Activation (navigator.userActivation) na glavnoj stranici, sa koje je otvoren prozor „slika u slici”, za određivanje interakcije korisnika sa tim prozorom (na primer, može se saznati da li je korisnik kliknuo mišem u prozoru „slika u slici” ili je stranica samo učitana i ostala netaknuta).
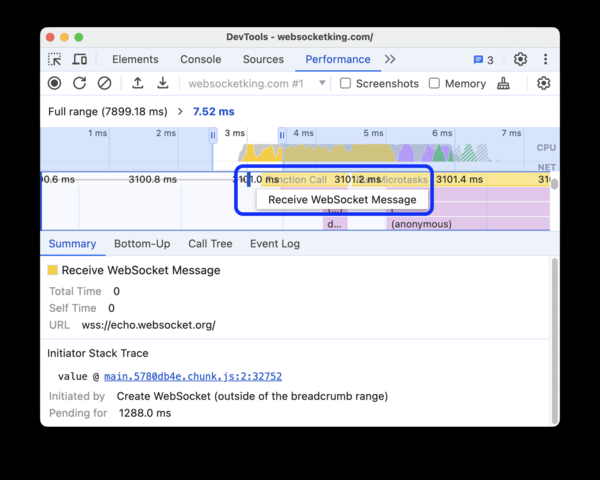
- Unaprijeđeni alati za web razvoj. Dodane su veze na relevantne pozicije u dokumentu prilikom pregleda CSS stilova, na koje se pozivaju CSS svojstva za prikaz elemenata povezanih s lokacijom drugih elemenata (CSS Anchor Positioning). Prilikom pregleda HTML koda dodane su veze na koje upućuje atribut "popovertarget". U panelu za inspekciju mrežne aktivnosti dodana je nova unaprijed postavljena brzina simulacije pristupa "Fast 4G" (prethodno "Fast 3G" preimenovano u "Slow 4G", a "Slow 3G" u "3G"). U panelu za analizu performansi, prilikom praćenja, prikazana su saznanja o slanju i primanju poruka putem WebSocketa.

Osim novih funkcija i ispravki grešaka, nova verzija uklanja 24 ranjivosti. Mnoge od tih ranjivosti otkrivene su putem automatiziranog testiranja koristeći alate kao što su AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Pet problema je označeno visokim nivoom opasnosti. Nisu otkrivene kritične ranjivosti koje dopuštaju zaobilaženje svih nivoa zaštite preglednika i izvršavanje koda izvan sandbox okruženja. Kao deo programa za nagrađivanje otkrivača ranjivosti, kompanija Google je isplatila 16 nagrada u ukupnom iznosu od 47,5 hiljada američkih dolara (jedna nagrada od $11000, $5000, $3000 i $500, dve nagrade od $8000, tri nagrade od $2000). Iznos 6 nagrada još nije određen.

Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish