

Zašto resetirati lozinku phpMyAdmin? Može biti mnogo situacija - zaboravili ste ovu lozinku i iz nekog razloga se ne možete sjetiti putem e-pošte, iz nekog razloga vam nije dozvoljen pristup admin panelu, zaboravili ste lozinku za e-poštu ili više ne koristite ovo polje, vaš blog je jednostavno razbijen i promijenjena lozinka (ne daj Bože) itd. Najlakše rješenje je resetirati lozinku putem phpMyAdmin na web hostingu.
Nedavno sam radio s blogom koji je zahtijevao direktnu intervenciju u bazu podataka i resetiranje lozinke, pa sam odlučio napisati ovaj post kako biste, ako bude potrebno, imali neke upute o tome "Kako resetirati lozinku za administratorski panel". WordPress kroz phpMyAdmin hosting."
Dakle, u svakom slučaju, ali pristup hostingu u upravljačka ploča Vaša web stranica(e) ostaje vaša i to je sve što nam treba. U zavisnosti od usluge internet hostinga koju koristite, vrsta i izgled kontrolne ploče vaše web stranice će se razlikovati, ali svaka ploča ima opciju "phpMyAdmin", koju možete pronaći ovdje.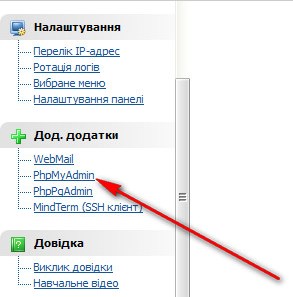
phpMyAdmin može biti sakriven, recimo - nalazi se u podstavci "Upravljanje bazom podataka“, pa pažljivo pogledajte kontrolnu ploču i pronađite ovu aplikaciju. Pronađen i idi direktno na phpMyAdmin. Evo slike pred vama:
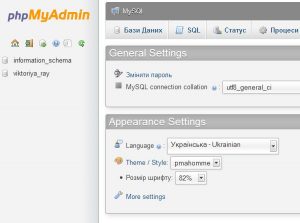
Ovdje imamo priliku da radimo sve što nam je potrebno sa našim bazama podataka, da u potpunosti upravljamo njima. Sada moramo pronaći bazu podataka koja se tiče našeg bloga. Ako se ne sjećate koja baza podataka sa liste (možda ih ima nekoliko na lijevoj strani) se odnosi na vaš resurs, onda samo pogledajte datoteku wp-config.php u koju ste unijeli sve ove podatke.
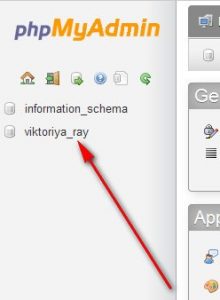
Pronađite red u ovoj datoteci:
define('DB_NAME', 'Naziv vaše baze podataka');
I to je ta baza podataka koju odaberete u phpMyAdmin.
Kliknemo na ovu bazu podataka i pred nama će se otvoriti cijela struktura, sve tabele koje možemo promijeniti. Sada nas zanima tabelawp_users.
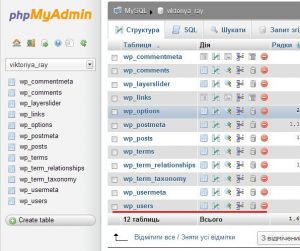
Ova tabela navodi sve korisnike (ako ih ima više) koji imaju pristup za upravljanje blogom. Ovdje možemo promijeniti lozinku ili izbrisati određenog korisnika - kliknite na wp_users i otvorit će nam se sadržaj cijele tabele.
Ovdje moramo urediti lozinku. U slučaju bloga sa kojim sam radio, bilo je jasno da je pored administratora registrovan još jedan korisnik, a vlasnik mi je rekao da treba biti samo jedan korisnik. Dakle, neko je već živio tamo.
U tabeli trebamo kliknuti na olovku "Uredi" pored korisničkog imena i promijeniti lozinku.
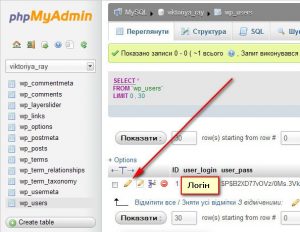
Pred nama će se otvoriti struktura ove tabele u kojoj ćemo vidjeti sve podatke koji se odnose na ovog korisnika. Neću se detaljno zadržavati na svakoj traci - samo ću vam reći kako da poništite lozinku.
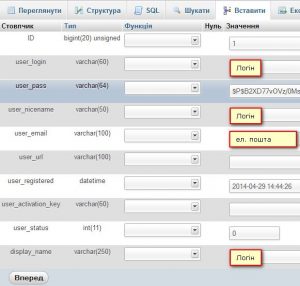
Sada imamo šifru šifru pomoću MD5 metode, tako da vidimo čudne znakove u odgovarajućem redu.
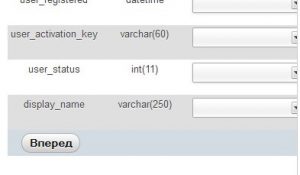
da promijenite lozinku - uradite sledeće: u liniji USER_PASS u polje lozinka upisujemo novu lozinku, a u polje varchar(64) - odaberite metodu šifriranja MD5.
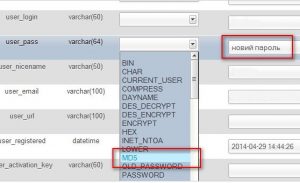
Unesite promjene i kliknite na dugmenaprijed» na samom dnu i sačuvajte novu lozinku.
Nakon što sačuvate sve promjene, lozinka koju ste registrovali će ponovo postati MD5, ali će biti ona koja vam je potrebna. Sada tiho idemo u radionicu bloga sa novom lozinkom.
Vijeće. NIKAD ne koristite login admin i jednostavne lozinke - to će vas spasiti od neugodnih posljedica hakovanja vašeg resursa. Promijenite svoje pristupne podatke na složenije i "čudnije".
