

Byl vydán webový prohlížeč Firefox 93. Dále bylo vytvořeno aktualizované vydání s dlouhodobou podporou — 78.15.0 a 91.2.0. Na beta testování byla převedena branch Firefox 94, jejíž vydání je naplánováno na 2. listopadu.
Hlavní novinky:
- Podpora formátu obrázků AVIF (AV1 Image Format) byla ve výchozím nastavení zahrnuta, přičemž využívá technologie intra-frame komprese ze standardu kódování videa AV1. Podporována jsou barevná prostoru s plným i omezeným rozsahem barev a také transformační operace (otáčení a zrcadlení). Animace zatím není podporována. Pro nastavení souladu se specifikací byl v about:config navržen parametr „image.avif.compliance_strictness“. Výchozí hodnota HTTP záhlaví ACCEPT byla změněna na „image\/avif,image\/webp,*\/ *“.
- Motor WebRender, napsaný v jazyce Rust, byl převeden na povinnou součást, což umožňuje výrazné zvýšení rychlosti vykreslování a snížení zátěže CPU tím, že operace vykreslování obsahu stránky, realizované pomocí shaderů na GPU, jsou přesunuty na GPU. Pro systémy se staršími grafickými kartami nebo problematickými grafickými ovladači se v WebRender používá režim softwarového rastrování (gfx.webrender.software=true). Podpora možnosti pro vypnutí WebRender (gfx.webrender.force-legacy-layers a MOZ_WEBRENDER=0) byla ukončena.
- Byla vylepšena podpora protokolu Wayland. Byla přidána vrstva, která řeší problémy s clipboardem v prostředích založených na protokolu Wayland. Zahrnuty jsou také změny, které eliminuje blikání při přesunu okna k okraji obrazovky v konfiguracích s více monitory při používání Wayland.
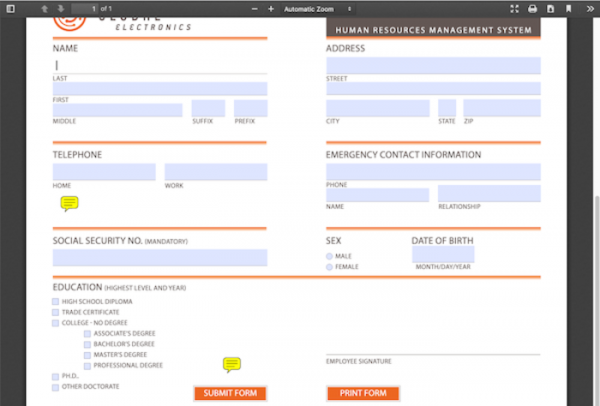
- Ve vestavěném PDF prohlížeči byla implementována možnost otevírání dokumentů s interaktivními XFA formuláři, které se běžně používají v elektronických formulářích různé banky a státní instituce.

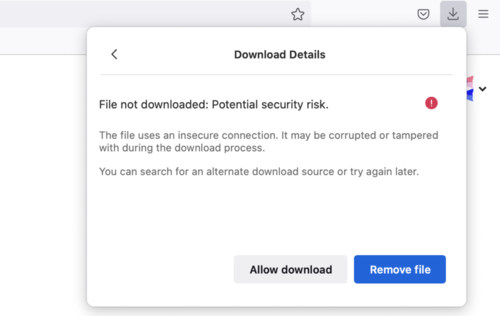
- Byla aktivována ochrana proti stahování souborů zasílaných přes HTTP bez šifrování, ale iniciovaných zstránek otevřených přes HTTPS. Takové stahování není chráněno proti manipulaci v důsledku kontroly nad přenosovým provozem, ale uživatel má díky přechodu z HTTPS na stránku falešný dojem o jejich bezpečnosti. Při pokusu o stažení takových dat se uživateli zobrazí upozornění, které mu umožní blokaci zrušit. Kromě toho je nyní zakázáno a bude tiše blokováno stahování souborů z izolovaných iframe, kde není explicitně uveden atribut allow-downloads.

- Byla vylepšena realizace mechanismu SmartBlock, určeného k řešení problémů na webech způsobených blokováním externích skriptů v režimu soukromého prohlížení nebo při aktivaci přísného blokování nežádoucího obsahu. SmartBlock automaticky nahrazuje sledovací skripty zástupnými skripty, které zajišťují správné načítání webu. Zástupné skripty jsou připraveny pro některé populární sledovací skripty zařazené do seznamu Disconnect. V nové verzi byla zahrnuta adaptivní blokace skriptů Google Analytics, skriptů reklamních sítí Google a widgetů služeb Optimizely, Criteo a Amazon TAM.
- V režimech soukromého prohlížení a přísného blokování nežádoucího obsahu byla aktivována dodatečná ochrana HTTP hlavičky „Referer“. V těchto režimech je nyní webům zakázáno zahrnovat prostřednictvím hlavičky HTTP Referrer-Policy politiky „no-referrer-when-downgrade“, „origin-when-cross-origin“ a „unsafe-url“, které umožňují obejít výchozí nastavení a přenášet podnikům úplnou URL ve hlavičce „Referer“. Připomínáme, že ve Firefoxu 87 byla s cílem blokovat potenciální úniky citlivých údajů ve výchozím nastavení aktivována politika „strict-origin-when-cross-origin“, která zahrnovala odstranění cest a parametrů z „Referer“ při odeslání žádosti na jiné hostitele při přístupu přes HTTPS, přenos prázdného „Referer“ při přechodu z HTTPS na HTTP a přenos úplného „Referer“ pro interní přechody v rámci jedné stránky. Účinnost této změny byla však zpochybněna, protože weby mohly manipulací s Referrer-Policy obnovit staré chování.
- Na platformě Windows byla zavedena podpora automatického uvolňování záložek z paměti, pokud úroveň volné paměti v systému dosáhne kriticky nízkých hodnot. V první řadě se uvolňují záložky, které spotřebovávají nejvíce paměti a na které uživatel dlouho neklikl. Při přepnutí na uvolněnou záložku se její obsah automaticky znovu načte. Na Linuxu byla tato funkčnost slíbena v některé z následujících verzí.
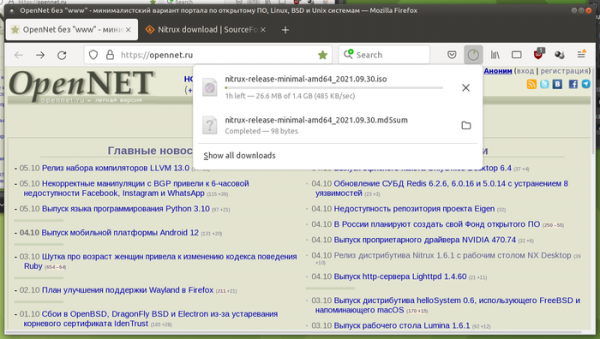
- Design panelu se seznamem stažení byl sladěn s celkovým vizuálním stylem Firefoxu.

- V kompaktním režimu byly zmenšeny odsazení mezi prvky hlavního menu, overflow-menu, záložkami a historií návštěv.

- K algoritmům, které lze použít k organizaci autentifikace (HTTP Authentication), byl přidán SHA-256 (předtím byl podporován pouze MD5).
- TLS šifry, které používají algoritmus 3DES, jsou nyní ve výchozím nastavení zakázány. Například sada šifer TLS_RSA_WITH_3DES_EDE_CBC_SHA je náchylná k útoku Sweet32. Obnovení podpory 3DES je možné po výslovném povolení v nastavení starších verzí TLS.
- Na platformě macOS byl vyřešen problém se ztrátou relací v případě spuštění Firefoxu z připojeného souboru „.dmg”.
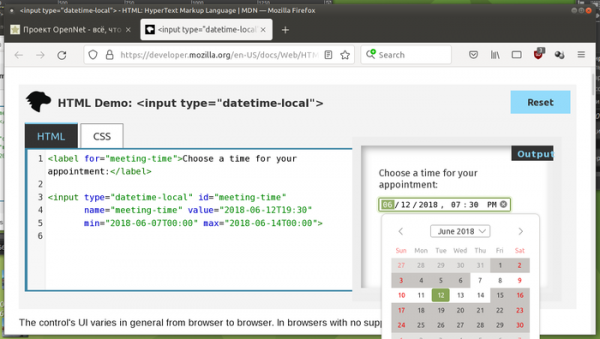
- Bylo implementováno uživatelské rozhraní pro přehledný vstup data a času pro prvek webových formulářů <input type=»datetime-local»>.
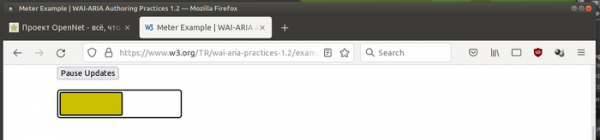
- Pro prvky s atributem aria-label nebo aria-labelledby byla implementována role meter (role=»meter»), která umožňuje realizaci indikátorů číselných hodnot, měnících se v určitém rozsahu (například indikátory nabití baterie).

- Do CSS vlastnosti font-synthesis byla přidána podpora klíčového slova „small-caps”.
- Byla implementována metoda Intl.supportedValuesOf(), která vrací pole podporovaných kalendářů, měn, soustav číslování a měrných jednotek.
- Pro třídy byla poskytnuta možnost využití statických bloků inicializace pro seskupování kódu, který se spouští jednou při zpracování třídy: class C { /\/\/ Blok bude spuštěn při zpracování samotné třídy static { console.log(„Statický blok C”); } }
- Byla přidána podpora volání HTMLElement.attachInternals pro přístup k dodatečným metodám správy formuláře.
- Do metody ElementInternals byl přidán atribut shadowRoot, který umožňuje vlastním prvkům přistupovat k vlastnímu oddělenému kořenu v Shadow DOM, nezávisle na stavu.
- Do metody createImageBitmap() byla přidána podpora vlastností imageOrientation a premultiplyAlpha.
- Byla přidána globální funkce reportError(), která umožňuje skriptům vypisovat chyby do konzole a emulovat vznik nechytnutelných výjimek.
- Vylepšení ve verzi pro platformu Android:
- Při spuštění na tabletech byly do panelu přidány tlačítka „vpřed“, „zpět“ a „obnovit stránku“.
- Automatické vyplňování uživatelských jmen a hesel ve webových formulářích je ve výchozím nastavení povoleno.
- Byla umožněna možnost používat Firefox jako správce hesel pro vyplňování přihlašovacích údajů v jiných aplikacích (povoleno přes „Nastavení“ > „Přihlašovací údaje a hesla“ > „Automaticky vyplnit v jiných aplikacích“).
- Byla přidána stránka „Nastavení“ > „Přihlašovací údaje a hesla“ > „Uložené přihlašovací údaje“ > „Přidat přihlášení“ pro ruční přidání údajů do správce hesel.
- Byla přidána stránka „Nastavení“ > „Shromažďování dat“ > „Studie a vypnout“, která umožňuje vzdát se účasti na testování experimentálních funkcí.
Kromě novinek a oprav chyb ve Firefoxu 93 byla odstraněna 13 zranitelností, z nichž 10 je označeno jako nebezpečné. 9 zranitelností (shromážděných pod CVE-2021-38500, CVE-2021-38501 a CVE-2021-38499) bylo způsobeno problémy s pamětí, jako jsou přetečení zásobníku a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k vykonání kódu útočníka po otevření speciálně upravených stránek.
V beta verzi Firefoxu 94 byla implementována nová služební stránka „about:unloads“, na které může uživatel za účelem snížení spotřeby paměti donutit k uvolnění určitých záložek, aniž by je zavíral (obsah bude znovu načten při přechodu na záložku).
Zdroj: opennet.ru
