

Izraelský bezpečnostní výzkumník Ido Hoorvitch z Tel Avivu zveřejnil výsledky experimentu zaměřeného na spolehlivost hesel používaných pro přístup k bezdrátovým sítím. V rámci výzkumu se podařilo zjistit hesla pro přístup k 3663 z 5000 (73%) zkoumaných bezdrátových sítí v Tel Avivu z zachycených snímků s identifikátory PMKID. Výsledkem bylo zjištění, že většina vlastníků bezdrátových sítí používá nedůvěryhodná hesla, která jsou náchylná k prolomení pomocí hashů, a jejich bezdrátové sítě lze napadnout použitím běžných utilit hashcat, hcxtools a hcxdumptool.
Ido použil přenosný počítač s Ubuntu Linux k zachycení paketů bezdrátových sítí, který umístil do batohu a procházel městem, dokud se mu nepodařilo zachytit snímky s identifikátory PMKID pěti tisíc různých bezdrátových sítí. Poté použil počítač se 8 GPU NVIDIA QUADRO RTX 8000 48GB k prolomení hesel podle hashů získaných z identifikátoru PMKID. Výkon prolomení byl na tomto serveru úrovni téměř 7 milionů hashů za sekundu. Pro srovnání, běžný notebook dosahuje výkonu přibližně 200 tisíc hashů za sekundu, což stačí k prolomení jednoho hesla skládajícího se z 10 číslic zhruba za 9 minut.
Aby se urychlilo prolomení, byla kombinace omezena na sekvence obsahující pouze 8 malých písmen, a také 8, 9 nebo 10 číslic. Toto omezení bylo dostatečné k určení hesel pro 3663 z 5000 sítí. Nejoblíbenější byly hesla o 10 číslicích, která byla používána ve 2349 sítích. Hesla o 8 číslicích se používala v 596 sítích, 9 číslic v 368 sítích a hesla o 8 malých písmenech v 320 sítích. Opakované prolomení pomocí slovníku rockyou.txt o velikosti 133 MB umožnilo okamžitě zjistit 900 hesel.
Předpokládá se, že situace s důvěryhodností hesel v bezdrátových sítích v jiných městech a zemích je přibližně shodná a většina hesel může být prolomena za několik hodin a s náklady kolem 50 $ na bezdrátovou kartu s podporou monitorovacího režimu (v experimentu byla použita karta ALFA Network AWUS036ACH). Útok na základě PMKID je použitelný pouze pro přístupové body, které podporují roaming, ale praxe ukázala, že většina výrobců jej nezapíná.
K útoku byl použit běžný typ hackování bezdrátových sítí s WPA2, známý od roku 2018. Na rozdíl od tradičního způsobu, který vyžaduje zachycení handshake rámců během připojení uživatele, metoda založená na zachycení PMKID není vázána na připojení nového uživatele do sítě a může být provedena kdykoliv. Pro získání dat potřebných k zahájení odhalování hesla stačí zachytit jeden rámec s identifikátorem PMKID. Takové rámy lze získat jak v pasivním režimu, sledováním aktivity související s roamingem, tak i vynucením zahájení přenosu rámců s PMKID do vzduchu zasláním autentizačního požadavku na přístupový bod.
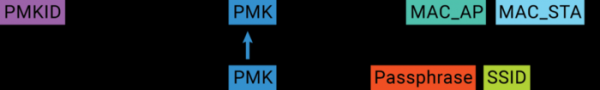
PMKID je hash generovaný pomocí hesla, MAC adresy přístupového bodu, MAC adresy klienta a názvu bezdrátové sítě (SSID). Poslední tři parametry (MAC AP, MAC Station a SSID) jsou zpočátku známy, což umožňuje použít metodu procházení slovníkem k určení hesla, podobně jako mohou být hesla uživatelů v systému odhalena při úniku jejich hashe. Takže ochrana vstupu do bezdrátové sítě zcela závisí na odolnosti nastaveného hesla.
Zdroj: opennet.ru
