

Společnost GitLab varovala uživatele před zvýšenou aktivitou útočníků, související s využíváním kritické zranitelnosti CVE-2021-22205, která umožňuje vzdálené spuštění vlastního kódu na serveru bez nutnosti ověření, na kterém je platforma GitLab pro spolupráci v oblasti vývoje.
Problém se projevuje v GitLab od verze 11.9 a byl vyřešen již v dubnových verzích GitLab 13.10.3, 13.9.6 a 13.8.8. Nicméně, podle provedeného skenování globální sítě 31. října z 60 tisíc veřejně přístupných instancí GitLab, stále na 50 % systémů běží zastaralé verze GitLab, které jsou zranitelné. Potřebné aktualizace byly nainstalovány pouze na 21 % z prozkoumaných servery, a u 29 % systémů se nepodařilo zjistit číslo používané verze.
Nedbalost správců serverů s GitLab při instalaci aktualizací vedla k tomu, že zranitelnost začali útočníci aktivně využívat, a začali instalovat na serverech malware a připojovat je k síti botnetu, který se podílí na provádění DDoS útoků. V pikovém období dosahoval objem provozu během DDoS útoku, generovaném botnetem na základě zranitelných serverů GitLab, až 1 terabit za sekundu.
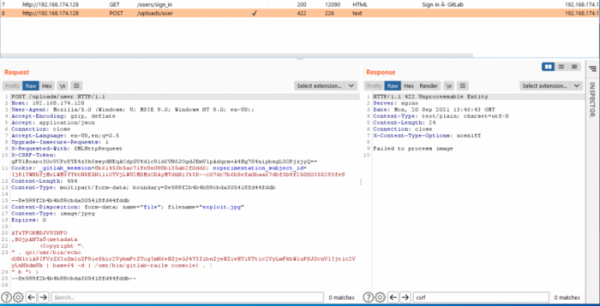
Zranitelnost je způsobena nesprávným zpracováním nahrávaných souborů s obrázky externím parserem založeným na knihovně ExifTool. Zranitelnost v ExifTool (CVE-2021-22204) umožnila vykonání libovolných příkazů v systému při analýze metadat z DjVu souborů: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «) )
Přičemž, protože skutečný formát určoval ExifTool podle MIME typu obsahu, nikoli podle přípony souboru, mohl útočník nahrát DjVu dokument s exploit ve formátu běžného JPG nebo TIFF obrázku (GitLab vyvolává ExifTool pro všechny soubory s příponami jpg, jpeg a tiff k čištění nadbytečných tagů). Příklad exploitu. V konfiguraci GitLab CE je na defaultě útok proveditelný zasláním dvou požadavků, které nevyžadují ověření.
Uživatelé GitLab by měli zajistit, že používají aktuální verzi, a v případě použití zastaralé verze ihned nainstalovat aktualizace, a pokud to z nějakého důvodu není možné, selektivně aplikovat záplatu blokující projevy zranitelnosti. Uživatelům neaktualizovaných systémů se také doporučuje ověřit, že jejich systém nebyl kompromitován, analýzou logů a kontrolou podezřelých účtů útočníků (například dexbcx, dexbcx818, dexbcxh, dexbcxi a dexbcxa99).
Zdroj: opennet.ru
