

Společnost Google představila vydání webového prohlížeče Chrome 96. Zároveň je k dispozici stabilní verze svobodného projektu Chromium, který tvoří základ pro Chrome. Prohlížeč Chrome se vyznačuje použitím log od Google, systémem zasílání upozornění v případě pádu, moduly pro přehrávání chráněného video obsahu (DRM), systémem automatického instalování aktualizací a přenášením RLZ parametrů při hledání. Větev Chrome 96 bude podporována po dobu 8 týdnů v rámci cyklu Extended Stable. Další vydání Chrome 97 je naplánováno na 4. ledna.
Hlavní změny v Chrome 96:
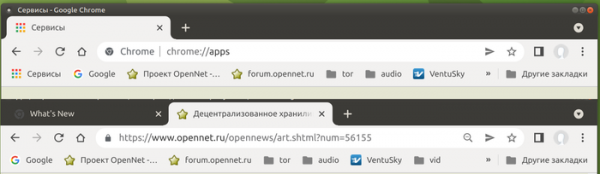
- Na liště záložek, zobrazující se pod adresním řádkem, je ve výchozím nastavení skryto tlačítko Aplikace, které umožnilo otevřít stránku „chrome://apps“ se seznamem nainstalovaných služeb a webových aplikací.

- Byla ukončena podpora pro platformu Android 5.0 a starší verze.
- Byla přidána podpora pro přesměrování z HTTP na HTTPS pomocí DNS (při určování IP adress kromě DNS záznamů „A“ a „AAAA“ se také dotazuje na DNS záznam „HTTPS“, přičemž pokud je přítomen, prohlížeč se ihned připojí k webu prostřednictvím HTTPS).
- V edici pro desktopové systémy byla funkce zpětního a předního mezipaměti (Back-forward cache), která zajišťuje okamžité přepínání při použití tlačítek „Zpět“ a „Dopředu“, rozšířena o podporu navigace na dříve navštívené stránky po otevření jiného webu.
- Byla přidána nastavení „chrome://flags#force-major-version-to-100“ pro testování možného narušení funkce webových stránek po dosažení verze prohlížeče složené ze tří číslic místo dvou (v době po vydání Chrome 10 se v knihovnách parsování User-Agent objevilo mnoho problémů). Po aktivaci možnosti se v hlavičce User-Agent začne vydávat verze 100 (Chrome/100.0.4664.45).
- Ve verzích pro platformu Windows byly údaje související s pracovním síťovým službami (cookies apod.) přesunuty do samostatného podadresáře „Network“ v rámci přípravy na implementaci mechanismu síťové izolace (Network Sandbox).
- V režimu Origin Trials (experimentální funkce vyžadující samostatnou aktivaci) bylo přidáno několik nových API. Origin Trial zahrnuje možnost práce se specifikovaným API z aplikací načítaných z localhost nebo 127.0.0.1, nebo po registraci a získání speciálního tokenu, který platí omezenou dobu pro konkrétní web.
- Byl navržen objekt FocusableMediaStreamTrack (bude přejmenován na BrowserCaptureMediaStreamTrack), který podporuje metodu focus(), pomocí které aplikace zajišťující zachytávání obsahu oken nebo záložek (např. programy pro vysílání obsahu oken během videokonferencí) mohou získat informace o zaměření vstupu a sledovat jeho změnu.
- Byl implementován mechanismus Priority Hints, který umožňuje nastavit důležitost různých načítaných zdrojů pomocí přidání atributu „importance“ v znacích, jako jsou iframe, img a link. Atribut může mít hodnoty „auto“, „low“ a „high“, které ovlivňují pořadí načítání externích zdrojů prohlížečem.
- Do hlavičky Cross-Origin-Embedder-Policy, která řídí režim izolace Cross-Origin a umožňuje definovat pravidla pro bezpečné používání privilegií na stránce, byla přidána podpora parametru „credentialless“ pro zakázání předávání informací týkajících se přihlašovacích údajů, jako jsou Cookies a klientské certifikáty.
- V CSS byl navržen nový pseudo-třída „:autofill“, která umožňuje sledovat automatické vyplňování polí v tagu input prohlížečem (při ručním vyplňování selektor nefunguje).
- Aby se předešlo smyčkám při žádostech, CSS vlastnosti writing-mode, direction a backgrounds se nyní na viewportu neprojevují při aplikaci CSS vlastnosti contain (CSS Containment) na HTML nebo BODY tagy.
- Byla přidána CSS vlastnost font-synthesis, která umožňuje řídit schopnost syntetizovat písma (oblique, bold a small-cap), která nejsou obsažena ve vybrané rodině písem.
- V API PerformanceEventTiming, které umožňuje získat další informace pro měření a optimalizaci reakčnosti rozhraní, byl přidán atribut InteractionID s identifikátorem interakce uživatele. Identifikátor umožňuje spojit různé metriky s jednou akcí uživatele, například když dojde k dotyku na dotykovém displeji, generuje se několik událostí, jako jsou pointerdown, mousedown, pointerup, mouseup a click, a InteractionID umožňuje spojit všechny tyto události s jedním dotykem.
- Byl přidán nový typ mediálních dotazů (Media Query) — „prefers-contrast“ pro přizpůsobení obsahu stránky nastavením kontrastu v operačním systému (například aktivace režimu vysokého kontrastu).
- Pro izolované PWA aplikace byla do manifestu přidána podpora volitelného pole „id“ s globálním identifikátorem aplikace (pokud pole není uvedeno, pro identifikaci se používá startovní URL).
- Pro izolované PWA aplikace byla implementována možnost registrace jako zpracovatelé URL. Například aplikace music.example.com se může zaregistrovat jako zpracovatel URL https://*.music.example.com a všechny přechody z externích aplikací na tyto odkazy, například z messengerů a e-mailových klientů, povedou k otevření této PWA aplikace, nikoli nové záložky v prohlížeči.
- Byla přidána direktiva CSP (Content Security Policy) wasm-unsafe-eval pro řízení možnosti spouštění kódu na WebAssembly. Aplikace CSP direktivy script-src nyní zahrnuje i WebAssembly.
- Do WebAssembly byla přidána podpora referenčních typů (typ externref). Moduly WebAssembly nyní mohou uchovávat v proměnných a předávat jako argumenty odkazy na objekty JavaScript a DOM.
- Ve PaymentMethodData byla vyhlášena zastaralost metody plateb „basic-card“, která umožňovala spravovat všechny typy karet prostřednictvím jednotného identifikátoru, bez vazby na jednotlivé typy dat. Místo „basic-card“ se doporučuje používat alternativní metody, jako Google Pay, Apple Pay a Samsung Pay.
- Při používání API U2F (Cryptotoken) bude uživateli zobrazena výstraha s informací o zastarání tohoto rozhraní. API U2F bude ve výchozím nastavení deaktivováno ve verzi Chrome 98 a zcela odstraněno v Chrome 104. Místo API U2F by měla být použita API Web Authentication.
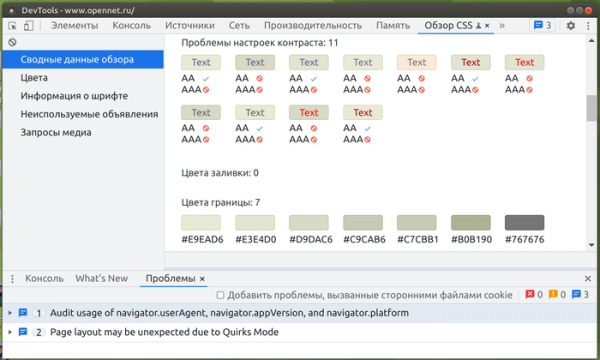
- Byla provedena vylepšení v nástrojích pro webové vývojáře. Byla přidána nová panel „Přehled CSS“ (CSS Overview), který nabízí shrnutí informací o barvách, písmenech, nepoužívaných deklaracích a mediálních výrazech, a také vyzdvihuje možné problémy. Byly vylepšeny operace úprav a kopírování CSS. V panelu Stylů (Styles) byla do kontextového menu přidána možnost kopírovat definice CSS ve formě JavaScriptových výrazů. V panelu pro inspekci síťových požadavků byla přidána karta Payload s analýzou parametrů požadavku. V webové konzoli byla přidána možnost skrýt všechny chyby CORS (Cross-Origin Resource Sharing) a byl zajištěn výstup trasování zásobníku pro asynchronní funkce.

Kromě novinek a oprav chyb v nové verzi bylo odstraněno 25 zranitelností. Mnoho zjistěných zranitelností bylo identifikováno pomocí automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny kritické problémy, které by mohly obcházet všechny úrovně ochrany prohlížeče a spouštět kód v systému mimo sandboxové prostředí. V rámci programu vyplácení odměn za odhalování zranitelností společnost Google vyplatila 13 odměn v celkové hodnotě 60 tisíc dolarů (jedna odměna 15 000 dolarů, jedna odměna 10 000 dolarů, dvě odměny 7 500 dolarů, jedna odměna 5 000 dolarů, dvě odměny 3 000 dolarů, jedna odměna 2 500 dolarů, dvě odměny po 2 000 dolarech, dvě odměny po 1 000 dolarech a jedna odměna 500 dolarů). Výše 5 odměn dosud nebyla určena.
Zdroj: opennet.ru
