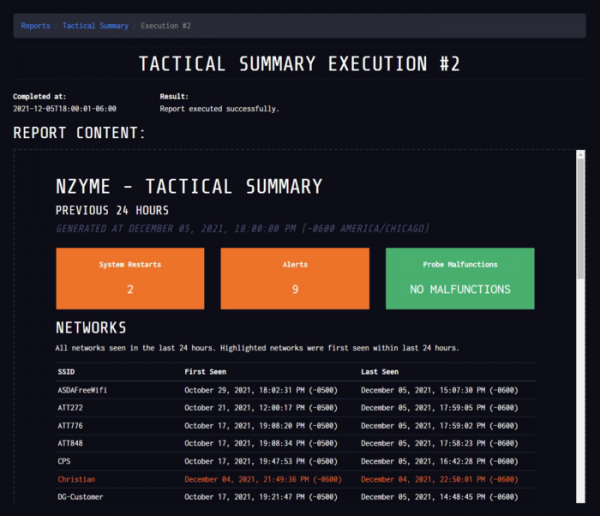
Byl uveden na trh nástroj Nzyme 1.2.0, určený pro monitorování etheru bezdrátových sítí za účelem identifikace škodlivé aktivity, nasazení podvodných přístupových bodů, neoprávněných připojení a provádění typických útoků. Kód projektu je napsán v jazyce Java a je distribuován pod licencí SSPL (Server Side Public License), která je založena na AGPLv3, ale není otevřená kvůli diskriminačním požadavkům na používání produktu v cloudových službách.
Zachycení provozu je možné prostřednictvím přepnutí bezdrátového adaptéru do režimu monitorování pro tranzitní síťové rámce. Je možné přenášet zachycené síťové rámce do systému Graylog pro dlouhodobé uchovávání pro případ, že budou potřebná data pro analýzu incidentů a škodlivých činností. Například program umožňuje odhalit vznik neoprávněných přístupových bodů, a pokud je odhalena pokus o kompromitaci bezdrátové sítě, ukáže, kdo se stal cílem útoku a kteří uživatelé byli kompromitováni.
Systém může generovat několik typů upozornění a podporuje různé způsoby určování anomální aktivity, včetně kontroly komponentů sítě podle fingerprint identifikátorů a vytváření pastí. Podporuje generování upozornění při porušení struktury sítě (například vznik dříve neznámého BSSID), změně souvisejících bezpečnostních parametrů sítě (například změna šifrovacích režimů), odhalení přítomnosti typických zařízení pro útoky (například WiFi Pineapple), registraci přístupu k pasti nebo určení anomálních změn chování (například při výskytu jednotlivých rámců s atypicky slabou úrovní signálu nebo porušením prahových hodnot intenzity příjmu paketů).
Kromě analýzy škodlivé aktivity může systém být použit pro obecné monitorování bezdrátových sítí, stejně jako pro fyzické detekce zdroje zjištěných anomálií pomocí trackerů, které umožňují postupně určit škodlivé bezdrátové zařízení na základě specifických atributů a změn úrovně signálu. Řízení probíhá prostřednictvím webového rozhraní.
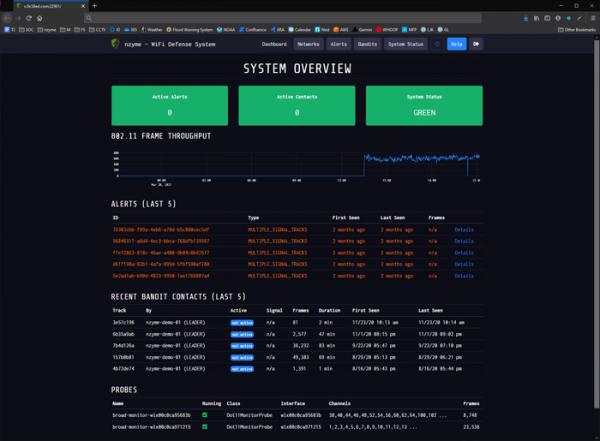
V nové verzi:
- Byla přidána podpora generování a zasílání e-mailových zpráv o zjištěných anomáliích, které byly zaznamenány v sítích a celkovém stavu.

- Byla přidána podpora upozornění na zjištění pokusů o útoky pro blokaci činnosti kamerového dohledu, založených na hromadném odesílání deauth paketů.
- Byla přidána podpora upozornění na zjištění dříve neznámých SSID identifikátorů.
- Byla přidána podpora upozornění na selhání monitorovacího systému, například při odpojení bezdrátového adaptéru od počítače, na kterém běží Nzyme.
- Byla vylepšena kompatibilita se sítěmi na bázi WPA3.
- Byla přidána možnost zadávat callback handler pro reakci na upozornění (například pro zápis informací o anomáliích do logu).
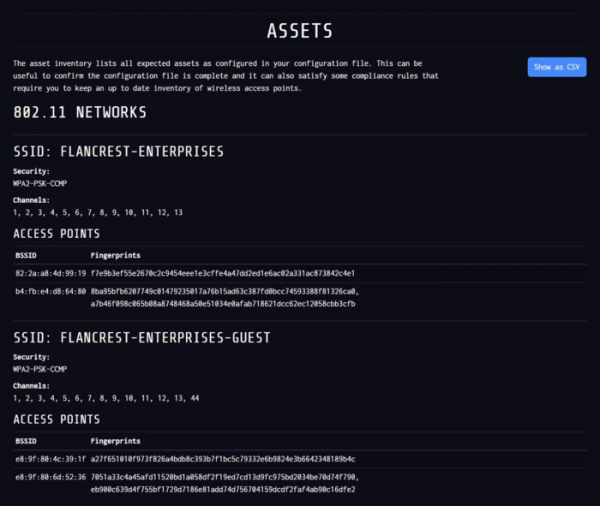
- Byl přidán seznam inventarizace zdrojů, který zobrazuje parametry nasazených sítí, které jsou monitorovány.

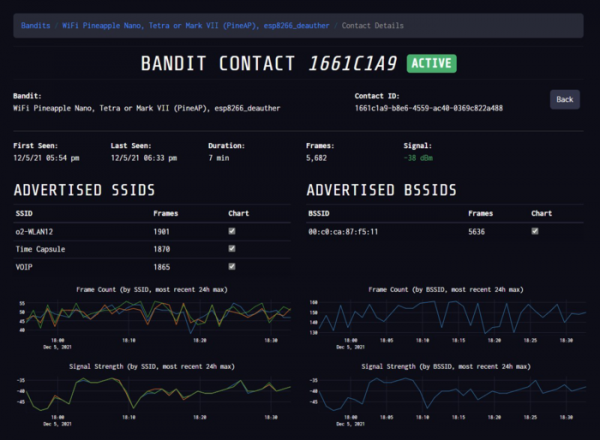
- Byla přidána stránka s profilem útočníka, která poskytuje informace o systémech a přístupových bodech, se kterými útočník interagoval, a také statistiky o úrovni signálu a odeslaných paketech.

Zdroj: opennet.ru