

Bylo představeno vydání specializovaného prohlížeče Tor Browser 11.0.2, který se zaměřuje na ochranu anonymity, bezpečnosti a soukromí. Při používání Tor Browseru je veškerý provoz přesměrován pouze přes síť Tor, a přístup přímo přes běžné síťové připojení aktuálního systému není možný, což zabraňuje sledování skutečné IP adresy uživatele (v případě útoku na prohlížeč mohou útočníci získat přístup k systémovým síťovým parametrům, a proto je pro úplnou blokaci možných úniků vhodné používat takové produkty jako Whonix). Sestavy Tor Browseru jsou připraveny pro Linux, Windows a macOS.
Pro zajištění dodatečné ochrany je součástí Tor Browseru doplněk HTTPS Everywhere, který umožňuje šifrování provozu na všech webových stránkách, kde je to možné. Pro snížení rizika z útoků pomocí JavaScriptu a blokování pluginů je v balíčku zahrnut doplněk NoScript. Pro boj s blokováním a inspekcí provozu se používají alternativní transporty. Aby se ochránilo před specifickým chováním návštěvníka, jsou zakázány nebo omezeny API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices a screen.orientation, a také jsou zakázána zařízení pro odesílání telemetrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“, modifikováno libmdns.
V nové verzi byla provedena synchronizace s kódovou základnou vydání Firefox 91.4.0, ve kterém bylo odstraněno 15 zranitelností, z nichž 10 je označeno jako nebezpečných. 7 zranitelností je způsobeno problémy s pamětí, jako jsou přetečení vyrovnávacích pamětí a přístup k již uvolněným oblastem paměti, a potenciálně mohou vést k vykonání kódu útočníka při otevření speciálně vytvořených stránek. Z build pro platformu Linux byly vyloučeny některé ttf fonty, jejichž použití vedlo k porušení vykreslování textu v prvcích rozhraní ve Fedora Linux. Byla zakázána volba „network.proxy.allow_bypass“, která spravuje aktivitu ochrany proti nesprávnému použití API Proxy v doplňcích. Pro transport obfs4 je ve výchozím nastavení použit nový gateway „deusexmachina“.
Mezitím pokračuje příběh o zablokování Tor v RF. Roskomnadzor změnil v registru zakázaných stránek masku blokovaných domén. z „www.torproject.org“ na „*.torproject.org“ a rozšířil seznam IP adres, které podléhají blokaci. V důsledku této změny byly zablokovány většinu subdomén projektu Tor, včetně blog.torproject.org, gettor.torproject.org a support.torproject.org. Dostupný zůstává forum.torproject.net, umístěný v infrastruktuře Discourse. Částečně dostupné jsou gitlab.torproject.org a lists.torproject.org, k nimž nejprve přístup zmizel, ale poté byl obnoven, pravděpodobně po změně IP adres (gitlab nyní směřuje na hostitele gitlab-02.torproject.org).
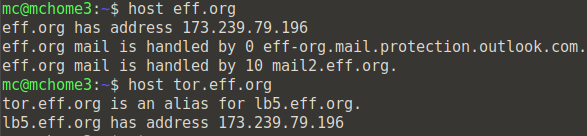
Přitom přestaly být zaznamenávány blokace bran a uzlů sítě Tor, stejně jako hostitele ajax.aspnetcdn.com (CDN Microsoft), který je používán v transportu meek-asure. Soudě podle všeho experimentech s blokováním uzlů sítě Tor po blokaci webu Tor skončily. Složitá situace vzniká s zrcadlem tor.eff.org, které nadále funguje. To proto, že zrcadlo tor.eff.org je vázáno na stejné IP adresu, které se používá pro doménu eff.org organizace EFF (Electronic Frontier Foundation), takže blokace tor.eff.org povede k částečné blokaci webu známé lidskoprávní organizace.
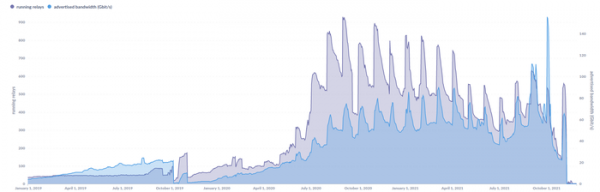
Kromě toho lze poznamenat vydání nové zprávy o možných pokusech o provedení útoků na deanonimizaci uživatelů Tor, které jsou spojovány se skupinou KAX17, vyčleňovanou podle specifického fiktivního kontaktního emailu v parametrech uzlů. Během září a října projekt Tor zablokoval 570 potenciálně škodlivých uzlů. V období maximálního zatížení se skupině KAX17 podařilo dostat počet kontrolovaných uzlů v síti Tor na 900, umístěných u 50 různých poskytovatelů, což odpovídá přibližně 14 % z celkového počtu relayů (pro srovnání v roce 2014 se útočníkům podařilo získat kontrolu nad téměř polovinou relayů Tor a v roce 2020 nad 23,95 % výstupních uzlů).
Umístění velkého počtu uzlů pod kontrolou jednoho operátora umožňuje deanonimizaci uživatelů pomocí Sybil útoku, který může být proveden, pokud mají útočníci kontrolu nad prvním a posledním uzlem v anonymizačním řetězci. První uzel v síti Tor zná IP adresu uživatele, zatímco poslední zná IP adresu požadovaného zdroje, což umožňuje deanonimizaci požadavku přidáním určité skryté značky do hlaviček paketů na straně vstupního uzlu, která zůstává nezměněna po celou dobu anonymizačního řetězce, a analýzou této značky na straně výstupního uzlu. V případě, že mají útočníci kontrolu nad výstupními uzly, mohou také provádět změny v nezašifrovaném provozu, například odstraňovat přesměrování na HTTPS verze webů a zachycovat nezašifrovaný obsah.
Podle zástupců sítě Tor většina z odstraněných uzlů na podzim byla používána pouze jako mezilehlé uzly, které nebyly využity k zpracování příchozích a odchozích žádostí. Někteří výzkumníci uvádějí, že uzly spadaly do všech kategorií a pravděpodobnost, že se uživatel dostane na vstupní uzel skupiny KAX17, činila 16 %, a na výstupní uzel 5 %. Ale i kdyby to bylo pravda, celková pravděpodobnost, že se uživatel současně dostane na vstupní a výstupní uzly skupiny z 900 kontrolovaných uzlů KAX17, je odhadována na 0,8 %. Přímé důkazy o použití uzlů KAX17 k provádění útoků nejsou k dispozici, ale potenciální podobné útoky nelze vyloučit.
Zdroj: opennet.ru
