

Bylo vydáno vydání distribuce Kali Linux 2021.4, určené pro testování systémů na přítomnost zranitelností, provádění auditů, analýzu zbytkových informací a odhalování následků útoků hackerů. Všechny originální práce vytvořené v rámci distribuce jsou šířeny pod licencí GPL a jsou dostupné prostřednictvím veřejného Git repozitáře. K dispozici jsou k stažení různé varianty iso obrazů, o velikosti 466 MB, 3.1 GB a 3.7 GB. Sestavení jsou dostupná pro architektury i386, x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Výchozím návrhem je pracovní plocha Xfce, ale volitelně jsou podporovány KDE, GNOME, MATE, LXDE a Enlightenment e17.
Kali zahrnuje jednu z nejkompletnějších sad nástrojů pro specialisty v oblasti počítačové bezpečnosti: od prostředků pro testování webových aplikací a pronikání do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. V balení je kolekce exploitů a více než 300 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro urychlení lámání hesel (Multihash CUDA Brute Forcer) a klíčů WPA (Pyrit) prostřednictvím využití technologií CUDA a AMD Stream, které umožňují použití GPU grafických karet NVIDIA a AMD pro výpočetní operace.
V novém vydání:
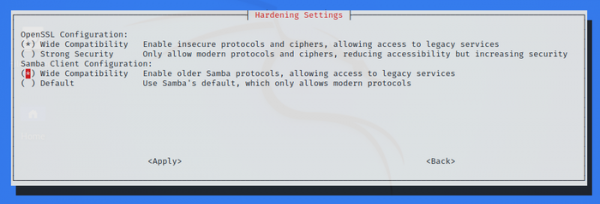
- Samba klient byl přehozen pro zajištění kompatibility s jakýmikoli Samba servery, bez ohledu na zvolenou variantu protokolu na serveru, což usnadňuje objevování zranitelných Samba serverů v síti. Režim kompatibility lze změnit pomocí nástroje kali-tweaks.

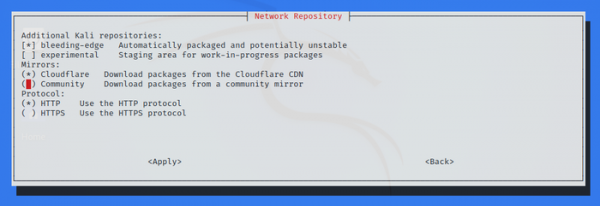
- V kali-tweaks je v nastavení zrcadel k dispozici možnost urychlit dodávání aktualizací pomocí sítě CloudFlare.

- Do nástroje Kaboxer byla přidána podpora pro změnu motivů a sad ikon, včetně možnosti použití tmavého motivu.

- Byly přidány nové nástroje:
- Dufflebag — hledání důvěrných informací v oddílech EBS;
- Maryam — otevřený OSINT rámec;
- Name-That-Hash — identifikace typu hash;
- Proxmark3 — útoky na RFID značky pomocí zařízení Proxmark3;
- Reverse Proxy Grapher — vytváření diagramu datových toků přes reverzní proxy;
- S3Scanner — skenuje nezabezpečená S3 prostředí a zobrazuje jejich obsah;
- Spraykatz — extrakce přihlašovacích údajů z Windows systémů a prostředí na základě Active Directory;
- truffleHog — analýza důvěrných dat v Git repozitářích;
- Web of trust grapher (wotmate) — implementace PGP pathfinder.
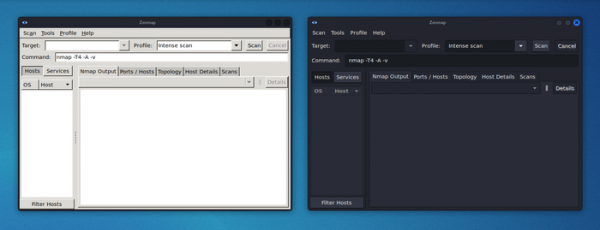
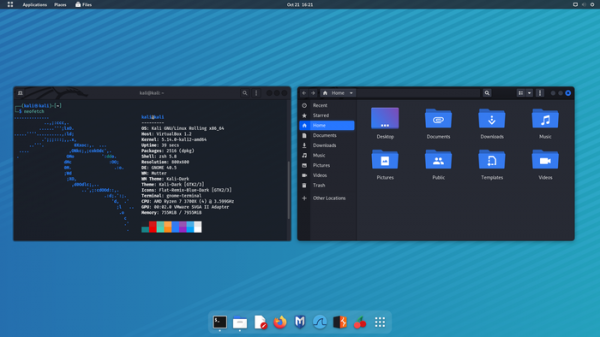
- Byly aktualizovány verze pracovních ploch Xfce, GNOME 41 a KDE Plasma 5.23, a také byly unifikovány vzhledy ovládacích tlačítek oken v různých pracovních plochách.

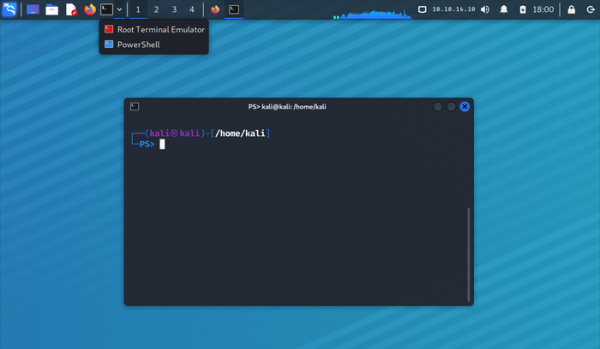
- V Xfce byla optimalizována rozložení prvků na panelu pro úsporu horizontálního prostoru obrazovky. Na panel byly přidány widgety pro sledování zátěže CPU a zobrazení parametrů VPN. V správci úloh byl implementován kompaktnější režim, ve kterém jsou zobrazovány pouze ikony aplikací. Při prohlížení obsahu virtuálních pracovních ploch Místo náčrtů je zobrazena pouze tlačítka.

- Byla vylepšena podpora systémů Apple postavených na procesorech ARM M1.
- Ve verzi pro systémy ARM je výchozí systémová jednotka ext4 pro kořenovou partici (namísto ext3), byla přidána podpora desky Raspberry Pi Zero 2 W, pro desky Raspberry Pi byla přidána možnost zavedení z USB zařízení, pro laptop Pinebook Pro byla implementována možnost přetaktování procesoru na 2 GHz.
- Současně byl připraven vydání NetHunter 2021.4, prostředí pro mobilní zařízení na platformě Android s výbavou nástrojů pro testování systémů na přítomnost zranitelností. S NetHunterem je možné provádět testy útoků specifických pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Klávesnice — emulace síťového USB adaptéru, který může být použit pro MITM útoky, nebo USB klávesnice, která vykonává substituci znaků) a vytváření podvodných přístupových bodů (MANA Evil Access Point). NetHunter je instalován do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně přizpůsobená verze Kali Linuxu. V nové verzi byly přidány Social-Engineer Toolkit a modul Spear Phishing Email Attack.
Zdroj: opennet.ru
