

Společnost Stamus Networks vydala speciální distribuci SELKS 7.0, určenou pro nasazení systémů detekce a prevence síťových útoků, stejně jako pro reakci na identifikované hrozby a monitorování bezpečnosti sítě. Uživatelům je poskytováno kompletní řešení pro správu síťové bezpečnosti, které mohou okamžitě začít používat po stažení. Distribuce podporuje provoz v Live režimu a spuštění v virtualizačních nebo kontejnerových prostředích. Výstupy projektu jsou distribuovány pod licencí GPLv3. Velikost spouštěcího obrazu je 3 GB.
Systém je postaven na balíčkovém základu Debian a otevřené IDS platformě Suricata. Data jsou zpracovávána pomocí Logstash a ukládána do úložiště ElasticSearch. Pro sledování aktuálního stavu a zjištěných incidentů je k dispozici webové rozhraní, které je implementováno nad Kibana. Pro správu pravidel a vizualizaci s nimi související aktivity se používá webové rozhraní Scirius CE. Systém také zahrnuje systém zachycování paketů Arkime, rozhraní pro analýzu událostí EveBox a analyzátor dat CyberChef.
Kromě aktualizace balíčkového základu nová verze přináší následující vylepšení:
- Vytváření balíčku pro nasazení v systémech kontejnerové izolace, které podporují Docker.
- Plně automatizovaný systém opětovného provádění aktivity na základě uložených logů ve formátu PCAP, který lze použít pro testování funkčnosti implementovaných opatření, pro analýzu incidentů nebo v procesu školení.
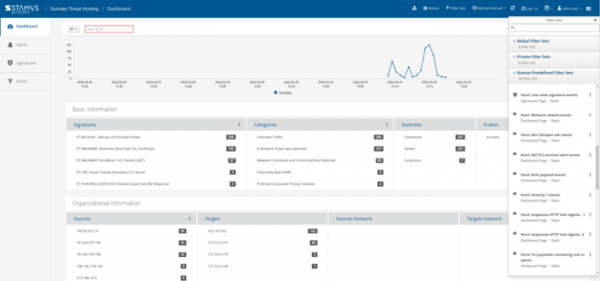
- Byl rozšířen a vylepšen soubor filtrů pro odhalování kybernetických hrozeb (threat hunting), který umožňuje rychlé odhalení škodlivé aktivity a porušení pravidel přístupu vyhledáváním v logách Suricata a NSM (Network Security Monitor).
- Byl integrován paket CyberChef, který umožňuje kódování, dekódování a analýzu dat souvisejících s událostmi, fungováním protokolů a vytvářenými zápisy Suricata.
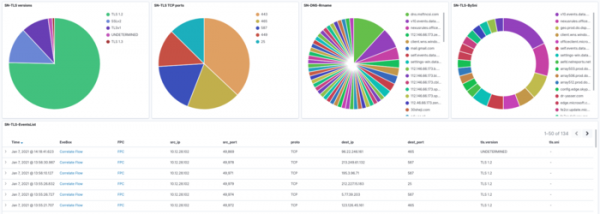
- Do rozhraní Kibana bylo přidáno 6 nových sekcí pro vizualizaci a monitorování aktivity související s protokoly SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT a DCERPC.
Zdroj: opennet.ru
