

Výzkumníci z firem Intezer a BlackBerry objevili škodlivý software s kódovým názvem Simbiote, který se používá k nasazení backdoorů a rootkitů na kompromitovaných serverech běžících pod Linuxem. Škodlivý software byl identifikován v systémech finančních institucí v několika zemích Latinské Ameriky. Pro instalaci Simbiote do systému musí útočník mít root přístup, který lze získat například exploitací neopravených zranitelností nebo únikem přihlašovacích údajů. Simbiote umožňuje udržet si přítomnost v systému po útoku za účelem provádění dalších útoků, skrývání aktivity jiných škodlivých aplikací a organizaci odposlechu citlivých dat.
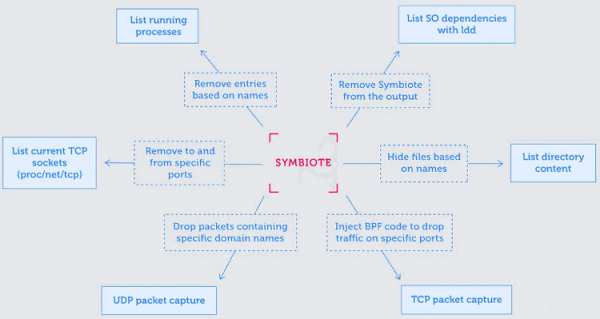
Charakteristickým rysem Simbiote je distribuce ve formě sdílené knihovny, která se načítá během spuštění všech procesů pomocí mechanismu LD_PRELOAD a nahrazuje některé výzvy standardní knihovny. Zpracovatelé nahrazených výzev skrývají související aktivity s backdoor, například vyjímají jednotlivé položky ze seznamu procesů, blokují přístup k určitým souborům v /proc, skrývají soubory v adresářích, vyjmují škodlivou sdílenou knihovnu z výstupu ldd (provádí se zachycení funkce execve a analýza výzev s proměnnou prostředí LD_TRACE_LOADED_OBJECTS), nezobrazují související síťové sokety s škodlivou aktivitou.
Pro ochranu před inspekcí provozu dochází k přepsání funkcí knihovny libpcap, filtrování čtení /proc/net/tcp a načtení eBPF programu do jádra, který brání činnosti analyzátorů provozu a odmítá externí požadavky na vlastní síťové obsluhy. eBPF program se spouští mezi prvními obsluhami a vykonává se na nejnižší úrovni síťového zásobníku, což umožňuje skrývat síťovou aktivitu backdooru i před analyzátory spuštěnými později.
Simbiote také umožňuje obejít některé analyzátory aktivity v souborovém systému, jelikož krádež citlivých dat může probíhat nikoli na úrovni otevírání souborů, ale zachycením operací čtení z těchto souborů v legitimních aplikacích (například přes kopírování knihovních funkcí lze zachytit zadání hesla uživatelem nebo načítaná data z toho souboru s přístupovým klíčem). Pro zajištění vzdáleného přístupu Simbiote zachycuje některé volání PAM (Pluggable Authentication Module), což umožňuje připojit se k systému přes SSH s určitými útočnými přihlašovacími údaji. Také je zde skrytá možnost zvýšení svých privilegíí na uživatele root prostřednictvím nastavení proměnné prostředí HTTP_SETTHIS.
Zdroj: opennet.ru
