

Společnost Google představila vydání webového prohlížeče Chrome 104. Současně je k dispozici stabilní verze otevřeného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se liší od Chromium použitím log součástí Google, systémem zasílání oznámení při pádu, moduly pro přehrávání chráněného videoobsahu (DRM), systémem automatického instalování aktualizací, trvalým zapnutím izolace Sandbox, dodáváním klíčů k Google API a přenosem RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, se samostatně podporuje větev Extended Stable, provázená 8 týdny. Další vydání Chrome 105 je naplánováno na 30. srpna.
Hlavní změny v Chrome 104:
- Byl zaveden maximální čas existence Cookie — všechny nové nebo aktualizované Cookie budou automaticky odstraněny po 400 dnech existence, i když určený čas vypršení prostřednictvím atributů Expires a Max-Age přesahuje 400 dní (pro takové Cookie bude životnost zkrácena na 400 dní). Cookie vytvořené před zavedením omezení si zachovají svůj čas života, i když přesahuje 400 dní, ale budou omezeny v případě aktualizace. Změna odráží nové požadavky uvedené v návrhu nové specifikace.
- Bylo zahrnuto blokování přístupů z iframe k URL, odkazujícím na místní souborový systém ("filesystem://").
- Pro urychlení načítání stránky byla přidána nová optimalizace, která umožňuje navázání spojení s cílovým hostitelem v okamžiku stisknutí odkazu, aniž by čekala na uvolnění tlačítka nebo odložení prstu ze dotykové obrazovky.
- Byly přidány možnosti pro správu API „Topics & Interest Group“, propagovaného v rámci iniciativy Privacy Sandbox a umožňujícího definovat kategorie zájmů uživatele a používat je místo sledovacích Cookie pro vyčlenění skupin uživatelů se podobnými zájmy bez identifikace jednotlivých uživatelů. Kromě toho byly přidány jednorázové informační dialogy, které vysvětlují uživateli podstatu technologie a nabízejí aktivovat její podporu v nastavení.
- Byly zvýšeny prahové hodnoty pro omezení vnořených volání časovačů setTimeout a setInterval spuštěných s intervalem kratším než 4 ms („setTimeout(…, <4ms)“). Celkový limit pro taková volání byl zvýšen z 5 na 100, což umožňuje agresivně neomezovat jednotlivá volání, ale zároveň zamezuje zneužívání, které by mohlo ovlivnit výkon prohlížeče.
- Byla zapnuta odesílání na server hlavního webu požadavku na potvrzení oprávnění CORS (Cross-Origin Resource Sharing) s hlavičkou „Access-Control-Request-Private-Network: true“, v případě volání ze stránky na subzdroj v interní síti (192.168.x.x, 10.x.x.x, 172.16-31.x.x) nebo na localhost (127.x.x.x). Při potvrzení operace v odpovědi na tento požadavek by server měl vrátit hlavičku „Access-Control-Allow-Private-Network: true“. Ve verzi Chrome 104 potvrzení zatím neovlivňuje zpracování požadavku — v případě absence potvrzení se v webové konzoli zobrazí varování, ale samotný požadavek na subzdroj není blokován. Vypnutí blokace v případě absence potvrzení od serveru se očekává nejdříve ve vydání Chrome 107. Pro aktivaci blokace ve starších verzích můžete aktivovat nastavení „chrome://flags/#private-network-access-respect-preflight-results“.
Potvrzení oprávnění serverem bylo zavedeno pro zvýšení ochrany proti útokům souvisejícím s přístupem k prostředkům v lokální síti nebo na počítači uživatele (localhost) ze skriptů načítaných při otevření webu. Takové žádosti jsou používány útočníky k provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají žádosti pouze z lokální sítě. Pro ochranu proti takovým útokům bude při přístupu k jakýmkoli subzdrojům v interní síti prohlížeč odesílat explicitní žádost o oprávnění pro načítání těchto subzdrojů.
- Byl přidán mechanismus Region Capture, který umožňuje vystřihnout nadbytečný obsah z videa vytvářeného na základě zachycení obrazovky. Například pomocí API getDisplayMedia může webová aplikace organizovat přenos videa s obsahem karty, a Region Capture umožňuje vystřihnout část obsahu zahrnující ovládací prvky videokonference.
- Byla přidána podpora nového syntaxe media queries definovaného ve specifikaci Media Queries Level 4, které určují minimální a maximální rozměr viditelné oblasti (viewport). Nová syntaxe umožňuje použití běžných matematických srovnávacích operátorů a logických operátorů, jako jsou 'not', 'or' a 'and'. Například místo ' @media (min-width: 400px) { … }' nyní můžete uvést '@media (width >= 400px) { … }'.
- V režimu Origin Trials (experimentální funkce vyžadující samostatnou aktivaci) bylo přidáno několik nových API. Origin Trial zahrnuje možnost práce se specifikovaným API z aplikací načítaných z localhost nebo 127.0.0.1, nebo po registraci a získání speciálního tokenu, který platí omezenou dobu pro konkrétní web.
- Byla přidána vlastnost CSS 'focusgroup' pro zlepšení navigace mezi prvky pomocí šipek ovládání kurzoru na klávesnici.
- V API Secure Payment Confirmation byla přidána možnost, kterou může uživatel použít k vypnutí úložiště parametrů kreditních karet. Pro zobrazení dialogového okna, které umožňuje odmítnout uchovávání parametrů kreditních karet, byl do konstruktéru PaymentRequest() přidán příznak 'showOptOut: true'.
- Bylo přidáno API Shared Element Transitions, které umožňuje plynulý přechod mezi různými zobrazeními obsahu v jednos stránkových webových aplikacích.
- Byla stabilizována podpora spekulačních pravidel (Speculation rules), která umožňují autorům webových stránek předat prohlížeči informace o nejpravděpodobnějších stránkách, na které by uživatel mohl přejít. Prohlížeč tyto informace využívá k předběžnému načítání a vykreslování obsahu stránek.
- Byl stabilizován mechanismus balení subresursů do balíků ve formátu Web Bundle, který zvyšuje efektivitu načítání mnoha souvisejících souborů (CSS stylů, JavaScriptu, obrázků, iframe). Na rozdíl od balíků ve formátu Webpack format Web Bundle má následující výhody: v HTTP cache se neukládá samotný balík, ale jeho součásti; kompilace a vykonávání JavaScriptu začíná, aniž by čekalo na úplné načtení balíku; povoluje zahrnutí dalších zdrojů, jako jsou CSS a obrázky, které musely být v webpacku zakódovány ve formě JavaScriptových řetězců.
- Bylo přidáno CSS vlastnost object-view-box, která umožňuje určit část obrázku, která bude zobrazena v oblasti namísto zadaného prvku, což lze použít například pro přidání rámečku nebo stínu.
- Byla přidána API Fullscreen Capability Delegation, která umožňuje jednomu objektu Window předat jinému objektu Window právo vyvolat requestFullscreen().
- Bylo přidáno API Fullscreen Companion Window, které umožňuje umístit fullscreen obsah a pop-up okna na jiném displeji poté, co obdrží potvrzení od uživatele.
- Do CSS vlastnosti overflow-clip-margin byl přidán atribut visual-box, který určuje, od kterého místa by se mělo začít ořezávat obsah přesahující oblast (může nabývat hodnot content-box, padding-box a border-box).
- Do API Async Clipboard byla přidána možnost určování specializovaných formátů pro data předávaná přes clipboard, různé od textu, obrázků a textu s formátováním.
- Ve WebGL byla přidána podpora pro určení barevného prostoru pro vykreslovací buffer a transformaci při importu z textury.
- Byla ukončena podpora platforem OS X 10.11 a macOS 10.12.
- Byla ukončena podpora API U2F (Cryptotoken), které bylo dříve označeno jako zastaralé a je defaultně deaktivováno. Na jeho místo přišlo API Web Authentication.
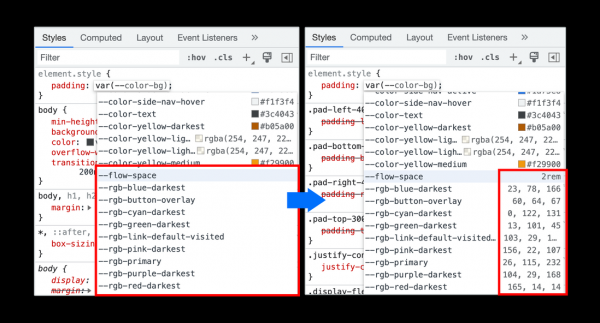
- Byla vylepšena nástroje pro webové vývojáře. Do debuggeru byla přidána možnost znovu spustit kód od začátku funkce po zastavení na breakpointu někde v těle funkce. Byla přidána podpora pro vývoj rozšíření pro panel Recorder. Do panelu pro analýzu výkonu byla přidána podpora vizualizace značek, které byly stanoveny ve webové aplikaci prostřednictvím volání metody performance.measure(). Byla vylepšena doporučení při automatickém doplňování vlastností objektů JavaScriptu. Při automatickém doplňování CSS proměnných je zajištěn náhled hodnot, které nejsou spojeny s barvami.

Kromě novinek a oprav chyb byla v nové verzi odstraněna 27 zranitelností. Mnoho z těchto zranitelností bylo odhaleno pomocí automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a provést kód v systému mimo pískoviště. V rámci programu na vyplácení peněžních odměn za odhalení zranitelností společnost Google vyplatila 22 odměn v celkové výši 84 tisíc dolarů (jedna odměna 15 000 dolarů, jedna odměna 10 000 dolarů, jedna odměna 8 000 dolarů, jedna odměna 7 000 dolarů, čtyři odměny 5 000 dolarů, jedna odměna 4 000 dolarů, tři odměny 3 000 dolarů, čtyři odměny 2 000 dolarů a tři odměny 1 000 dolarů). Výše jedné odměny zatím nebyla určena.
Zdroj: opennet.ru
