

Byl vydán webový prohlížeč Firefox 104. Kromě toho byly vytvořeny aktualizace pro dlouhodobou podporu - 91.13.0 a 102.2.0. Do beta testování bude v následujících hodinách převedena větev Firefox 105, jejíž vydání je naplánováno na 20. září.
Hlavní novinky ve Firefoxu 104:
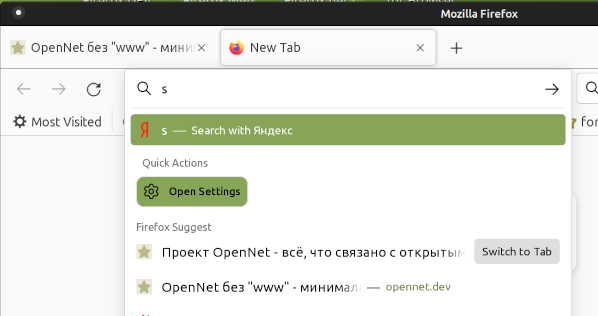
- Byl přidán experimentální mechanismus QuickActions, který umožňuje provádět různé typické akce v prohlížeči z adresního řádku. Například pro rychlý přístup k zobrazení doplňků, záložek, uložených účtů (správce hesel) a otevření režimu inkognito můžete do adresního řádku zadat příkazy addons, bookmarks, logins, passwords a private, přičemž při jejich rozpoznání se v rozbalovacím seznamu zobrazí tlačítko pro přechod na odpovídající rozhraní. Pro aktivaci QuickActions je třeba nastavit parametry browser.urlbar.quickactions.enabled=true a browser.urlbar.shortcuts.quickactions=true v about:config.

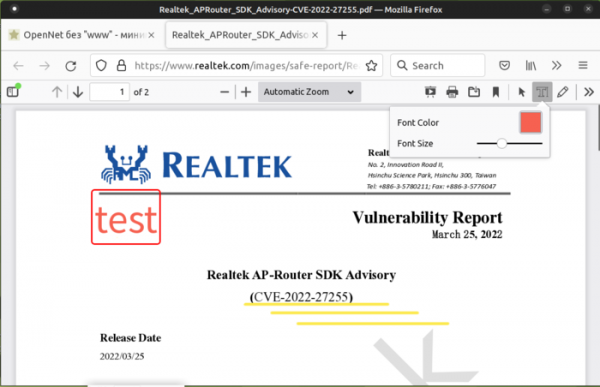
- Do vestavěného rozhraní pro zobrazení dokumentů ve formátu PDF byl přidán editační režim, který nabízí funkce jako kreslení grafických značek (kresby rukou) a připojování textových komentářů. Barva, tloušťka čar a velikost písma jsou nastavitelné prostřednictvím nových tlačítek přidaných na panelu prohlížeče PDF. Pro aktivaci nového režimu na stránce about:config je třeba nastavit parametr pdfjs.annotationEditorMode=0.

- Analogicky k regulaci zdrojů přidělených pozadním kartám je nyní uživatelské rozhraní převedeno do režimu úspory energie v případě minimalizace okna prohlížeče.
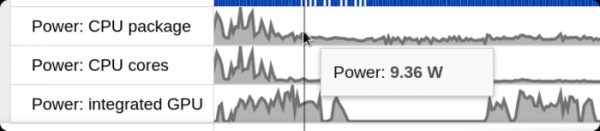
- Do rozhraní profilování byla přidána možnost analýzy spotřeby energie spojené s činností webu. Analyzátor spotřeby energie je zatím dostupný pouze na systémech s Windows 11 a na počítačích Apple s čipem M1.

- V režimu „obraz v obraze“ je zajištěno zobrazování titulků při sledování videa ze služby Disney+. Dříve se titulky zobrazovaly pouze pro YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar a SonyLIV a pro weby využívající formát WebVTT (Web Video Text Track).
- Byla přidána podpora CSS vlastnosti scroll-snap-stop, která umožňuje nastavit chování při posouvání pomocí touchpadu: v režimu 'always' se posun zastaví na každém prvku, zatímco v režimu 'normal' je povoleno přeskočení prvků během inercionálního posouvání gestem. Také byla implementována podpora pro úpravu pozice posouvání v případě změny obsahu (například pro zachování stejné pozice po odstranění části předešlého obsahu).
- Do objektů Array a TypedArrays v JavaScriptu byly přidány metody Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() a TypedArray.prototype.findLastIndex(), které umožňují vyhledávat prvky s výstupem výsledku vzhledem ke konci pole. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (poslední sudý prvek)
- Do metody HTMLElement.focus() byla přidána podpora parametru option.focusVisible, pomocí kterého lze zapnout zobrazení viditelného indikátoru změny vstupního zaměření.
- Byla přidána vlastnost SVGStyleElement.disabled, pomocí které lze zapnout nebo vypnout stylové tabulky pro konkrétní prvek SVG nebo zkontrolovat jejich stav (analogicky k HTMLStyleElement.disabled).
- Byla zvýšena stabilita a výkon minimalizace a obnovení oken na platformě Linux při použití webového rámce Marionette (WebDriver). Byla přidána možnost připojení dotykových událostí na obrazovku (touch action).
- Ve verzi pro Android byla zajištěna podpora automatického doplňování formulářů s adresami na základě dříve zadávaných adres. V nastavení byla přidána možnost úpravy a přidávání adres. Byla přidána podpora selektivního mazání historie, která umožňuje odstranit historii pohybů za poslední hodinu nebo za poslední dva dny. Bylo opraveno havarijní ukončení při otevírání odkazu z externí aplikace.
Kromě novinek a oprav chyb ve Firefoxu 104 bylo odstraněno 10 zranitelností, z nichž 8 je označeno jako nebezpečných (6 se vztahuje na CVE-2022-38476 a CVE-2022-38478) způsobených problémy s pamětí, jako jsou přetečení vyrovnávací paměti a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení škodlivého kódu při otevírání speciálně vytvořených stránek.
Zdroj: opennet.ru
