

Společnost Sysdig, která vyvíjí stejnojmenný open-source nástroj pro analýzu systémového chování, zveřejnila výsledky výzkumu více než 250 000 obrazů Linux kontejnerů umístěných v katalogu Docker Hub bez známky verifikovaného nebo oficiálního obrazu. Nakonec bylo 1652 obrazů klasifikováno jako škodlivé.
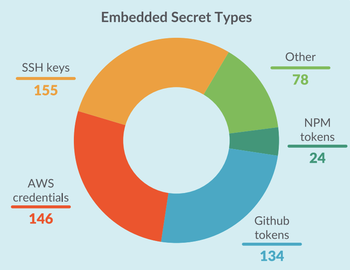
V 608 obrazech byly zjištěny komponenty pro těžbu kryptoměn, v 288 byly ponechány přístupové tokeny (v 155 SSH klíčů, v 146 tokeny k AWS, v 134 tokeny k GitHubu, ve 24 tokeny k API NPM), v 266 byly prostředky pro obcházení firewallů přes proxy, v 134 se objevily nedávno registrované domény, v 129 byly odkazy na webové stránky uznané za škodlivé.
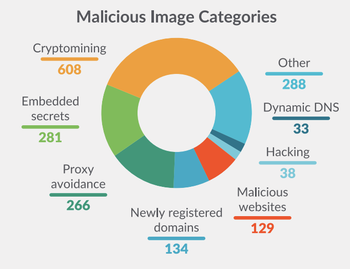
Některé obrazy s těžaři kryptoměn pro přilákání uživatelů používaly názvy obsahující názvy známých open-source projektů, jako jsou ubuntu, golang, joomla, liferay a drupal, nebo aplikovaly metodu typosquattingu (přidělování podobných názvů s různými znaky). Mezi nejpopulárnějšími škodlivými obrazy se vyznačovaly vibersastra/ubuntu a vibersastra/golang, které byly staženy více než 10 000 a 6900 krát.
Zdroj: opennet.ru
