

V balíčku ImageMagick, který je často používán webovými vývojáři k převodu obrázků, byla zjištěna zranitelnost CVE-2022-44268, která může vést k úniku obsahu souborů při převodu pomocí PNG obrázků připravených útočníkem. Zranitelnost ohrožuje systémy, které zpracovávají externí obrázky a pak umožňují nahrání výsledků převodu.
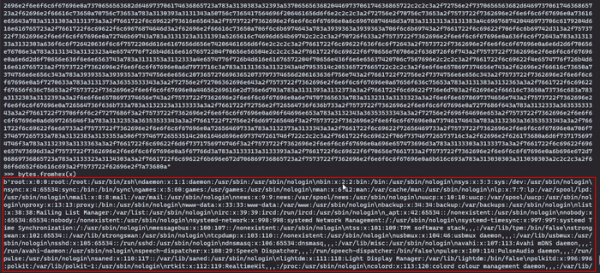
Zranitelnost je způsobena tím, že při zpracování PNG obrázku ImageMagick používá obsah parametru „profile“ z bloku metadat k určení názvu souboru s profilem, který je zahrnut do výsledného souboru. Takže pro útok stačí přidat k PNG obrázku parametr „profile“ s potřebnou cestou k souboru (například „/etc/passwd“) a při zpracování takového obrázku, například při změně velikosti obrázku, bude do výstupního souboru zahrnut obsah potřebného souboru. Pokud se místo názvu souboru uvede „-“, zpracovatel se zasekne v očekávání vstupu ze standardního toku, což lze využít k provedení útoku typu denial of service (CVE-2022-44267).
Oprava zranitelnosti zatím nebyla vydána, ale vývojáři ImageMagick doporučili jako obrané opatření vytvořit v nastavení pravidlo, které omezuje přístup k určitým cestám k souborům. Například pro zákaz přístupu podle absolutních a relativních cest do souboru policy.xml lze přidat:
Ve veřejné sféře již byl zveřejněn skript na vytváření exploitačních PNG obrázků.
Zdroj: opennet.ru
