

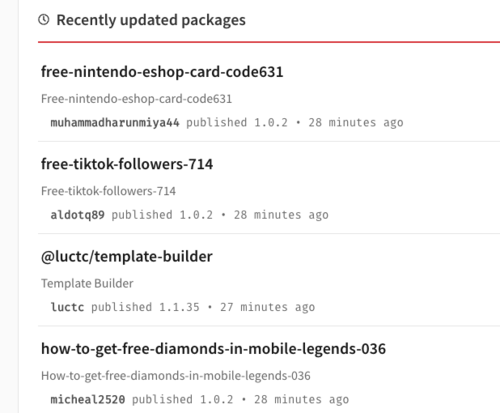
Zaznamenán útok na uživatele katalogu NPM, při kterém bylo 20. února v repozitáři NPM zveřejněno více než 15 tisíc balíčků, v jejichž README souborech se objevovaly odkazy na phishingové stránky nebo referral odkazy, za jejichž proklik se vyplácely provize. Při analýze bylo v balíčcích odhaleno 190 unikátních phishingových nebo reklamních odkazů, pokrývajících 31 domén.
Jména balíčků byla vybírána za účelem přilákání zájmu běžných uživatelů, například „free-tiktok-followers“, „free-xbox-codes“, „instagram-followers-free“ a podobně. Cíl byl zaplnit spamerskými balíčky seznam nedávných aktualizací na hlavní stránce NPM. V popisu balíčků byly uvedeny odkazy, které slibovaly bezplatné dary, dárečky, herní cheaty a také zdarma služby pro zvyšování počtu sledujících a lajků na sociálních sítích, jako jsou TikTok a Instagram. Není to první takový útok, v prosinci bylo v katalozích NuGet, NPM a PyPi zaznamenáno zveřejnění 144 tisíc spamerských balíčků.
Obsah balíčků byl automaticky generován pomocí python skriptu, který zřejmě nedopatřením zůstal v balíčcích a obsahoval funkční přihlašovací údaje, které byly použity během útoku. Balíčky byly publikovány pod množstvím různých účtů s využitím metod, které ztěžovaly vystopování a rychlou identifikaci problémových balíčků.
Kromě podvodných činností v repozitářích NPM a PyPi byly také zaznamenány několik pokusů o publikaci škodlivých balíčků:
- V repozitáři PyPI bylo nalezeno 451 škodlivých balíčků, které se maskovaly jako některé populární knihovny pomocí typování (použití podobných názvů, které se liší jednotlivými znaky, například vper místo vyper, bitcoinnlib místo bitcoinlib, ccryptofeed místo cryptofeed, ccxtt místo ccxt, cryptocommpare místo cryptocompare, seleium místo selenium, pinstaller místo pyinstaller atd.). Balíčky obsahovaly obfuskovaný kód pro krádež kryptoměn, který detekoval přítomnost identifikátorů kryptoměnových peněženek ve schránce a měnil je na peněženku útočníka (předpokládá se, že při provádění platby si oběť neuvědomí, že zkopírované číslo peněženky se liší). Záměnu provádělo vestavěné rozšíření pro prohlížeč, které se spouštělo v kontextu každé prohlížené webové stránky.
- V repozitáři PyPI byla zjištěna řada škodlivých HTTP knihoven. Škodlivá aktivita byla nalezena v 41 balíčcích, jejichž názvy byly vybírány pomocí metod typování a připomínaly populární knihovny (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 atd.). Obsah byl stylizován tak, aby vypadal jako funkční HTTP knihovny nebo kopíroval kód existujících knihoven, přičemž v popisu byly uváděny tvrzení o výhodách a srovnání s legálně existujícími HTTP knihovnami. Škodlivá aktivita spočívala buď v načítání škodlivého softwaru do systému, nebo ve shromažďování a odesílání citlivých dat.
- V NPM bylo zjištěno 16 JavaScriptových balíčků (speedte*, trova*, lagra), které kromě deklarované funkčnosti (testování průchodnosti) také obsahovaly kód pro těžbu kryptoměn bez vědomí uživatele.
- V NPM bylo zjištěno 691 škodlivých balíčků. Většina problémových balíčků se tvářila jako projekty Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms atd.) a obsahovala kód pro odesílání citlivých informací na externí. servery. Předpokládá se, že autoři balíčků se snažili dosáhnout záměny vlastní závislosti při sestavování projektů v Yandexu (metoda záměny interních závislostí). V repozitáři PyPI byla těmito výzkumníky nalezena 49 balíčků (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp atd.) s obfuskovaným škodlivým kódem, který načítal a spouštěl spustitelný soubor z externího. serveru.
Zdroj: opennet.ru
