

Skupina výzkumníků z několika amerických univerzit vyvinula novou techniku útoku pomocí vedlejších kanálů, která umožňuje zrekonstruovat vizuální informace zpracovávané v GPU. Pomocí navrhované metody, nazvané GPU.zip, může útočník určit informace zobrazované na obrazovce. Mezi jinými prostředky může být útok proveden prostřednictvím webového prohlížeče; například bylo demonstrováno, jak může škodlivá webová stránka otevřená v Chrome získat informace o pixelech zobrazovaných při vykreslování jiné webové stránky otevřené ve stejném prohlížeči.
Zdrojem úniku informací je používání optimalizací v moderních GPU, které zajišťují kompresi grafických dat. Problém se projevuje při použití komprese na všech testovaných integrovaných GPU (AMD, Apple, ARM, Intel, Qualcomm) a diskrétních grafických kartách NVIDIA. Přitom výzkumníci zjistili, že integrované GPU Intel a AMD vždy zahrnují kompresi grafických dat, i když aplikace speciálně nepožaduje použití takovéto optimalizace. Použití komprese vede k tomu, že provoz v DRAM a zátěž na cache korelují s charakterem zpracovávaných dat, která lze pixelově zrekonstruovat analýzou pomocí vedlejších kanálů.
Metoda je poměrně pomalá; například na systému s integrovaným GPU AMD Ryzen 7 4800U útok, který měl za cíl zjistit název, pod kterým se uživatel přihlásil na Wikipedii v jiné záložce, trval 30 minut a dovolil určit obsah pixelů s přesností 97%. Na systémech s integrovaným GPU Intel i7-8700 trval podobný útok 215 minut při přesnosti 98%.
Při provádění útoku prostřednictvím prohlížeče se cílová stránka opakovaně otevírá v iframe pro iniciaci vykreslování. Pro určení zobrazovaných informací se výstup iframe převádí na černobílou reprezentaci, na kterou se aplikuje SVG filtr, provádějící postupné překrývání masek, které vnášejí a nevnášejí značnou redundantnost při kompresi. Na základě hodnocení změny doby vykreslování referenčních vzorků se vyčleňuje přítomnost tmavých nebo světlých pixelů na určité pozici. Celkový obraz se rekonstruuje pomocí postupného pixelového ověřování s využitím podobných masek.
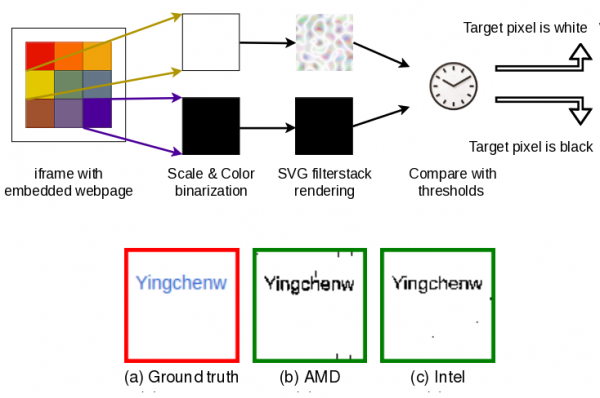
Výrobci GPU a prohlížečů byli o problému informováni v březnu, ale žádný poskytovatel dosud nepřipravil opravu, protože provedení útoku v praxi je za ideálních podmínek nepravděpodobné a problém má spíše teoretický zájem. Google dosud nerozhodl o vhodnosti blokování útoku na úrovni prohlížeče Chrome. Chrome je zranitelný, protože umožňuje načítání iframe z jiného webu bez čištění cookie, umožňuje aplikaci SVG filtrů na iframe a deleguje vykreslování GPU. Firefox a Safari nejsou zranitelné, protože nesplňují tato kritéria. Útok také není použitelný na stránkách, které zakazují vkládání přes iframe na jiných stránkách (například prostřednictvím nastavení HTTP hlavičky X-Frame-Options na hodnotu „SAMEORIGIN“ nebo „DENY“, stejně jako prostřednictvím nastavení přístupu pomocí hlavičky Content-Security-Policy).
Zdroj: opennet.ru
