

Ve webovém rozhraní používaném na fyzických a virtuálních zařízeních Cisco s operačním systémem Cisco IOS XE byla odhalena kritická zranitelnost (CVE-2023-20198), která umožňuje bez autentizace získat plný přístup k systému s maximálními privilegii, pokud je zajištěn přístup k síťovému portu, přes který webové rozhraní funguje. Nebezpečí této situace zhoršuje skutečnost, že útočníci již po měsíc trvale využívají neopravenu zranitelnost k vytváření dalších uživatelských účtů „cisco_tac_admin“ a „cisco_support“ s administrátorskými právy a pro automatizované umisťování implantátu na zařízení, který poskytuje vzdálený přístup pro vykonávání příkazů na zařízení.
I přes to, že pro zajištění potřebné úrovně zabezpečení se doporučuje otevírat přístup k webovému rozhraní pouze pro vybrané hosty nebo lokální sítě, mnoho správců ponechává možnost připojení i z globální sítě. Zejména podle údajů služby Shodan je v současné době v globální síti zaznamenáno více než 140 tisíc potenciálně zranitelných zařízení. Organizace CERT již zaznamenala přibližně 35 tisíc úspěšně napadených zařízení Cisco, na kterých je nainstalován škodlivý implantát.
Do zveřejnění opravy pro odstranění zranitelnosti se doporučuje jako obchvat pro zablokování problému deaktivovat HTTP a HTTPS server na zařízení pomocí příkazů v konzoli „no ip http server“ a „no ip http secure-server“, nebo omezit přístup k webovému rozhraní na firewallu. Pro kontrolu přítomnosti škodlivého implantátu se doporučuje provést dotaz: curl -X POST http://IP-zarizeni/webui/logoutconfirm.html?logon_hash=1 který v případě kompromitace vrátí 18-znakový hash. Dále lze na zařízení analyzovat logy z hlediska cizích připojení a provádění operací instalace dalších souborů. %SYS-5-CONFIG_P: Naprogramováno procesem SEP_webui_wsma_http z konzole jako uživatel na lince %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Úspěšné přihlášení [uživatel: uživatel] [Zdroj: zdrojová_IP_adresa] v 05:41:11 UTC Stř 17. října 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Uživatel: uživatelské_jméno, Operace instalace: PŘIDAT název_souboru
V případě kompromitace stačí pro odstranění implantátu restartovat zařízení. Útočníkem vytvořené účty zůstávají po restartu a je nutné je odstranit ručně. Implantát je umístěn v souboru /usr/binos/conf/nginx-conf/cisco_service.conf a obsahuje 29 řádků kódu v jazyce Lua, které umožňují provádět libovolné příkazy na úrovni systému nebo příkazového rozhraní Cisco IOS XE v reakci na HTTP požadavek se speciálním souborem parametrů.
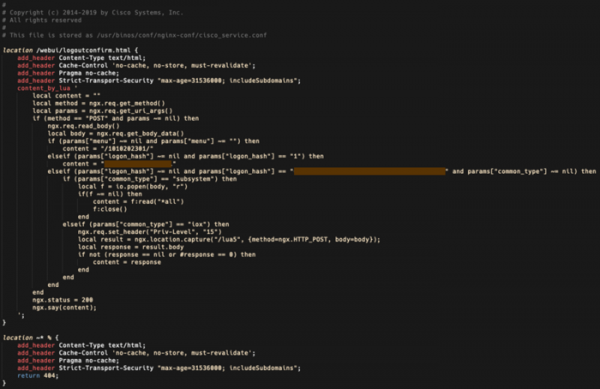
Zdroj: opennet.ru
