

Vývojáři anonymní sítě Tor publikovali výsledky auditu prohlížeče Tor Browser a nástrojů OONI Probe, rdsys, BridgeDB a Conjure, které se používají k obcházení cenzury. Audit provedla firma Cure53 od listopadu 2022 do dubna 2023.
Během kontroly bylo odhaleno 9 zranitelností, z nichž dvě byly klasifikovány jako nebezpečné, jedna jako střední a 6 jako problémy s nízkým stupněm nebezpečnosti. V základním kódu bylo také nalezeno 10 problémů, které byly zařazeny do kategorie nezabezpečených nedostatků. Celkově byl kód projektu Tor hodnocen jako odpovídající praktikám bezpečného programování.
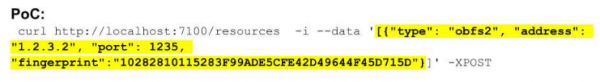
První nebezpečná zranitelnost byla přítomna v backendu distribuovaného systému rdsys, který zajišťuje dodávku cenzurovaným uživatelům zdrojů, jako jsou seznamy proxy a odkazy ke stažení. Zranitelnost byla způsobena absencí autentizace při přístupu k registru zdrojů a umožnila útočníkovi registrovat vlastní škodlivý zdroj pro dodání uživatelům. Využití se redukovalo na zaslání HTTP požadavku na zpracovatele rdsys.
Druhá nebezpečná zranitelnost byla nalezena v Tor Browseru a vznikla v důsledku absence ověření digitálního podpisu při získávání seznamu mostů přes rdsys a BridgeDB. Jelikož je seznam načítán do prohlížeče před připojením k anonymní síti Tor, absence kontroly kryptografického digitálního podpisu umožňovala útočníkovi změnit obsah seznamu, například útokem na připojení nebo hackem serveru, kterým je seznam distribuován. V případě úspěšného útoku mohl útočník organizovat připojení uživatelů přes vlastní kompromitovaný most.
Zranitelnost střední úrovně byla přítomna v pod systému rdsys ve skriptu pro nasazení sestavení a umožnila útočníkovi zvýšit své oprávnění z uživatele nobody na uživatele rdsys, pokud měl přístup k serveru a možnost zápisu do adresáře s dočasnými soubory. Využití zranitelnosti spočívalo ve výměně spustitelného souboru umístěného v adresáři /tmp. Získání práv uživatele rdsys umožňuje útočníkovi provádět změny ve spustitelných souborech vykonávaných přes rdsys.
Zranitelnosti nízké úrovně nebezpečí byly převážně spojeny s používáním zastaralých závislostí, které obsahovaly známé zranitelnosti, nebo s možností provedení útoku na nedostupnost služby. Z drobných zranitelností v Tor Browseru je třeba zmínit možnost obcházení zákazů vykonávání JavaScriptu při nastavení nejvyšší úrovně ochrany, absenci omezení pro nahrávání souborů a potenciální únik informací prostřednictvím uživatelské domácí stránky, což umožňuje sledování uživatelů mezi restartováními.
V současnosti byly všechny zranitelnosti odstraněny, mimo jiné byla implementována autentizace pro všechny zpracovatele rdsys a byla přidána kontrola nahrávaných seznamů v Tor Browseru podle digitálního podpisu.
Dále je třeba poznamenat vydání prohlížeče Tor Browser 13.0.1. Vydání je synchronizováno s kódovou základnou Firefox 115.4.0 ESR, ve které bylo odstraněno 19 zranitelností (13 je považováno za nebezpečné). Opravy zranitelností byly přeneseny do verze Tor Browser 13.0.1 pro Android z větve Firefox 119.
Zdroj: opennet.ru
