

Došlo k vydání webového prohlížeče Firefox 120 a bylo vytvořeno aktualizované vydání s dlouhou podporou — 115.5.0. Na beta-testování byla převedena větev Firefox 121, jejíž vydání je plánováno na 19. prosince.
Hlavní novinky ve Firefoxu 120:
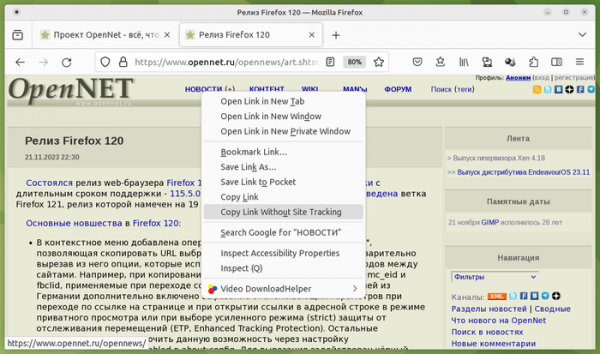
- Do kontextového menu byla přidána operace „Copy Link Without Site Tracking“, která umožňuje zkopírovat URL vybrané odkazu do schránky, přičemž odstraní z něj možnosti používané pro sledování přechodů mezi weby. Například při kopírování odkazu budou odstraněny parametry mc_eid a fbclid, které se používají při přechodu ze stránek Facebooku. Pro uživatele z Německa je navíc zahrnuto odstraňování sledovacích parametrů při přechodu odkazu na stránce i při otevření odkazu v adresním řádku v režimu soukromého prohlížení nebo při volbě zvýšeného režimu (strict) ochrany proti sledování pohybů (ETP, Enhanced Tracking Protection). Ostatní uživatelé mohou tuto funkci povolit prostřednictvím nastavení privacy.query_stripping.enabled v about:config. Pro odstraňování je použit černý seznam, který pokrývá známé parametry sledování přechodu mezi weby.

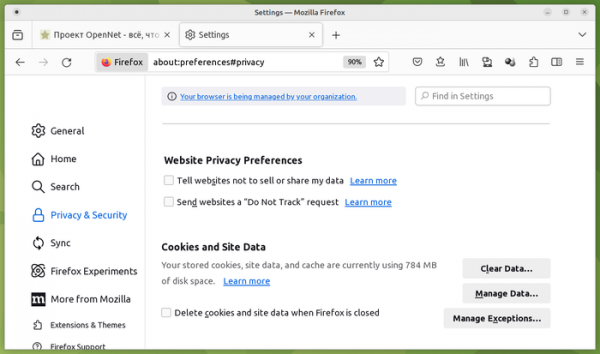
- Do části nastavení soukromí a zabezpečení (Privacy & Security) byla přidána možnost pro aktivaci mechanismu GPC (Global Privacy Control), který nahradil hlavičku „DNT“ (Do Not Track) a umožňuje informovat weby o zákazu prodeje osobních údajů a jejich využívání pro sledování preferencí nebo pohybů mezi stránkami.
- V zesíleném režimu (strict) ochrany proti sledování pohybů (ETP, Enhanced Tracking Protection) a v režimu soukromého prohlížení byla posílena ochrana před pasivní identifikací uživatele přes API Canvas.
- Pro uživatele z Německa byla výchozí automaticky zapnuta funkce automatického zavírání vyskakovacích dialogů (Cookie Banner Blocker), které se zobrazují na webových stránkách za účelem získání souhlasu se zachováním identifikátorů v Cookie v souladu s požadavky na ochranu osobních údajů v Evropské unii (GDPR). Vzhledem k tomu, že takové vyskakovací bannery odvádějí pozornost, zakrývají obsah a vyžadují, aby uživatel vynakládal čas na jejich zavření, se vývojáři Firefoxu rozhodli automaticky odmítat podobné žádosti.
Blokaci lze aktivovat v nastavení v sekci „Zabezpečení a soukromí“ nebo prostřednictvím parametru „cookiebanners.service.mode“ v about:config (0 — deaktivuje automatické zavírání Cookie bannerů; 1 — ve všech případech odmítá žádost o oprávnění a ignoruje bannery, které umožňují pouze souhlas; 2 — když je to možné, odmítá žádost o oprávnění, a když to nelze odmítnout, souhlasí se zachováním Cookie). Na rozdíl od podobného režimu, který poskytuje prohlížeč Brave a blokátory reklam, Firefox nezakrývá blok, ale automatizuje akci uživatele s ním. K dispozici jsou dva režimy zpracování bannerů — simulace kliknutí myší (cookiebanners.bannerClicking.enabled) a vkládání Cookie s vybranou vlajkou režimu (cookiebanners.cookieInjector.enabled).
- Ve Windows, macOS a Android je ve výchozím nastavení povoleno importování TLS certifikátů z úložiště kořenových certifikátů operačního systému. Případně lze tuto možnost deaktivovat v nastavení (Preferences → Privacy & Security → Certificates).
- Byly přidány klávesové zkratky pro úpravu (Alt + enter) a odstranění (Alt + Backspace) vybraných účtů v rozhraní about:logins.
- V dodávaných verzích Firefoxu v Ubuntu ve formátu Snap je implementována podpora importu dat z prohlížeče Chromium, také nainstalovaného ve formátu snap.
- Na platformách Linux a Windows je zavedena možnost přichytávání oken s videem v režimu „obraz v obraze“ k rohům obrazovky (automatické zarovnání k rohům) při držení klávesy Ctrl při jeho přesunu.
- Začala integrace nového přenosného komponentu pro zobrazení kontextových popisků v adresním řádku, přepsaného v jazyce Rust.
- Bylo přidáno API User Activation (navigator.userActivation), které umožňuje zjistit, zda uživatel dříve interagoval se stránkou (například klikáním myší), zda v současnosti interaguje, nebo nic nedělal na stránce (stránka byla pouze načtena a zůstává nedotčena).
- Byla přidána podpora nového kódu HTTP odpovědi – 103 („Early Hints“), který lze použít pro proaktivní výstup hlaviček. Kód 103 umožňuje informovat klienta o obsahu některých HTTP hlaviček ihned po žádosti, aniž by čekal, až server dokončí všechny související operace s žádostí a začne poskytovat obsah. Podobným způsobem lze sdělovat tipy o souvisejících prvcích na stránce, které mohou být předběžně načteny (například mohou být uvedeny odkazy na použité CSS a JavaScript). Po obdržení informací o těchto zdrojích začne prohlížeč jejich načítání, aniž by čekal na dokončení poskytování hlavní stránky, což zkracuje celkový čas zpracování žádosti.
- V CSS byly přidány nové jednotky velikosti lh a rlh, které umožňují uvést velikost odpovídající lineární výšce (CSS vlastnost line-height) elementu nebo kořenového elementu.
- V CSS byla přidána funkce light-dark() pro nastavení barev najednou pro světlé a tmavé barevné schéma bez použití media dotazu prefers-color-scheme.
- Do funkce Date.parse() v JavaScriptu byla přidána podpora dalších formátů dat, například „01-12-1999“, „1999-1-5“, „10000-01-12“, „99-01-05“, „1999-01-05 10:00:00“.
- Byla zajištěna podpora atributu media v elementu , vloženém do elementů ,
- Byla ve výchozím nastavení přidána podpora rozšíření WasmGC, které usnadňuje portování aplikací do WebAssembly napsaných v programovacích jazycích používajících garbage collector (Kotlin, Dart atd.). WasmGC přidává nové typy struktur a polí, pro které může být použit nelineární alokace paměti.
- Do nástrojů pro webové vývojáře byla přidána možnost simulace fungování karet v offline režimu.
- Do panelu pro úpravu stylů byla přidána tlačítko „Pretty Print“ pro formátování a zobrazení minifikované tabulky stylů (dříve byly minifikované styly formátovány automaticky).
- V nástrojích pro vývojáře byla výrazně (až o 70%) zrychlena práce debuggeru při velkém objemu zdrojového kódu. Bylo provedeno refaktorování debuggeru zaměřené na správné spuštění zarážek spojených s událostí „unload“.
- Ve verzi pro Android byla opravena chyba, která způsobovala zavírání karet při jejich výběru. Pokračuje práce na vytváření otevřeného ekosystému pro doplňky pro mobilní verzi Firefoxu. K oficiálnímu spuštění ekosystému, plánovanému na prosinec, bude v katalogu addons.mozilla.org (AMO) k dispozici více než 200 doplňků vhodných k instalaci do Firefoxu pro Android.
Kromě novinek a oprav chyb ve Firefoxu 120 bylo odstraněno 19 zranitelností. 14 zranitelností (11 sloučeno pod CVE-2023-6212 a CVE-2023-6213), které jsou označeny jako nebezpečné, je způsobeno problémy s pamětí, jako jsou přetečení zásobníků a přístup k již uvolněným oblastem paměti. Potenciálně mohou tyto problémy umožnit spuštění kódu útočníka při otevření speciálně připravených stránek. Další nebezpečná zranitelnost (CVE-2023-6206) umožňuje prostřednictvím clickjacking potvrzení žádostí o udělení pravomocí.
Beta vydání Firefoxu 121 se vyznačuje možností nuceného zapnutí podtrhování odkazů, bez ohledu na nastavení CSS (což může být užitečné pro osoby s poruchami vnímání barev). V Linuxu je výchozím nastavením zapnuté používání kompozitního serveru Wayland namísto XWayland, což vyřešilo problémy s fungováním touchpadu, podporou gest na dotykových obrazovkách a nastavením DPI pro každý monitor v prostředích založených na Waylandu. Používání Waylandu také vykazuje zvýšení výkonnosti grafického zpracování. Nicméně vzhledem k omezením protokolu Wayland se vyskytují problémy s umístěním okna „obrázek v obrázku“ na přední plán.
Zdroj: opennet.ru
